


在当今的数字经济中,组织对数据中心的依赖不仅限于容量和正常运行时间,还包括合规性和信任。认证可能并非总是强制性的,但对许多客户而言,它们是不可或缺的。认证验证了您的基础设施符合严格的安全性、可用性、运营弹性以及法规合规性标准。
如果您的云基础设施运行在 Sardina Systems 的 FishOS 上,那么实现合规性将变得更加易于管理。在本文中,我们将探讨最受广泛认可的数据中心认证,解释其重要性,并强调 FishOS 如何支持您的认证之路。
数据中心和云提供商的关键认证
基础认证:
- Uptime Institute Tier 认证:衡量数据中心基础设施的冗余性和可靠性。
- SOC 1 / SOC 2 / SOC 3(系统和组织控制):评估与财务报告(SOC 1)以及信任服务原则(如安全性、可用性和保密性,SOC 2 和 3)相关的控制。
- ISO/IEC 27001:信息安全管理体系 (ISMS) 的领先标准,许多企业和高度受监管的行业都需要。
- ISO 50001:侧重于能源管理,指导数据中心提高能源效率并减少对环境的影响。
特定用例或区域认证:
- PCI-DSS (支付卡行业数据安全标准):处理支付卡数据的环境所需。
- HIPAA (健康保险流通与责任法案):适用于在美国处理医疗保健数据的数据中心。
- FedRAMP / FISMA / ITAR:美国联邦机构使用的云服务强制要求。
- LEED (能源与环境设计先锋):认可可持续性和能源效率。
这些认证各有侧重,从安全和隐私到能源和可持续性。然而,它们都共同关注治理、风险管理和卓越运营。
这些认证的共同点以及 FishOS 如何提供帮助
尽管种类繁多,但大多数数据中心认证都强调三个基本原则:访问控制、可审计性和策略执行。
FishOS 云管理系统基于 OpenStack 构建并增强了企业级功能,提供了支持合规性所有三大支柱的必要工具。FishOS 专为大规模、生产级云环境设计,简化并标准化了法规认证所需的许多操作和安全任务。
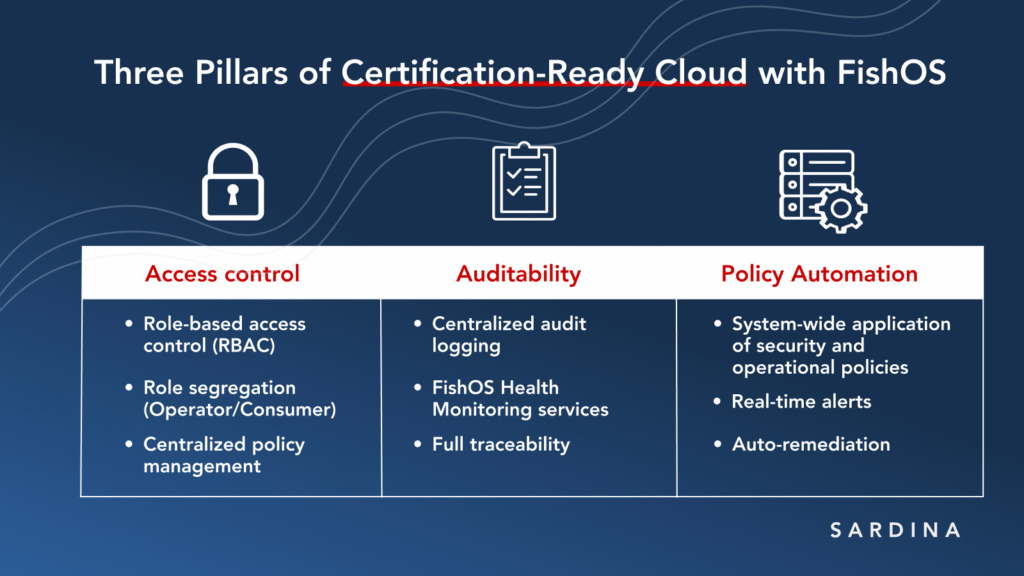
让我们仔细看看:
- 访问控制:定义并强制执行谁被允许执行哪些操作,无论是操作员还是最终用户。
FishOS 提供:
- 明确的角色分离,服务运营商负责提供虚拟化计算环境以及服务所需的基础设施,而服务消费者只关注并负责虚拟化计算环境。
- 基于角色的访问控制 (RBAC) 和集中式策略管理确保所有云服务的一致访问治理。
- 可审计性:维护系统中所有操作的全面记录,以便进行追溯和问责。
FishOS 提供:
- 集中式审计日志记录和监控,捕获基础设施中每个用户和系统级别的操作。
- 通过数据驱动的 FishOS 健康监控服务,实时了解系统性能和事件。
- 策略自动化和执行:通过自动化控制和警报,实时检测并响应不合规行为。
FishOS 提供:
- 工具允许服务运营商获得一个强大的框架,用于在整个基础设施中应用他们自己的安全和操作策略。
- 通过为运营商提供根据其独特要求配置策略的工具,FishOS 确保了合规性和操作一致性,同时将策略所有权牢牢掌握在最了解其环境的人手中。
FishOS 组件如何支持更广泛的认证目标
FishOS 包含内置高可用性 (HA),有助于云基础设施即使在负载下也能保持弹性。它还集成了各种高级组件,进一步支持您的认证之旅和运营成熟度。
- FishOS 工作负载管理器动态平衡工作负载,以降低能耗并提高系统利用率。支持可持续发展目标,并符合 ISO 50001 和 LEED 等标准。
- FishOS 升级器 支持不中断的 OpenStack 升级,实现零停机,确保您的系统保持安全、稳定和最新,而不影响服务。
- FishOS 健康监控 主动跟踪和分析系统健康状况,并在问题影响性能之前进行预测。
FishOS 还包括 Ceph,这是一种高度可扩展且可靠的存储解决方案。其分布式架构确保了数据持久性和可用性,这对于满足与备份、灾难恢复和高可用性相关的认证要求至关重要。
实际案例:使用 FishOS 满足 ISO/IEC 27001 要求
ISO/IEC 27000 系列为信息安全管理提供了一个框架,并且与数据中心和云基础设施提供商最为相关。
ISO/IEC 27001 规定了建立、实施和维护 ISMS 的要求。FishOS 通过为运营商提供执行安全控制、管理身份和监控系统活动所需的工具来支持此标准。
Sardina Systems 在欧洲、亚洲和美国的多个客户已使用 FishOS 获得了 ISO 27001 认证。
一个例子是位于图宾根的 de.NBI 云站点,它是德国生物信息学基础设施网络的一部分,该站点成功地使用 FishOS 获得了 ISO/IEC 27001:2022 认证。他们的团队独立配置了平台以满足更新的要求,实施了安全认证系统、物理访问控制等。

该地区另一个值得注意的认证站点是 GRASS-MERKUR,这是一家领先的德国数据中心服务提供商,在汉诺威设有设施,并持有多项 ISO 认证。
ISO/IEC 27000 系列中的其他关键标准包括:
- ISO/IEC 27017 侧重于多租户环境的云特定信息安全控制。
- ISO/IEC 27031 为业务连续性和灾难恢复规划提供指导,这对于最大程度地减少停机时间和数据丢失至关重要。
为什么 FishOS 是认证驱动型数据中心的战略选择
获得认证不仅仅是一项合规任务,更是运营成熟度、客户信任和竞争优势的标志。无论您是支持企业客户、启动受监管的私有云,还是优化能源效率,FishOS 都能为您的数据中心提供满足认证标准所需的自动化、可见性和控制。
如果认证在您的路线图上,FishOS 可以帮助您自信而快速地实现目标。立即联系我们,与 Sardina Systems 的专家安排免费咨询,了解我们如何协助您的认证之旅。