


في الاقتصاد الرقمي اليوم، تعتمد المنظمات على مراكز البيانات ليس فقط من أجل السعة ووقت التشغيل، ولكن أيضًا من أجل الامتثال والثقة. قد لا تكون الشهادات دائمًا إلزامية، ولكن بالنسبة للعديد من العملاء، فهي غير قابلة للتفاوض. تُثبت الشهادات أن البنية التحتية الخاصة بك تلبي معايير صارمة للأمان والتوافر والمرونة التشغيلية والامتثال التنظيمي.
إذا كانت البنية التحتية السحابية الخاصة بك تعمل على FishOS من Sardina Systems، يصبح تحقيق الامتثال أكثر سهولة بشكل كبير. في هذه المقالة، نستكشف أكثر شهادات مراكز البيانات شهرة، ونشرح أهميتها، ونبرز كيف يدعم FishOS طريقك نحو الحصول على الشهادة.
الشهادات الرئيسية لمراكز البيانات ومقدمي الخدمات السحابية
الشهادات الأساسية:
- شهادات Uptime Institute Tier: تقيس التكرار والموثوقية للبنية التحتية لمراكز البيانات.
- SOC 1 / SOC 2 / SOC 3 (ضوابط النظام والمنظمة): تقييم الضوابط المتعلقة بالتقارير المالية (SOC 1) ومبادئ خدمة الثقة مثل الأمان والتوافر والسرية (SOC 2 و3).
- ISO/IEC 27001: المعيار الرائد لأنظمة إدارة أمن المعلومات (ISMS)، مطلوب للعديد من الشركات والصناعات ذات التنظيم العالي.
- ISO 50001: يركز على إدارة الطاقة، موجهاً مراكز البيانات نحو تحسين كفاءة الطاقة وتقليل الأثر البيئي.
الشهادات الخاصة بحالات الاستخدام أو الإقليمية:
- PCI-DSS (معيار أمان بيانات صناعة بطاقات الدفع): مطلوب للبيئات التي تتعامل مع بيانات بطاقات الدفع.
- HIPAA (قانون نقل التأمين الصحي والمساءلة): ينطبق على مراكز البيانات التي تعالج بيانات الرعاية الصحية في الولايات المتحدة.
- FedRAMP / FISMA / ITAR: مطلوب للخدمات السحابية المستخدمة من قبل الوكالات الفيدرالية الأمريكية.
- LEED (القيادة في تصميم الطاقة والبيئة): يعترف بالاستدامة وكفاءة الطاقة.
كل واحدة من هذه الشهادات تستهدف أولويات مختلفة، من الأمان والخصوصية إلى الطاقة والاستدامة. ومع ذلك، فإنها تشترك جميعًا في التركيز الأساسي على الحوكمة وإدارة المخاطر والتميز التشغيلي.
ما تشترك فيه هذه الشهادات وكيف يساعد FishOS
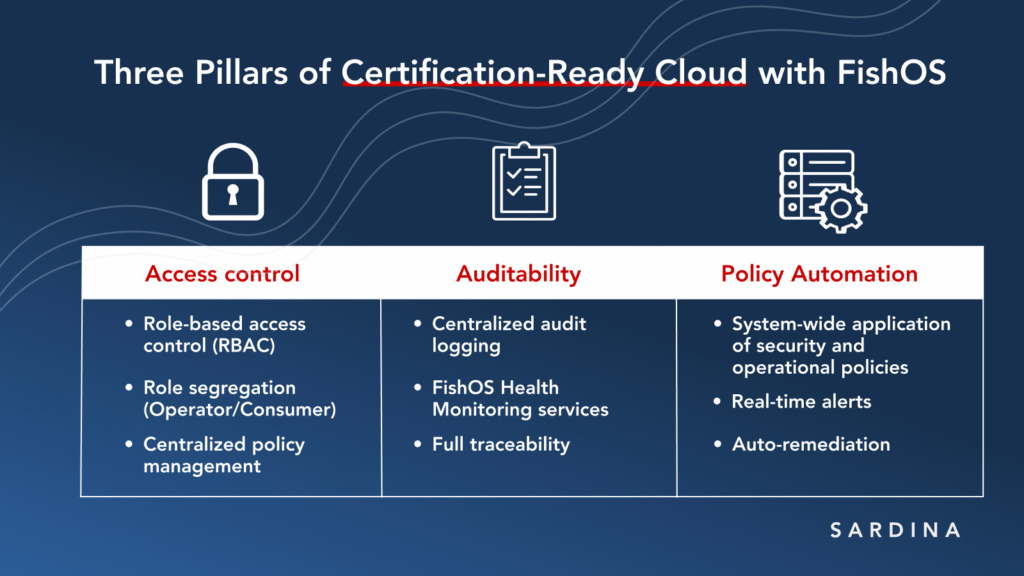
على الرغم من تنوعها، فإن معظم شهادات مراكز البيانات تركز على ثلاثة مبادئ أساسية: التحكم في الوصول، القابلية للتدقيق، وإنفاذ السياسات.
نظام إدارة السحابة FishOS، المبني على OpenStack والمعزز بميزات على مستوى المؤسسات، يوفر الأدوات اللازمة لدعم جميع ركائز الامتثال الثلاثة. مصمم للبيئات السحابية الكبيرة والجاهزة للإنتاج، يبسط FishOS ويوحد العديد من المهام التشغيلية والأمنية المطلوبة للحصول على الشهادات التنظيمية.
لنلقي نظرة أقرب:
- التحكم في الوصول: تعريف وإنفاذ من يُسمح له بتنفيذ أي إجراءات، سواء كان مشغلًا أو مستخدمًا نهائيًا.
يقدم FishOS:
- فصل واضح للأدوار مع كون مشغل الخدمة مسؤولًا عن توفير بيئة الحوسبة الافتراضية والبنية التحتية الأساسية اللازمة للخدمة، بينما يهتم مستهلك الخدمة فقط بالبيئة الحوسبية الافتراضية.
- التحكم في الوصول القائم على الأدوار (RBAC) وإدارة السياسات المركزية تضمن حوكمة الوصول المتسقة عبر جميع الخدمات السحابية.
- القابلية للتدقيق: الحفاظ على سجلات شاملة للإجراءات المتخذة عبر النظام من أجل التتبع والمساءلة.
يقدم FishOS:
- تسجيل ومراقبة التدقيق المركزي، مع التقاط كل إجراء على مستوى المستخدم والنظام عبر البنية التحتية.
- رؤية في الوقت الحقيقي لأداء النظام والحوادث مع خدمات مراقبة صحة FishOS المدفوعة بالبيانات.
- أتمتة وإنفاذ السياسات: اكتشاف والاستجابة للسلوك غير المتوافق في الوقت الحقيقي من خلال الضوابط والتنبيهات الآلية.
يقدم FishOS:
- أدوات تتيح لمشغلي الخدمة الحصول على إطار عمل قوي لتطبيق سياساتهم الأمنية والتشغيلية عبر البنية التحتية بأكملها.
- من خلال تزويد المشغلين بالأدوات اللازمة لتكوين السياسات وفقًا لمتطلباتهم الفريدة، يضمن FishOS الامتثال والاتساق التشغيلي مع الحفاظ على ملكية السياسات في أيدي من يعرفون بيئتهم بشكل أفضل.
كيف تدعم مكونات FishOS أهداف الشهادات الأوسع
يتضمن FishOS توفر عالي مدمج (HA) يساعد البنية التحتية السحابية على البقاء مرنة حتى تحت الحمل. كما يدمج مجموعة من المكونات المتقدمة التي تدعم رحلتك نحو الحصول على الشهادة والنضج التشغيلي.
- مدير أحمال FishOS يوازن الأحمال ديناميكيًا لتقليل استهلاك الطاقة وتحسين استخدام النظام. يدعم أهداف الاستدامة ويتماشى مع معايير مثل ISO 50001 وLEED.
- محدث FishOS يُمكن ترقيات OpenStack غير المزعجة بدون توقف للعمليات، مما يضمن بقاء أنظمتك آمنة ومستقرة ومحدثة دون التأثير على الخدمات.
- مراقبة صحة FishOS تتبع وتحلل صحة النظام بشكل استباقي وتتنبأ بالمشكلات قبل أن تؤثر على الأداء.
يتضمن FishOS أيضًا Ceph، وهو حل تخزين قابل للتوسع وموثوق به للغاية. يضمن هيكله الموزع متانة البيانات وتوافرها، وهو أمر حاسم لتلبية متطلبات الشهادات المتعلقة بالنسخ الاحتياطي واستعادة الكوارث والتوافر العالي.
مثال واقعي: تلبية متطلبات ISO/IEC 27001 باستخدام FishOS
تقدم عائلة ISO/IEC 27000 إطار عمل لإدارة أمن المعلومات وهي من بين الأكثر أهمية لمراكز البيانات ومقدمي البنية التحتية السحابية.
ISO/IEC 27001 يحدد المتطلبات لإنشاء وتنفيذ وصيانة ISMS. يدعم FishOS هذا المعيار من خلال تزويد المشغلين بالأدوات اللازمة لفرض ضوابط الأمان وإدارة الهوية ومراقبة نشاط النظام.
لقد حصل العديد من عملاء Sardina Systems عبر أوروبا وآسيا والولايات المتحدة على شهادات ISO 27001 باستخدام FishOS.
أحد الأمثلة هو موقع de.NBI Cloud في توبنغن، جزء من الشبكة الألمانية للبنية التحتية للمعلوماتية الحيوية، الذي حقق بنجاح شهادة ISO/IEC 27001:2022 باستخدام FishOS. قام فريقهم بتكوين المنصة بشكل مستقل لتلبية المتطلبات المحدثة، وتنفيذ أنظمة المصادقة الآمنة، وضوابط الوصول المادي، والمزيد.

موقع آخر معتمد بارز في المنطقة هو GRASS-MERKUR، مقدم خدمات مراكز البيانات الرائد في ألمانيا مع مرافق في هانوفر، يحمل شهادات ISO متعددة.
تشمل المعايير الرئيسية الأخرى في عائلة ISO/IEC 27000:
- ISO/IEC 27017 يركز على ضوابط أمن المعلومات الخاصة بالسحابة للبيئات متعددة المستأجرين.
- ISO/IEC 27031 يوفر إرشادات للتخطيط لاستمرارية الأعمال واستعادة الكوارث، وهو أمر ضروري لتقليل وقت التوقف وفقدان البيانات.
لماذا يعتبر FishOS خيارًا استراتيجيًا لمراكز البيانات التي تعتمد على الشهادات
تحقيق الشهادة هو أكثر من مجرد مهمة امتثال، بل هو إشارة إلى النضج التشغيلي وثقة العملاء والميزة التنافسية. سواء كنت تدعم عملاء المؤسسات، أو تطلق سحابة خاصة منظمة، أو تحسن كفاءة الطاقة، يزود FishOS مركز البيانات الخاص بك بالأتمتة والرؤية والتحكم اللازمين لتلبية معايير الشهادات.
إذا كانت الشهادة على خارطة طريقك، يمكن لـ FishOS مساعدتك في الوصول إليها بثقة وسرعة. اتصل بنا اليوم لجدولة استشارة مجانية مع خبراء Sardina Systems واكتشف كيف يمكننا مساعدتك في رحلتك للحصول على الشهادة.