


Los titulares recientes en el espacio del software empresarial nos recuerdan que incluso las organizaciones más grandes son vulnerables a los cambios unilaterales por parte de sus proveedores de la nube. Casos como el conflicto en curso entre Broadcom, VMware y Tesco destacan que los acuerdos contractuales por sí solos pueden no proteger las operaciones o las finanzas.
Incluso si su organización actualmente no tiene problemas con su proveedor de la nube, incluir una estrategia de salida del proveedor en su marco de gestión de riesgos es imprescindible. La planificación anticipada protege a su empresa de cambios inesperados, sorpresas en los precios o problemas de soporte que de otro modo podrían causar interrupciones.
¿Por qué las empresas necesitan una estrategia de salida del proveedor?
La situación de Broadcom–VMware–Tesco subraya una lección fundamental para la industria de la nube: los contratos no son una garantía de seguridad operativa. Las empresas pueden enfrentarse a graves interrupciones si un proveedor ejerce un control unilateral. El mensaje es simple: siempre tenga un plan B.
Una estrategia de salida del proveedor es un plan estructurado que permite a una organización alejarse de forma segura de un proveedor de la nube sin interrumpir los servicios críticos.
¿Por qué lo necesita? Porque pueden pasar demasiadas cosas: cambios repentinos en los modelos de precios o en los términos de licencia de su proveedor actual, modificaciones en las ofertas de soporte o en los niveles de servicio, actualizaciones forzadas de productos, fusiones, adquisiciones y mucho más.
Sin un plan, estos riesgos pueden provocar tiempos de inactividad operativos, pérdida de productividad y daños a la reputación. Para las organizaciones en industrias reguladas, las interrupciones también pueden resultar en violaciones de cumplimiento con estándares como GDPR, HIPAA o PCI-DSS.
Incluso las interrupciones cortas pueden ser costosas: según Forrester, una organización compuesta experimenta un coste medio de tiempo de inactividad de 9.513 $ por minuto, lo que equivale a 570.776 $ por hora, debido a incidentes críticos.
Cómo estructurar una estrategia de salida del proveedor
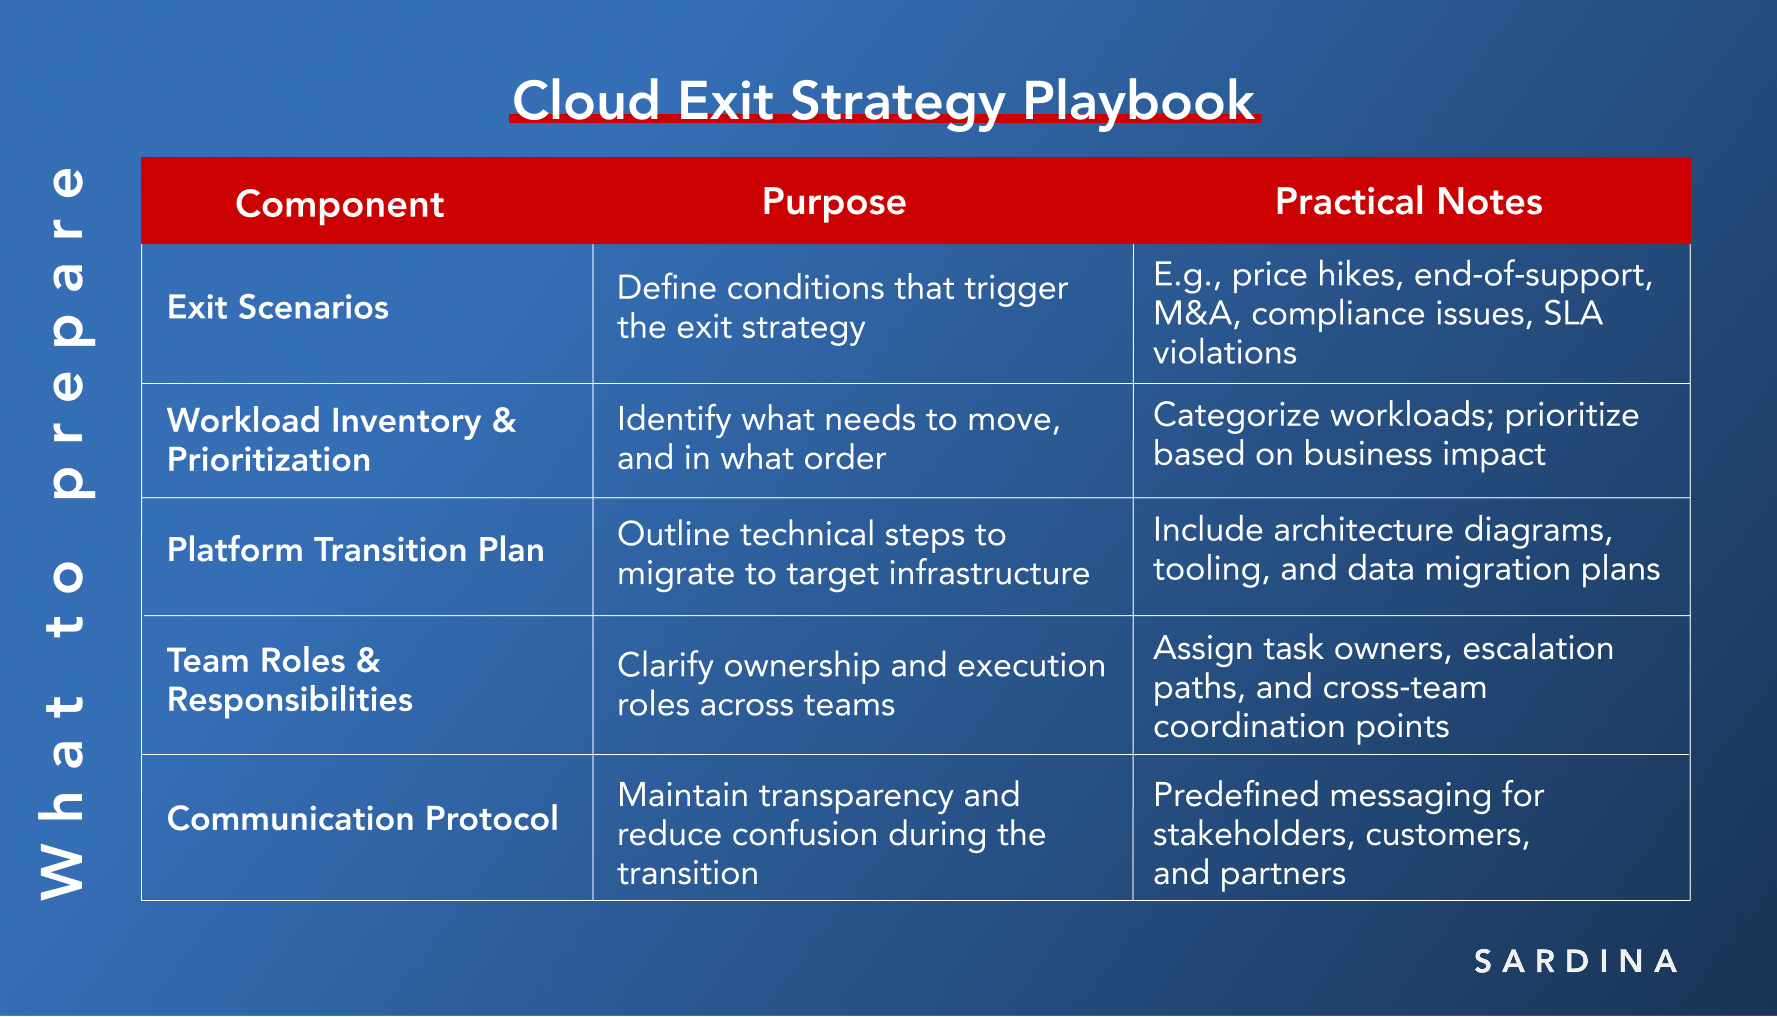
Una estrategia de salida integral debe abordar cuatro aspectos clave:
1. Técnico
El uso de estándares abiertos y sistemas interoperables reduce la dependencia de la tecnología propietaria y hace que las migraciones sean menos arriesgadas.
También es importante tener un plan claro para los servicios críticos, con flujos de trabajo y dependencias trazados.
2. Contractual
La mayor parte de la responsabilidad aquí recae en el equipo legal/de adquisiciones. Los acuerdos de licencia, soporte y los compromisos de nivel de servicio deben entenderse completamente e incluir cláusulas de salida claras en caso de aumentos de precios, cambios en el soporte u otras decisiones inesperadas del proveedor.
3. Financiero
La planificación financiera es crucial. Tener una reserva de migración y factorizar los posibles cambios del proveedor en el TCO (coste total de propiedad) le da a su organización margen de maniobra. La evaluación de alternativas de código abierto junto con soluciones propietarias también ayuda a sopesar el coste, la flexibilidad y el ajuste estratégico a largo plazo.
4. Operacional
Este aspecto incluye mantener la documentación actualizada, capacitar a sus equipos para manejar las interrupciones relacionadas con el proveedor y tener un plan de comunicación claro para las partes interesadas. Todo esto ayudaría a que el negocio siga funcionando sin problemas si una transición se vuelve necesaria.
¿Por qué el código abierto puede ser una ruta de salida eficaz?
La transición a plataformas de nube de código abierto proporciona ventajas significativas. Ya sea que se implemente en las instalaciones o como soluciones alojadas, el código abierto tiene las siguientes ventajas:
- Flexibilidad: Ningún proveedor controla el acceso a las funciones, las licencias o la hoja de ruta del producto
- Escalabilidad: La infraestructura se puede expandir (o reducir si es necesario) sin contratos restrictivos
- Previsibilidad de costes: Sin aumentos repentinos de precios ni modelos de licencia opacos
- Control: Las empresas conservan la propiedad de sus operaciones, lo que reduce el riesgo de bloqueo y los puntos únicos de fallo.
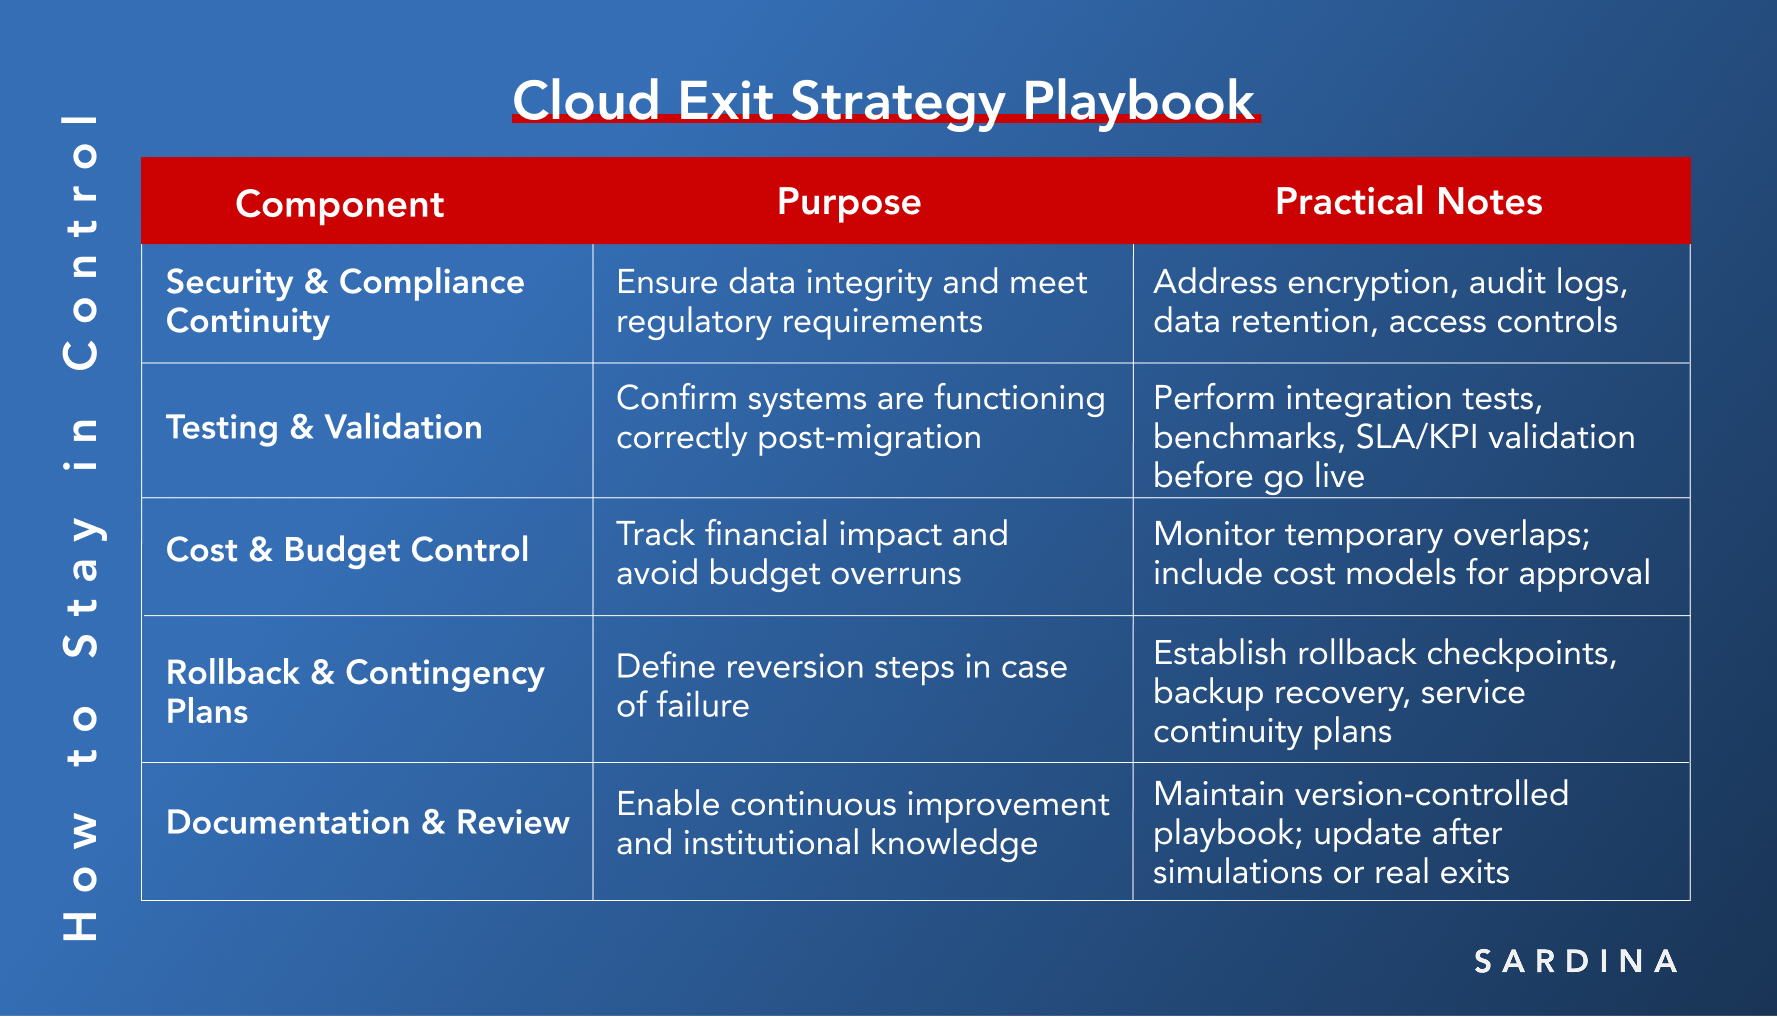
Ciertamente, pasar de un entorno de nube propietario a una plataforma de código abierto requiere un enfoque estructurado. Un plan de migración eficaz normalmente incluye:
- Evaluación: Mapeo de cargas de trabajo, aplicaciones y dependencias de datos para comprender la complejidad de la migración.
- Evaluación de la plataforma: Selección de las tecnologías de código abierto adecuadas (OpenStack, Kubernetes, Ceph, etc.) y el modelo de implementación (en las instalaciones o alojado) que se alineen con los objetivos empresariales.
- Planificación y diseño: Construcción de una hoja de ruta detallada con plazos, secuenciación de la migración de la carga de trabajo, análisis de riesgos.
- Pruebas y validación: Realización de migraciones piloto, evaluación comparativa del rendimiento y comprobaciones de cumplimiento para garantizar que los sistemas funcionen como se espera.
- Ejecución y formación: Migración de cargas de trabajo en fases, con formación del personal y preparación operativa integradas para apoyar el éxito a largo plazo.
Algunos proveedores de código abierto gestionado entienden la complejidad de este proceso y ofrecen soporte práctico.
En Sardina Systems, vemos la planificación de la migración como un factor crítico de éxito, por lo que proporcionamos un plan de migración a medida como parte de nuestro servicio (con una tarifa nominal de 1 EUR), ayudando a las empresas a migrar a la nube de código abierto con confianza y una interrupción mínima.
Ejemplos del mundo real
Sardina Systems ha apoyado a múltiples empresas en la ejecución de estrategias de salida de proveedores de la nube. Cada cliente tenía motivaciones únicas, pero todos se beneficiaron de la flexibilidad y el control de FishOS, nuestra plataforma de gestión de la nube construida sobre OpenStack, Kubernetes y Ceph.
Para Incarta, un proveedor de TI australiano líder para el sector de la salud, el control operativo sobre las cargas de trabajo clínicas no era negociable. En la atención médica, los fallos tecnológicos pueden afectar directamente los resultados de los pacientes.
“Como el clúster alojará cargas de trabajo clínicas, no hay circunstancias bajo las cuales Incarta pueda aceptar que los proveedores tengan la autoridad para deshabilitar la funcionalidad de la plataforma. Prevenir este tipo de riesgo es una de las razones clave por las que favorecemos la infraestructura de código abierto.”
Marcus Young, cofundador de incarta
PT Federal International Finance (FIFGROUP), un importante proveedor de servicios financieros indonesio bajo ASTRA Financial Services, vio el coste de las suscripciones de VMware aumentar considerablemente, mientras que la falta de flexibilidad de la plataforma limitaba el crecimiento de su negocio.
“Queríamos la alternativa de VMware que fuera fácil de usar con una formación mínima, un soporte eficiente y suficiente flexibilidad para soportar nuestra configuración de hardware y software existente. El soporte de contenedores, multiinquilino y API también fue una gran ventaja. FishOS cumplió con todos estos requisitos a un buen precio con soporte empresarial, por lo que decidimos ejecutar la migración a esta plataforma en la nube.”
Mardelis lubis, analista sénior de arquitectura de centros de datos de TI en FIFGROUP
En Alemania, GRASS-MERKUR, una empresa de servicios de TI establecida, se enfrentó a limitaciones de escalabilidad con Nutanix y al desafío adicional de la interrupción del soporte del controlador OpenStack. El cambio a FishOS permitió el despliegue rápido de una plataforma de nube multiinquilino capaz de satisfacer los diversos requisitos de los clientes.
“Nuestro sistema anterior se quedó corto en términos de rentabilidad y capacidad para un mayor crecimiento empresarial, lo que nos obligó a buscar una nueva solución que pudiera desplegar rápidamente una plataforma en la nube lista para producción al tiempo que garantizaba la multiinquilinancia y espacios segregados para las diversas necesidades de los clientes.”
Markus dietz, jefe de desarrollo de negocios y ventas en GRASS-MERKUR
Conclusión
Los cambios de proveedor, los cambios de precios y las modificaciones de soporte son realidades en la TI empresarial. Una estrategia de salida del proveedor sólida no es opcional: es esencial para la continuidad operativa y la gestión de riesgos. Las plataformas de nube de código abierto, como FishOS, proporcionan la flexibilidad técnica, operativa y financiera que las empresas necesitan para mantener el control y garantizar la resiliencia empresarial.
Póngase en contacto con Sardina Systems hoy mismo para una consulta gratuita con nuestros expertos y descubra cómo el código abierto puede apoyar su estrategia de salida del proveedor al tiempo que le ayuda a construir una nube más eficiente y escalable.