


Dans l’économie numérique actuelle, les organisations comptent sur les centres de données non seulement pour leur capacité et leur disponibilité, mais aussi pour leur conformité et leur fiabilité. Les certifications ne sont pas toujours obligatoires, mais pour de nombreux clients, elles sont non négociables. Les certifications valident que votre infrastructure répond à des normes rigoureuses en matière de sécurité, de disponibilité, de résilience opérationnelle et de conformité réglementaire.
Si votre infrastructure cloud fonctionne sur FishOS de Sardina Systems, la conformité devient beaucoup plus facile à gérer. Dans cet article, nous explorons les certifications de centres de données les plus largement reconnues, expliquons leur pertinence et soulignons comment FishOS soutient votre parcours de certification.
Certifications clés pour les centres de données et les fournisseurs de cloud
Certifications fondamentales :
- Certifications de niveau de l’Uptime Institute : Mesurer la redondance et la fiabilité de l’infrastructure des centres de données.
- SOC 1 / SOC 2 / SOC 3 (System and Organization Controls) : Évaluer les contrôles liés aux rapports financiers (SOC 1) et aux principes de service de confiance tels que la sécurité, la disponibilité et la confidentialité (SOC 2 et 3).
- ISO/IEC 27001 : La principale norme pour les systèmes de gestion de la sécurité de l’information (SMSI), requise pour de nombreuses entreprises et les industries fortement réglementées.
- ISO 50001 : Se concentre sur la gestion de l’énergie, guidant les centres de données vers une efficacité énergétique améliorée et un impact environnemental réduit.
Certifications régionales ou spécifiques aux cas d’utilisation :
- PCI-DSS (Payment Card Industry Data Security Standard) : Requis pour les environnements traitant les données de cartes de paiement.
- HIPAA (Health Insurance Portability and Accountability Act) : Applicable aux centres de données traitant des données de santé aux États-Unis.
- FedRAMP / FISMA / ITAR : Obligatoire pour les services cloud utilisés par les agences fédérales américaines.
- LEED (Leadership in Energy and Environmental Design) : Reconnaît la durabilité et l’efficacité énergétique.
Chacune de ces certifications cible différentes priorités, de la sécurité et de la confidentialité à l’énergie et à la durabilité. Cependant, elles partagent toutes un objectif central : la gouvernance, la gestion des risques et l’excellence opérationnelle.
Ce que ces certifications ont en commun et comment FishOS aide
Malgré leur diversité, la plupart des certifications de centres de données mettent l’accent sur trois principes fondamentaux : le contrôle d’accès, la vérifiabilité et l’application des politiques.
Le système de gestion du cloud FishOS, construit sur OpenStack et amélioré avec des fonctionnalités de niveau entreprise, fournit les outils nécessaires pour prendre en charge les trois piliers de la conformité. Conçu pour les environnements cloud de production à grande échelle, FishOS simplifie et standardise de nombreuses tâches opérationnelles et de sécurité requises pour la certification réglementaire.
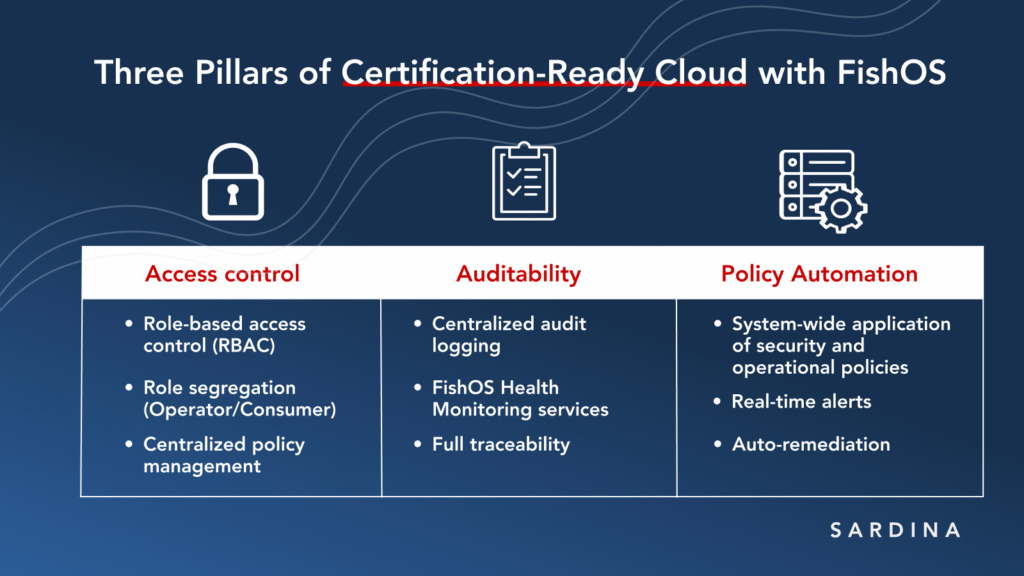
Examinons cela de plus près :
- Contrôle d’accès : Définir et appliquer qui est autorisé à effectuer quelles actions, qu’il s’agisse d’un opérateur ou d’un utilisateur final.
FishOS offre :
- Séparation claire des rôles, l’opérateur de service étant responsable de la fourniture d’un environnement informatique virtualisé et de l’infrastructure sous-jacente nécessaire au service, tandis que le consommateur de service n’est concerné et responsable que de l’environnement informatique virtualisé.
- Le contrôle d’accès basé sur les rôles (RBAC) et la gestion centralisée des politiques garantissent une gouvernance d’accès cohérente sur tous les services cloud.
- Vérifiabilité : Conserver des enregistrements complets des actions entreprises dans l’ensemble du système à des fins de traçabilité et de responsabilité.
FishOS offre :
- Journalisation et surveillance centralisées des audits, capturant chaque action de l’utilisateur et du système dans l’ensemble de l’infrastructure.
- Visibilité en temps réel des performances du système et des incidents grâce aux services de surveillance de la santé FishOS basés sur les données.
- Automatisation et application des politiques : Détecter et répondre aux comportements non conformes en temps réel grâce à des contrôles et des alertes automatisés.
FishOS offre :
- Des outils permettant aux opérateurs de services d’acquérir un cadre robuste pour appliquer leurs propres politiques de sécurité et opérationnelles à l’ensemble de l’infrastructure.
- En donnant aux opérateurs les outils nécessaires pour configurer les politiques en fonction de leurs besoins uniques, FishOS garantit la conformité et la cohérence opérationnelle tout en laissant la propriété des politiques fermement entre les mains de ceux qui connaissent le mieux leur environnement.
Comment les composants FishOS soutiennent des objectifs de certification plus larges
FishOS comprend une haute disponibilité (HA) intégrée qui aide l’infrastructure cloud à rester résiliente même en cas de charge. Il intègre également une gamme de composants avancés qui soutiennent davantage votre parcours vers la certification et la maturité opérationnelle.
- Le FishOS Workload Manager équilibre dynamiquement les charges de travail pour réduire la consommation d’énergie et améliorer l’utilisation du système. Soutient les objectifs de durabilité et s’aligne sur des normes telles que ISO 50001 et LEED.
- Le FishOS Upgrader permet des mises à niveau OpenStack non perturbatrices sans temps d’arrêt pour les opérations, garantissant que vos systèmes restent sécurisés, stables et à jour sans impact sur les services.
- Le FishOS Health Monitoring suit et analyse de manière proactive la santé du système et prédit les problèmes avant qu’ils n’affectent les performances.
FishOS comprend également Ceph, une solution de stockage hautement évolutive et fiable. Son architecture distribuée garantit la durabilité et la disponibilité des données, essentielles pour répondre aux exigences de certification liées à la sauvegarde, à la reprise après sinistre et à la haute disponibilité.
Exemple concret : répondre aux exigences de la norme ISO/IEC 27001 avec FishOS
La famille ISO/IEC 27000 offre un cadre pour la gestion de la sécurité de l’information et est parmi les plus pertinentes pour les centres de données et les fournisseurs d’infrastructure cloud.
ISO/IEC 27001 spécifie les exigences pour établir, mettre en œuvre et maintenir un SMSI. FishOS prend en charge cette norme en donnant aux opérateurs les outils nécessaires pour appliquer les contrôles de sécurité, gérer l’identité et surveiller l’activité du système.
Plusieurs clients de Sardina Systems en Europe, en Asie et aux États-Unis ont obtenu les certifications ISO 27001 en utilisant FishOS.
Un exemple est le site de.NBI Cloud à Tübingen, qui fait partie du réseau allemand pour l’infrastructure bioinformatique, qui a obtenu avec succès la certification ISO/IEC 27001:2022 en utilisant FishOS. Leur équipe a configuré indépendamment la plateforme pour répondre aux exigences mises à jour, en mettant en œuvre des systèmes d’authentification sécurisés, des contrôles d’accès physique, et plus encore.

Un autre site certifié notable dans la région est GRASS-MERKUR, un important fournisseur allemand de services de centres de données avec des installations à Hanovre, détenant de multiples certifications ISO.
Les autres normes clés de la famille ISO/IEC 27000 comprennent :
- ISO/IEC 27017 se concentre sur les contrôles de sécurité de l’information spécifiques au cloud pour les environnements multi-locataires.
- ISO/IEC 27031 fournit des conseils pour la planification de la continuité des activités et de la reprise après sinistre, essentiels pour minimiser les temps d’arrêt et la perte de données.
Pourquoi FishOS est un choix stratégique pour les centres de données axés sur la certification
L’obtention d’une certification est plus qu’une tâche de conformité, mais un signal de maturité opérationnelle, de confiance des clients et d’avantage concurrentiel. Que vous souteniez des clients d’entreprise, que vous lanciez un cloud privé réglementé ou que vous optimisiez l’efficacité énergétique, FishOS équipe votre centre de données avec l’automatisation, la visibilité et le contrôle nécessaires pour répondre aux normes de certification.
Si la certification figure sur votre feuille de route, FishOS peut vous aider à y parvenir avec confiance et rapidité. Contactez-nous dès aujourd’hui pour planifier une consultation gratuite avec les experts de Sardina Systems et découvrir comment nous pouvons vous aider dans votre parcours de certification.