


À une époque où les données sont réécrites, écrasées et parfois discrètement effacées, le stockage immuable établit une frontière ferme : une fois les données écrites, elles restent intactes.
Ce n’est pas seulement une fonctionnalité technique, c’est une garantie structurelle. Le stockage immuable garantit que les fichiers, journaux, sauvegardes ou enregistrements critiques ne peuvent être modifiés ou supprimés, que ce soit par des logiciels malveillants, une erreur humaine ou une intention malveillante. Il ne s’agit pas d’empêcher l’accès ; il s’agit de protéger la vérité, en s’assurant que certaines données racontent la même histoire demain qu’aujourd’hui.
Bien que le marché mette souvent en avant des solutions comme Amazon S3 Object Lock pour l’immuabilité au niveau des blocs, ces offres s’accompagnent de coûts élevés et d’un verrouillage fournisseur potentiel.
En alternative, nous présentons une solution open source et économique qui offre une immuabilité de niveau entreprise sans compromettre la flexibilité.
Cette approche permet aux organisations de mettre en œuvre une protection des données sécurisée, conforme et économique sans être liées à des écosystèmes propriétaires.
Pourquoi le stockage immuable devient incontournable
Autrefois considéré comme une fonctionnalité spécialisée pour les banques et les archivistes, le stockage immuable s’est imposé dans la planification d’infrastructure grand public. La raison est simple : la nature des menaces numériques a changé.
Les rançongiciels ne se limitent plus au chiffrement rapide et brutal. Les attaquants visent maintenant à démanteler les systèmes de récupération eux-mêmes, recherchant les sauvegardes, instantanés et archives pour s’assurer qu’il ne reste rien à restaurer. Si les données ne sont pas verrouillées, elles sont vulnérables.
L’immuabilité change la donne. En appliquant les règles « « écrire une fois, lire plusieurs fois » », elle fige les données critiques pendant une période définie, les rendant immunisées contre la falsification ou la suppression, peu importe qui s’introduit. Même avec des privilèges élevés, les données verrouillées restent hors de portée d’un attaquant.
Ce n’est pas de la théorie. Dans les analyses post-mortem d’incidents très médiatisés, les enquêteurs trouvent souvent le même schéma : les sauvegardes n’étaient pas vraiment immuables, et les attaquants ont exploité cela pour transformer une crise informatique en menace existentielle. Sans cette protection, une sauvegarde n’est qu’un fichier de plus à chiffrer.
Dans FishOS Ceph, Object Lock intègre l’immuabilité dans le tissu de stockage lui-même. Combiné à des contrôles opérationnels disciplinés, il forme une barrière que les campagnes de rançongiciels ne peuvent facilement franchir, garantissant que lorsque tout le reste échoue, il reste encore une copie propre et intouchable pour reconstruire.
Ceph et stockage immuable : contrôle open source avec sécurité de niveau entreprise
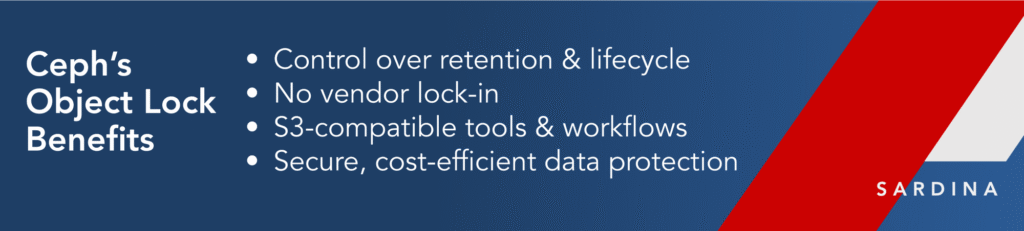
Ceph est un système de stockage évolutif, open source et défini par logiciel, conçu pour gérer les charges de travail de données modernes sur objet, bloc et fichier. Grâce à sa passerelle RADOS (RGW) compatible S3, Ceph apporte un support natif pour Object Lock, permettant aux organisations d’implémenter une protection WORM (Write Once, Read Many) au niveau objet.
Cette fonctionnalité est particulièrement critique pour les environnements soumis à de lourdes contraintes de conformité comme la finance, le gouvernement, les services juridiques et la santé. Combiné au versioning de bucket, Object Lock permet un contrôle précis de la rétention d’objets, protégeant contre les rançongiciels, les menaces internes ou la suppression accidentelle.
Contrôle granulaire : modes gouvernance et conformité
Object Lock de Ceph offre deux modes de rétention pour répondre aux différents besoins réglementaires et opérationnels.
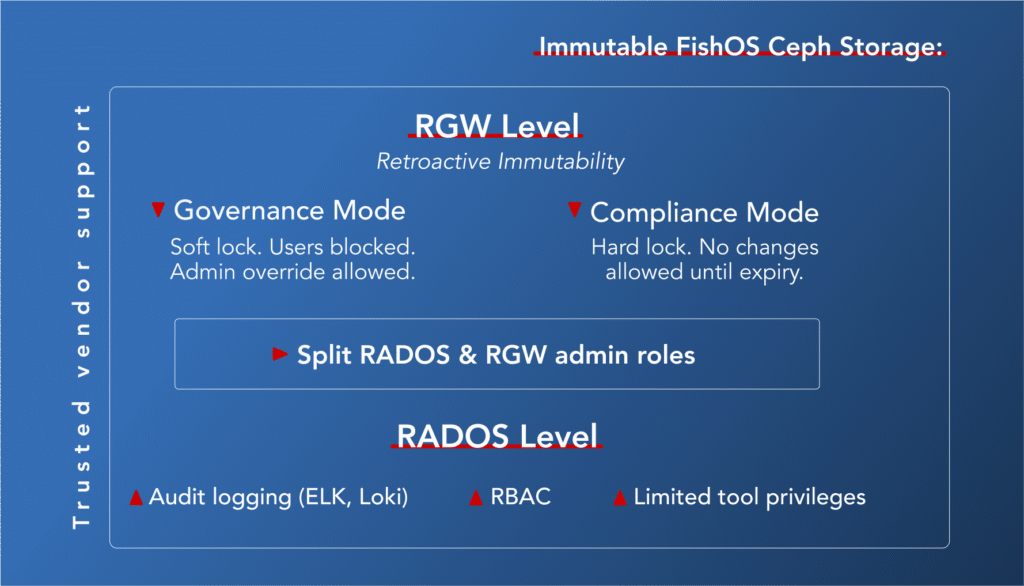
Le mode gouvernance agit comme un verrou souple : les utilisateurs standard ne peuvent pas supprimer ou modifier les données protégées pendant la fenêtre de rétention, bien que les administrateurs avec les bonnes permissions puissent l’outrepasser. Il est idéal pour les politiques internes, les données opérationnelles ou les sauvegardes.
Le mode conformité est un verrou dur : aucun utilisateur ne peut modifier ou supprimer l’objet avant l’expiration de la période de rétention définie. C’est le mode de choix pour l’archivage légal et les mandats de conformité stricts tels que SEC 17a‑4, HIPAA ou FINRA.
Ces modes sont renforcés par deux couches de contrôle :
- Période de rétention : Définit une période spécifique pendant laquelle un objet reste immuable. En mode conformité, elle ne peut être raccourcie ou contournée.
- Blocage légal : Un indicateur manuel qui outrepasse l’expiration et conserve les données indéfiniment, indépendamment des paramètres de rétention. Utilisé lors d’enquêtes légales ou d’audits.
Développement continu : évolution d’Object Lock dans Ceph
Les fonctionnalités Object Lock de Ceph continuent de mûrir. Une amélioration notable est le support de l’API PutObjectLockConfiguration, permettant aux organisations d’activer Object Lock sur des buckets versionnés existants, même s’ils n’ont pas été créés à l’origine avec le support de verrouillage.
Que signifie cela en pratique ?
- Pas besoin de migration de bucket – l’immuabilité peut être appliquée rétroactivement aux buckets actifs sans perturbation.
- Préparation à la conformité améliorée – les entreprises peuvent rapidement s’adapter aux nouvelles exigences réglementaires sans re-architecturer l’infrastructure.
- Défense renforcée contre les rançongiciels – les données historiques peuvent maintenant être verrouillées après coup.
- Meilleur support d’automatisation – le contrôle piloté par API facilite l’intégration du stockage immuable dans les pipelines CI/CD et de sauvegarde.
Aller plus loin : FishOS Ceph renforce l’immuabilité
Activer Object Lock est un bon début, mais la vraie immuabilité nécessite plus qu’une simple application au niveau API. Elle exige une discipline opérationnelle, des contrôles au niveau infrastructure et un fournisseur de confiance capable de livrer des architectures sécurisées par défaut.
Pour protéger pleinement les données contre la suppression, la falsification ou l’abus de privilèges, les organisations doivent aller au-delà de l’interface et fermer chaque porte dérobée potentielle.
Verrouillage de la console d’administration
Ceph est incroyablement puissant, mais avec ce pouvoir vient le risque. Les administrateurs peuvent, s’ils ne sont pas contrôlés, contourner les protections en utilisant des outils de bas niveau comme radosgw-admin ou même manipuler directement les pools d’objets.
L’atténuation commence par :
- Contrôle d’accès strict basé sur les rôles (RBAC)
- Limitation des privilèges sudo sur les outils et commandes sensibles
- Séparation des responsabilités d’administration entre les différentes couches Ceph (par ex., CephFS vs. RGW)
- Activation de la journalisation d’audit détaillée via les outils d’audit intégrés de Ceph ou des plateformes externes comme ELK ou Loki
Maintenir l’accès RADOS hors limites
Les protections Object Lock ne s’appliquent qu’au niveau RGW. Avec un accès direct RADOS, même les objets immuables peuvent être supprimés silencieusement. C’est pourquoi les déploiements de niveau production doivent :
- Restreindre l’accès CLI aux pools RADOS aux seuls services internes essentiels
- Appliquer des profils SELinux ou AppArmor pour limiter l’accès au niveau système
- Isoler physiquement et logiquement les zones RGW — par exemple, séparer les archives immuables des buckets à usage général en utilisant Ceph Multisite ou la séparation de zones
Choisir des fournisseurs qui prennent la sécurité au sérieux
L’immuabilité ne s’arrête pas au logiciel — elle dépend de qui est derrière le déploiement. Même avec un moteur robuste comme Ceph, la façon dont un fournisseur package, maintient et supporte votre environnement fait une vraie différence.
Recherchez des partenaires avec :
- Un historique prouvé dans le stockage d’entreprise
- Des pratiques de sécurité transparentes et bien documentées
- Un historique minimal ou inexistant d’incidents de rançongiciels
- Un engagement envers les paramètres par défaut sécurisés et les chemins de mise à niveau audités
Lorsque vos sauvegardes, données financières ou dossiers légaux sont en jeu, choisir un fournisseur de confiance n’est pas seulement une décision technique — c’est une décision stratégique.