


As manchetes recentes no espaço de software empresarial lembram-nos que até as maiores organizações são vulneráveis a alterações unilaterais dos seus fornecedores de cloud. Casos como a disputa em curso entre a Broadcom, VMware e Tesco destacam que os acordos contratuais por si só podem não proteger as operações ou as finanças.
Mesmo que a tua organização não tenha atualmente problemas com o seu fornecedor de cloud, incluir uma estratégia de saída de fornecedor no teu quadro de gestão de risco é obrigatório. Planear antecipadamente protege o teu negócio de alterações inesperadas, surpresas nos preços ou problemas de suporte que poderiam causar perturbações.
Por que as empresas precisam de uma estratégia de saída de fornecedor
A situação Broadcom-VMware-Tesco sublinha uma lição crítica para a indústria da cloud: os contratos não são uma garantia de segurança operacional. As empresas podem enfrentar sérias perturbações se um fornecedor exercer controlo unilateral. A mensagem é simples: tem sempre um Plano B.
Uma estratégia de saída de fornecedor é um plano estruturado que permite a uma organização fazer a transição de forma segura de um fornecedor de cloud sem perturbar os serviços críticos.
Por que precisas dela? Porque podem acontecer demasiadas coisas: alterações súbitas nos modelos de preços ou termos de licenciamento do teu fornecedor atual, modificações nas ofertas de suporte ou níveis de serviço, atualizações forçadas de produtos, fusões, aquisições e muito mais.
Sem um plano, estes riscos podem levar a tempo de inatividade operacional, perda de produtividade e danos na reputação. Para organizações em indústrias reguladas, as interrupções também podem resultar em violações de conformidade com normas como RGPD, HIPAA ou PCI-DSS.
Mesmo interrupções curtas podem ser dispendiosas: segundo a Forrester, uma organização composta experimenta um custo médio de tempo de inatividade de 9.513 $ por minuto, equivalente a 570.776 $ por hora, devido a incidentes críticos.
Como estruturar uma estratégia de saída de fornecedor
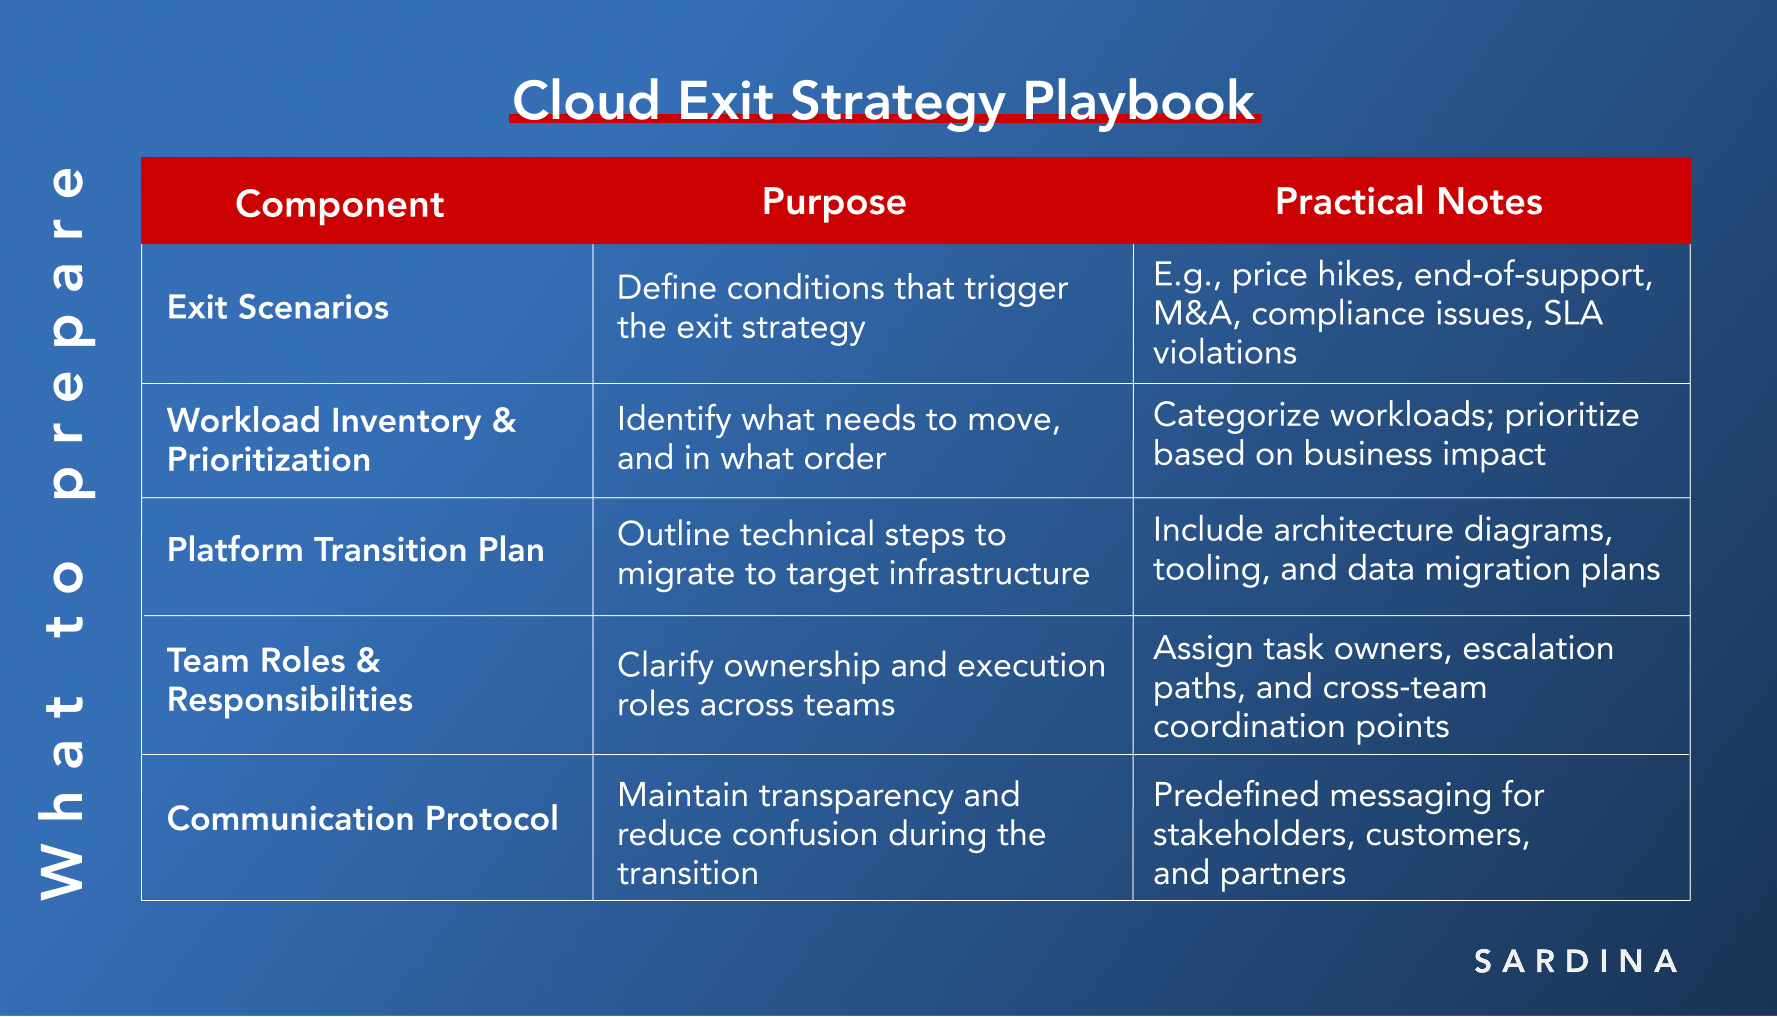
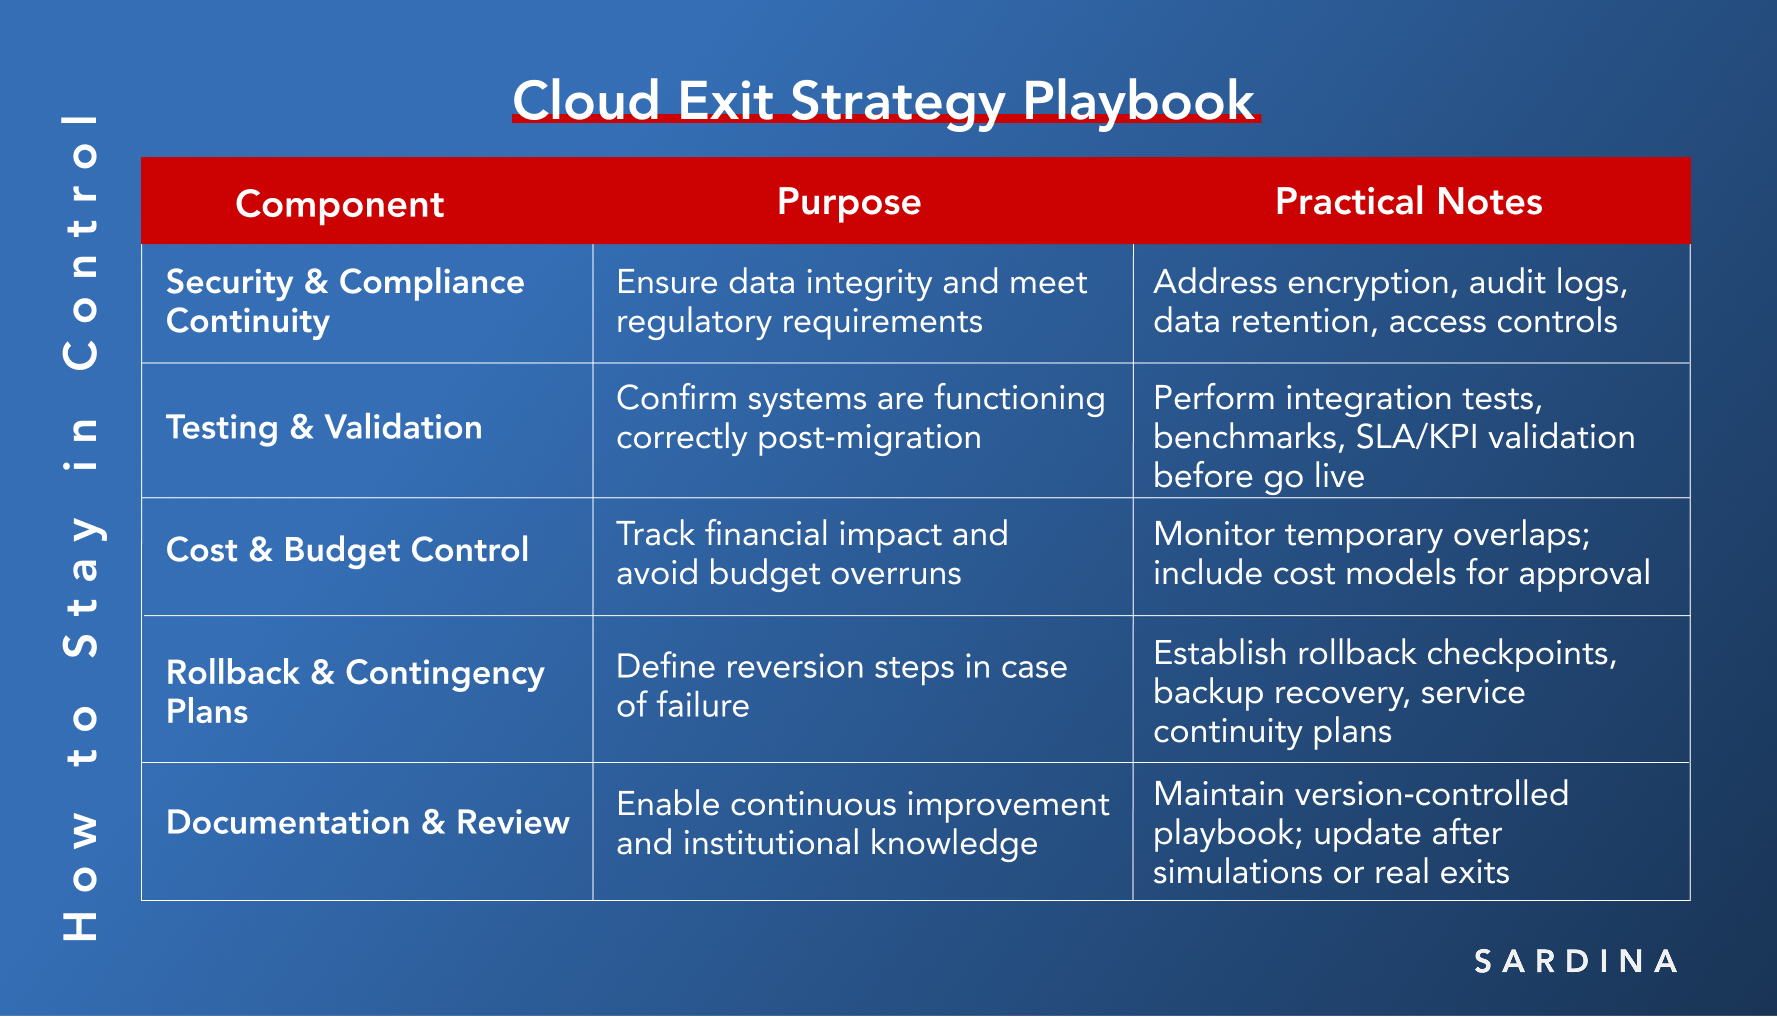
Uma estratégia de saída abrangente deve abordar quatro aspetos principais:
1. Técnico
Usar padrões abertos e sistemas interoperáveis reduz a dependência de tecnologia proprietária e torna as migrações menos arriscadas.
Também é importante ter um plano claro para serviços críticos, com fluxos de trabalho e dependências mapeados.
2. Contratual
A maior parte da responsabilidade aqui recai sobre a equipa jurídica/de aquisições. O licenciamento, acordos de suporte e compromissos de nível de serviço precisam de ser totalmente compreendidos e incluir cláusulas de saída claras em caso de aumentos de preços, alterações no suporte ou outras decisões inesperadas do fornecedor.
3. Financeiro
O planeamento financeiro é crucial. Ter uma reserva para migração e considerar possíveis alterações de fornecedor no TCO (custo total de propriedade) dá à tua organização margem de manobra. Avaliar alternativas de código aberto junto com soluções proprietárias também ajuda a pesar o custo, flexibilidade e adequação estratégica a longo prazo.
4. Operacional
Este aspeto inclui manter documentação atualizada, treinar as tuas equipas para lidar com perturbações relacionadas com fornecedores e ter um plano de comunicação claro para as partes interessadas. Tudo isto ajudaria a manter o negócio a funcionar sem problemas se uma transição se tornar necessária.
Por que o código aberto pode ser um caminho de saída eficaz
A transição para plataformas de cloud de código aberto oferece vantagens significativas. Seja implementado localmente ou como soluções alojadas, o código aberto tem as seguintes vantagens:
- Flexibilidade: Nenhum fornecedor único controla o acesso a funcionalidades, licenciamento ou roteiro do produto
- Escalabilidade: A infraestrutura pode ser expandida (ou reduzida se necessário) sem contratos restritivos
- Previsibilidade de custos: Sem aumentos súbitos de preços ou modelos de licenciamento opacos
- Controlo: As empresas mantêm a propriedade das suas operações, reduzindo o risco de bloqueio e pontos únicos de falha.
Certamente, mudar de um ambiente de cloud proprietário para uma plataforma de código aberto requer uma abordagem estruturada. Um plano de migração eficaz normalmente inclui:
- Avaliação: Mapear cargas de trabalho, aplicações e dependências de dados para compreender a complexidade da migração.
- Avaliação da plataforma: Selecionar as tecnologias de código aberto certas (OpenStack, Kubernetes, Ceph, etc.) e modelo de implementação (local ou alojado) que se alinhem com os objetivos de negócio.
- Planeamento e design: Construir um roteiro detalhado com cronogramas, sequenciamento da migração de cargas de trabalho, análise de risco.
- Testes e validação: Realizar migrações piloto, benchmarking de desempenho e verificações de conformidade para garantir que os sistemas funcionam como esperado.
- Execução e formação: Migrar cargas de trabalho em fases, com formação do pessoal e prontidão operacional integrada para apoiar o sucesso a longo prazo.
Alguns fornecedores de código aberto gerido compreendem a complexidade deste processo e oferecem suporte prático.
Na Sardina Systems, vemos o planeamento da migração como um fator crítico de sucesso, razão pela qual fornecemos um plano de migração personalizado como parte do nosso serviço (com uma taxa nominal de 1 EUR), ajudando as empresas a migrar para a cloud de código aberto com confiança e perturbação mínima.
Exemplos do mundo real
A Sardina Systems tem apoiado múltiplas empresas na execução de estratégias de saída de fornecedor de cloud. Cada cliente tinha motivações únicas, mas todos beneficiaram da flexibilidade e controlo do FishOS, a nossa plataforma de gestão de cloud construída sobre OpenStack, Kubernetes e Ceph.
Para a Incarta, um fornecedor líder de TI australiano para o setor da saúde, o controlo operacional sobre cargas de trabalho clínicas era não negociável. Na área da saúde, falhas tecnológicas podem impactar diretamente os resultados dos pacientes.
“Como o cluster irá alojar cargas de trabalho clínicas, não há circunstâncias em que a Incarta possa aceitar que os fornecedores tenham autoridade para desativar a funcionalidade da plataforma. Prevenir este tipo de risco é uma das principais razões pelas quais favorecemos infraestrutura de código aberto.”
Marcus Young, cofundador da Incarta
PT Federal International Finance (FIFGROUP), um importante fornecedor indonésio de serviços financeiros sob a ASTRA Financial Services, viu o custo das subscrições VMware subir acentuadamente enquanto a falta de flexibilidade da plataforma limitava o crescimento do seu negócio.
“Queríamos a alternativa à VMware que fosse fácil de usar com formação mínima, suporte eficiente e flexibilidade suficiente para suportar o nosso hardware e software existentes. O suporte para contentores, multi-inquilino e API também foi uma grande vantagem. O FishOS cumpriu todos estes requisitos a um bom preço com suporte empresarial, por isso decidimos executar a migração para esta plataforma de cloud.”
Mardelis Lubis, Analista Sénior de Arquitetura de Centro de Dados de TI na FIFGROUP
Na Alemanha, a GRASS-MERKUR, uma empresa estabelecida de serviços de TI, enfrentou limitações de escalabilidade com a Nutanix e o desafio adicional do suporte descontinuado do driver OpenStack. A mudança para o FishOS permitiu a implementação rápida de uma plataforma de cloud multi-inquilino capaz de atender a diversos requisitos dos clientes.
“O nosso sistema anterior ficou aquém em termos de custo-benefício e capacidade para maior crescimento do negócio, obrigando-nos a procurar uma nova solução que pudesse implementar rapidamente uma plataforma de cloud pronta para produção enquanto garantia multi-inquilino e espaços segregados para diversas necessidades dos clientes.”
Markus Dietz, chefe de desenvolvimento de negócios e vendas na GRASS-MERKUR
Conclusão
Alterações de fornecedor, mudanças de preços e modificações de suporte são realidades na TI empresarial. Uma robusta estratégia de saída de fornecedor não é opcional: é essencial para a continuidade operacional e gestão de risco. Plataformas de cloud de código aberto, como o FishOS, fornecem a flexibilidade técnica, operacional e financeira que as empresas precisam para manter o controlo e garantir a resiliência do negócio.
Contacta a Sardina Systems hoje para uma consulta gratuita com os nossos especialistas e descobre como o código aberto pode apoiar a tua estratégia de saída de fornecedor enquanto te ajuda a construir uma cloud mais eficiente e escalável.