
مع استمرار الدول الأوروبية في الشعور بالنطاق خارج الإقليمي للقانون الأمريكي على البنية التحتية الرقمية العالمية، لم تعد مسألة السحابة السيادية نظرية. بينما لا توجد عقوبات مباشرة جديدة أو قيود تصدير على التكنولوجيا تستهدف الدول الأوروبية، فإن الإطار القانوني المستمر — وخاصة قانون توضيح الاستخدام القانوني للبيانات في الخارج (CLOUD Act) — لا يزال يُلزم مزودي الخدمات السحابية الأمريكيين بالامتثال لطلبات البيانات من السلطات الأمريكية، حتى عندما يتم تخزين هذه البيانات ومعالجتها في الاتحاد الأوروبي. وبالاقتران مع أحكام الوصول السرية إلى البيانات وإعفاءات المسؤولية للمزودين، يخلق هذا ثغرة هيكلية في السيادة الرقمية لأوروبا.
لا يزال مزودو الخدمات السحابية الأمريكيون الكبار — أمازون ومايكروسوفت وجوجل — يهيمنون على سوق الخدمات السحابية الأوروبية. في هذا المقال، نلقي نظرة فاحصة على كيفية امتثال هؤلاء المزودين للائحة العامة لحماية البيانات (GDPR) مع بقائهم خاضعين بالكامل للولاية القضائية الأمريكية. كما نستكشف استراتيجيات الخروج المحتملة للمؤسسات التي تسعى إلى بناء بنية تحتية سحابية سيادية حقيقية.
متجذر في 2018: قانون CLOUD والوعد الزائف بالسحابة السيادية
ينص نص قانون CLOUD اسميًا على السماح بمراعاة القوانين الأجنبية والاعتراضات القانونية. ومع ذلك، فإنه يحمي المزودين صراحةً من أي مسؤولية قانونية عن الامتثال لطلبات الحكومة الأمريكية. بموجب القسم 2705 — “الإشعار المتأخر”، يمكن ليس فقط تأجيل الإخطار للمستخدمين بل أيضًا حظره تمامًا (أمر كتم)، مما يعني أن المستخدمين قد لا يعلمون به أبدًا. في مثل هذه الحالات، يصعب اللجوء إلى المحكمة أو تطبيق الحماية القانونية للاتحاد الأوروبي إذا قدمت الإدارة الأمريكية طلبًا مباشرة إلى شركة أمريكية ولم يتم إبلاغ المستخدم أبدًا.
علاوة على ذلك، ينص بند إضافي في قانون CLOUD على أن المزود لا يتحمل أي مسؤولية عن التعاون مع السلطات الأمريكية، وفي حالة الإجراءات القانونية، لن يواجه أي من مزودي الخدمات السحابية الكبار عواقب:
“(د) عدم وجود دعوى قضائية ضد مزود يكشف عن معلومات بموجب هذا الفصل. لا يجوز رفع دعوى قضائية في أي محكمة ضد أي مزود… لتقديم معلومات أو مرافق أو مساعدة وفقًا لأمر محكمة بموجب هذا الفصل…”
يعمل مزودو الخدمات السحابية الكبار بميزانيات تسويقية ضخمة ويتمتعون بفعالية عالية في تشكيل الروايات في الوقت المناسب. اليوم، يقدم كل مزود خدمات سحابية أمريكي كبير تقريبًا شكلاً من أشكال منتج السحابة “السيادية” المصمم خصيصًا للسوق الأوروبية. أحد الأمثلة الأكثر استشهادًا هو: “ستعمل السحابة السيادية الأوروبية من AWS بهيكل حوكمة مستقل، ومركز عمليات أمنية مخصص، وتحت شركة أم منشأة حديثًا ستخضع للسيطرة المحلية في الاتحاد الأوروبي، ويقودها مواطنون من الاتحاد الأوروبي وتخضع للقوانين المحلية.”
للوهلة الأولى، يبدو هذا امتثالًا لمبادئ السيادة الأوروبية. لكن النظرة الفاحصة تكشف أن عناصر التصميم هذه، مثل الشركة المسجلة محليًا، والقيادة المقيمة في الاتحاد الأوروبي، والالتزام بالقوانين المحلية، مصممة في المقام الأول لتلبية متطلبات اللائحة العامة لحماية البيانات (GDPR) وحماية البيانات، وليس للقضاء على الولاية القضائية الأمريكية.
في الواقع، لم يلتزم أي مزود خدمات سحابية كبير علنًا بالخروج من نطاق السلطة القانونية الأمريكية، ولم يوضحوا كيف تُحمى هذه المنتجات “السيادية” من الالتزامات بموجب قوانين مثل قانون CLOUD. يستمر الإطار القانوني الأمريكي في التطبيق خارج الإقليم ولا يعترف بالتعارضات مع قانون الاتحاد الأوروبي إلا بعد وقوعها.
بالنظر إلى أن هذه العروض السيادية الأوروبية في النهاية لا تزال تعتمد على مجموعات تقنية مملوكة للولايات المتحدة، بما في ذلك لوحات التحكم السحابية والبنية التحتية، يظل الوصول إلى البيانات ممكنًا — وإن كان أكثر تعقيدًا. كما ذُكر سابقًا، يمكن تقديم طلبات الوصول سرًا، ويتمتع المزودون بحماية قانونية من المسؤولية عن التعاون مع السلطات الأمريكية.
يخلق هذا عدم تناسق مقلق: قد تُحاسب كيان قانوني أوروبي محليًا، لكن في حالة حدوث خرق أو وصول سري، تحصل الشركة التي تم اختراق بياناتها على القليل من سبل الانتصاف، ولا تواجه الشركة الأم الأمريكية أي عواقب قانونية.
كيف حدث اعتماد أوروبا على السحابة السيادية؟
للوهلة الأولى، يبدو المشهد القانوني واضحًا. ببساطة توقف عن استخدام مزودي الخدمات السحابية الأمريكيين. بحلول عام 2026، يجب أن يكون واضحًا لأي مواطن أوروبي أن حسن النية لم يعد المحرك الأساسي للسياسة الأمريكية. ومع ذلك، تروي الأرقام قصة مختلفة:
“يهيمن مزودو الخدمات الأمريكيون إلى حد كبير على سوق الخدمات السحابية الأوروبية، مما يخلق تبعيات هيكلية ويشكل مخاطر على سرية البيانات الأوروبية. انخفضت حصة مزودي الخدمات السحابية الأوروبيين في السوق من 29٪ في عام 2017 إلى 15٪ في عام 2022، على الرغم من أنها ظلت ثابتة نسبيًا منذ ذلك الحين. كان المستفيدون الرئيسيون من نمو السوق هم أمازون ومايكروسوفت وجوجل، الذين يمثلون الآن 70٪ من السوق الإقليمية.”
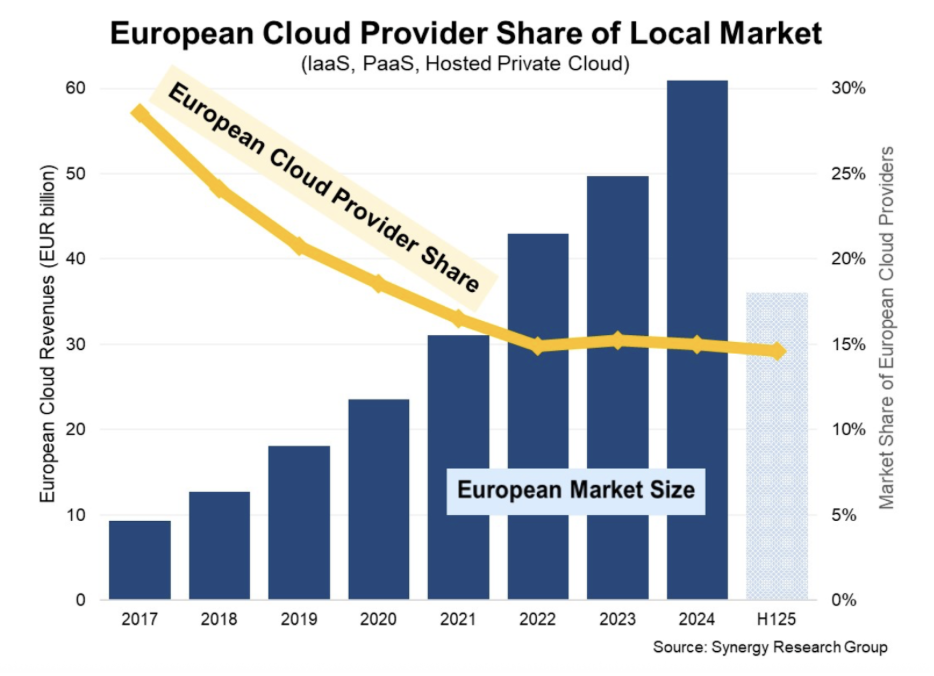
على الرغم من سريان قانون CLOUD لمدة ثماني سنوات، منذ عام 2018، لا يزال 70٪ من سوق الخدمات السحابية الأوروبية يعتمد على المزودين الأمريكيين. بالنظر إلى نقص الشفافية والعبارات التسويقية مثل “حتى نحن لا يمكننا الوصول إليها”، من المهم إدراك أن هذه رواية مريحة لكنها غير مكتملة. يمكن للمرء أن يفترض بشكل معقول أنه إذا اتُهم مزود خدمات سحابية كبير علنًا بتسريب بيانات، فإن الرد الرسمي سيكون إنكارًا مصاغًا بعناية: “لا يمكننا الوصول إلى بياناتك، لذلك لا يمكننا تأكيد أو نفي أي شيء! إنه مستحيل تقنيًا!”
تتلخص السيادة السحابية في السحابات العامة في النهاية في الثقة بصندوق أسود. عندما يقول مزود رئيسي مثل AWS، “حتى نحن لا يمكننا الوصول إلى بياناتك”، بفضل العزل والتشفير والبنية، يُطلب منا أن نأخذ ذلك على أساس الإيمان. ليس لدى العملاء وسائل تقنية للتحقق من كيفية عمل الآليات الداخلية، أو كيفية التعامل مع البيانات أثناء المعالجة، أو كيفية تطبيق ضوابط الوصول. لكن لا تحتاج إلى أن تكون خبيرًا في علوم الحاسوب لفهم أن البيانات المشفرة يجب فك تشفيرها في مرحلة ما أثناء المعالجة — تحديدًا، في الذاكرة. والبيانات الموجودة في الذاكرة، بحكم التعريف، يمكن الوصول إليها من قبل النظام الذي يعمل عليها. هذه الحقيقة التقنية البسيطة لكن الحاسمة غالبًا ما يتم حذفها في البيانات العامة والمواد التسويقية، ومع ذلك فهي تقع في قلب نقاش السيادة.
من الناحية القانونية، الوضع أكثر غموضًا. يمتثل مزودو الخدمات السحابية الكبار للائحة العامة لحماية البيانات (GDPR)، ويحصلون على شهادات (مثل CISPE)، ويتشاركون مع شركات محلية، ويقدمون إقامة البيانات. لكنهم يظلون تحت الولاية القضائية الأمريكية، ولا يمكنهم تجاهل قانون CLOUD، وملزمون بتلبية طلبات بيانات الحكومة الأمريكية — حتى لو كانت البيانات موجودة في فرانكفورت أو باريس. بغض النظر عن عدد الضمانات التقنية التي يقدمها المزودون، تظل إمكانية التدخل القانونية قائمة، مما يترك العملاء للاختيار بين الثقة والبنية التحتية المحكومة بالكامل تحت الولاية القضائية الأوروبية.
إذن ما هو البديل للسحابة السيادية؟
توجد بدائل، حتى لو كانت صعبة. لو اتخذت أوروبا إجراءات قبل عقد من الزمن، قد يبدو المشهد مختلفًا جدًا اليوم. المشكلة الأساسية هي السيطرة، والسيطرة الحقيقية تأتي فقط من فهم وحوكمة كل مرحلة من مراحل معالجة البيانات والحوسبة.
اليوم، تتمتع المؤسسات الأوروبية بإمكانية الوصول إلى مجموعة من البدائل الحقيقية لمزودي الخدمات السحابية الأمريكيين الكبار، والتي تسمح لهم بالاحتفاظ بالسيطرة على البيانات والامتثال لمتطلبات السيادة. يشمل المزودون الرائدون T-Systems وOrange Cloud وغيرهم — يعملون تحت ولاية الاتحاد الأوروبي، باستخدام مراكز بيانات محلية، ومعتمدون بشكل متزايد بموجب معايير السحابة الموثوقة مثل SecNumCloud الفرنسية أو GAIA-X.
يدعم هذا النظام البيئي بشكل أكبر تقنيات مفتوحة المصدر — في المقام الأول OpenStack (لـ IaaS)، وKubernetes (للتنسيق)، وCeph (للتخزين الموزع)، و منصات مثل FishOS. يقدم العديد من المزودين المتخصصين أيضًا حلولاً متكاملة مسبقًا ومدعومة ومستضافة، مما يجعل المصدر المفتوح أكثر سهولة. الدعم الخبير هو المفتاح هنا — مما يتيح نشرًا أسرع واستخدامًا أكثر فعالية لهذه الأدوات. في الممارسة العملية، غالبًا ما يثبت مزيج من المصدر المفتوح مع الدعم التجاري أنه أكثر فعالية من حيث التكلفة واستدامة من الاعتماد فقط على مزودي الخدمات السحابية الأوروبيين الكبار.
فهم ما تتحكم فيه: مساران للسيادة
السيطرة التقنية الكاملة: السحابة السيادية كخيار معماري
تمثل السيطرة التقنية الكاملة أعلى مستوى من السيادة السحابية، حيث تحكم المؤسسة كل طبقة من البنية التحتية والبرمجيات مباشرة — دون وسطاء. هذا النموذج ذو صلة خاصة بالحكومات والدفاع والرعاية الصحية والصناعات الحيوية.
المكونات التقنية الرئيسية:
- مركز البيانات: يقع في الاتحاد الأوروبي، تديره المؤسسة أو مزود محلي موثوق، وليس تحت ولاية قضائية أجنبية (مثل الولايات المتحدة أو الصين).
- الأجهزة: يتم الحصول عليها من موردين ذوي سلاسل توريد شفافة؛ يتم صيانتها داخليًا أو من قبل فرق محلية.
- الشبكات: سيطرة كاملة على التوجيه وDNS والبنية التحتية للاتصالات؛ لا يوجد فحص لحركة المرور من طرف ثالث أو خدمات جدار حماية قائمة على SaaS.
- منصة IaaS/الحاويات: مبنية على OpenStack (المحاكاة الافتراضية)، وKubernetes (التنسيق)، وCeph (التخزين)، وKata Containers (العزل).
- التشفير: مطبق على جميع المستويات — أثناء السكون وأثناء النقل؛ تُدار المفاتيح محليًا عبر HSM أو BYOK/HYOK — لا يمكن لمزود الخدمة السحابية الوصول إليها.
- التحكم في الوصول (IAM): منصة هوية محلية، غير مرتبطة بـ Azure AD أو Okta أو AWS IAM؛ سيطرة كاملة على الرموز والأدوار والسجلات والمصادقة متعددة العوامل.
- لوحة التحكم: منشورة داخليًا، مستقلة عن SaaS؛ تُستخدم أدوات مثل CloudKitty (الفوترة)، وVictoriaMetrics/Prometheus/Grafana (المراقبة)، وELK (التسجيل) محليًا.
- CI/CD وDevOps: خطوط أنابيب مستضافة ذاتيًا (GitLab، وJenkins، وArgoCD)؛ لا اعتماد على واجهات برمجة التطبيقات الخارجية.
- الهيكل القانوني: السحابة مُدارة ومملوكة من قبل كيان مسجل في الاتحاد الأوروبي؛ لا يوجد رأس مال أو سيطرة أجنبية.
يوفر هذا سيادة حقيقية، حيث يتم القضاء حتى على الوصول النظري. الجانب السلبي هو التكلفة الأعلى، والخبرة المطلوبة، والمسؤولية التشغيلية الكاملة.
الضمانات القانونية: السحابة السيادية المفوضة عبر مزودي الاتحاد الأوروبي الموثوقين
المسار الثاني هو السيطرة المفوضة، باستخدام مزود خدمات سحابية أوروبي مع الاعتماد على ضمانات قانونية وتقنية للامتثال للائحة العامة لحماية البيانات (GDPR) والسيادة. هذا مسار أكثر عملية وفعالية من حيث التكلفة لمعظم المؤسسات غير المستعدة لبناء سحابتها الخاصة. العناصر الرئيسية للسيادة في هذا النموذج:
- ولاية الاتحاد الأوروبي: المزود هو كيان قانوني مسجل في الاتحاد الأوروبي، دون روابط بولايات قضائية ذات قوانين خارج الإقليم.
- البنية التحتية: تقع مراكز البيانات داخل الاتحاد الأوروبي وتديرها شركات أوروبية.
- الشهادة: المزودون معتمدون بموجب SecNumCloud (فرنسا)، وCISPE، وEUCS (قيد التطوير) — مما يضمن الامتثال للائحة العامة لحماية البيانات (GDPR) واللوائح الوطنية.
- التكنولوجيا: غالبًا ما تستند إلى OpenStack أو مجموعات مماثلة. على سبيل المثال، تعمل OVHcloud و3DS Outscale وGRASS-MERKUR وNumSpot بالكامل داخل الاتحاد الأوروبي باستخدام تقنيات مفتوحة.
- التشفير: تتيح خيارات BYOK أو HSM للعملاء إدارة مفاتيح التشفير بشكل مستقل.
- التحكم في الوصول: قواعد IAM صارمة، مع دعم لأنظمة الهوية الموحدة.
- العقود: تتضمن التزامات بإخطار العملاء بشأن طلبات الوصول، وتحديد معالجة البيانات الشخصية، والامتثال للائحة العامة لحماية البيانات (GDPR).
- الشفافية: يقدم المزودون سجلات الوصول، وتقارير التدقيق الخارجية، وإفصاحات الامتثال.
يُستخدم هذا النموذج بالفعل في مشاريع السحابة الوطنية (Bundescloud في ألمانيا، وNumSpot في فرنسا)، وفي الصناعات المنظمة. على الرغم من أنه ليس مطلقًا تقنيًا، إلا أنه يوفر سيادة مفوضة ومُدارة قانونيًا — وهو حل وسط عملي بين المخاطر والتكلفة وسرعة النشر.
لماذا لا نزال معتمدين؟
السبب الرئيسي هو النضج التكنولوجي وعمق النظام البيئي لمزودي الخدمات السحابية الأمريكيين الكبار. تقدم AWS وAzure وGoogle Cloud كتالوجات خدمات واسعة — من الذكاء الاصطناعي إلى DevOps — وحلول “جاهزة للاستخدام” لا تتطلب خبرة داخلية عميقة.
هناك أيضًا فجوة في المهارات. يهيمن على سوق العمل شهادات مزودي الخدمات السحابية الكبار، بينما المهندسون ذوو الخبرة في OpenStack أو Ceph أو المجموعات السيادية نادرون. أضف إلى ذلك القوة التسويقية لمزودي الخدمات السحابية الكبار (منح سخية، وبرامج تدريبية، ودعم للشركات الناشئة، وشراكات قوية). غالبًا ما يُنظر إلى البدائل الأوروبية على أنها أكثر تعقيدًا وتكلفة وأقل قابلية للتوسع — لكن لا يجب أن يكون الأمر كذلك.
وأخيرًا، فإن غياب الضغوط التنظيمية القوية في الاتحاد الأوروبي لفرض استخدام السحابة السيادية فقط يعني استمرار العديد من المؤسسات في الاعتماد على المنصات الأمريكية، مفضلةً الراحة ونطاق العمل الواسع على الاستقلالية طويلة الأمد واليقين القانوني.