
A medida que los países europeos siguen sintiendo el alcance extraterritorial del derecho estadounidense sobre la infraestructura digital global, la cuestión de la nube soberana ya no es teórica. Aunque no existen nuevas sanciones directas ni restricciones de exportación de tecnología dirigidas a países europeos, el marco jurídico vigente —en particular, la Clarifying Lawful Overseas Use of Data Act (CLOUD Act)— sigue obligando a los proveedores cloud de EE. UU. a atender las solicitudes de datos de las autoridades estadounidenses, incluso cuando esos datos se almacenan y procesan en la UE. Combinado con disposiciones de acceso secreto a los datos y exenciones de responsabilidad para los proveedores, esto crea una vulnerabilidad estructural en la soberanía digital de Europa.
Los hiperescaladores estadounidenses —Amazon, Microsoft y Google— siguen dominando el mercado cloud europeo. En este artículo, analizamos más de cerca cómo estos proveedores cumplen el RGPD mientras siguen estando plenamente sujetos a la jurisdicción de EE. UU. También exploramos posibles estrategias de salida para las organizaciones que buscan construir una infraestructura cloud verdaderamente soberana.
Con raíces en 2018: el CLOUD Act y la falsa promesa de la nube soberana
El texto del CLOUD Act permite nominalmente considerar leyes extranjeras y objeciones legales. Sin embargo, protege explícitamente a los proveedores de cualquier responsabilidad legal por cumplir las solicitudes del Gobierno de EE. UU. En virtud de la Sección 2705 — “Notificación diferida”, la notificación a los usuarios no solo puede aplazarse, sino también prohibirse por completo (orden de silencio), lo que significa que los usuarios pueden no llegar a enterarse nunca. En estos casos, resulta difícil acudir a los tribunales o aplicar las protecciones legales de la UE si la Administración estadounidense realiza una solicitud directamente a una empresa estadounidense y el usuario nunca es informado.
Además, una cláusula adicional del CLOUD Act establece que el proveedor no asume ninguna responsabilidad por cooperar con las autoridades estadounidenses y, en caso de procedimiento judicial, ninguno de los hiperescaladores sufrirá consecuencias:
“(d) No Cause Of Action Against A Provider Disclosing Information Under This Chapter. No cause of action shall lie in any court against any provider… for providing information, facilities, or assistance in accordance with a court order under this chapter…”
Los hiperescaladores operan con enormes presupuestos de marketing y son muy eficaces a la hora de moldear narrativas en el momento oportuno. Hoy, casi todos los grandes proveedores cloud de EE. UU. ofrecen algún tipo de producto de nube “soberana” adaptado al mercado europeo. Uno de los ejemplos más citados es: «La AWS European Sovereign Cloud operará con una estructura de gobernanza independiente, un Centro de Operaciones de Seguridad dedicado y bajo una empresa matriz de nueva creación que estará controlada localmente en la UE, dirigida por ciudadanos de la UE y sujeta a las leyes locales».
A primera vista, esto suena a cumplimiento de los principios de soberanía europea. Pero un análisis más detallado revela que estos elementos de diseño, como una empresa registrada localmente, liderazgo con sede en la UE y adhesión a las leyes locales, están principalmente diseñados para cumplir el RGPD y los requisitos de protección de datos, no para eliminar la jurisdicción de EE. UU.
De hecho, ningún hiperescalador se ha comprometido públicamente a salir del ámbito de la autoridad legal estadounidense, ni han aclarado cómo estos productos “soberanos” quedan protegidos frente a obligaciones derivadas de leyes como el CLOUD Act. El marco jurídico de EE. UU. sigue aplicándose de forma extraterritorial y solo reconoce los conflictos con el derecho de la UE a posteriori.
Dado que, en última instancia, estas ofertas soberanas europeas siguen basándose en pilas tecnológicas de propiedad estadounidense, incluidos los planos de control cloud y la infraestructura, el acceso a los datos sigue siendo posible —aunque con más capas. Como ya se ha mencionado, las solicitudes de acceso pueden realizarse en secreto, y los proveedores están legalmente protegidos frente a la responsabilidad por cooperar con las autoridades estadounidenses.
Esto crea una asimetría preocupante: una entidad jurídica europea puede ser considerada responsable a nivel local, pero en caso de brecha o acceso encubierto, la empresa cuyos datos se vieron comprometidos tiene pocas vías de recurso, y la matriz estadounidense no afronta consecuencias legales.
¿Cómo se produjo la dependencia europea de la nube soberana?
A primera vista, el panorama legal parece claro. Basta con dejar de utilizar proveedores cloud con sede en EE. UU. Para 2026, debería ser evidente para cualquier ciudadano europeo que la buena voluntad ya no es el principal motor de la política estadounidense. Y, sin embargo, las cifras cuentan otra historia:
«El mercado cloud europeo está dominado en gran medida por proveedores estadounidenses, lo que crea dependencias estructurales y plantea riesgos para la confidencialidad de los datos europeos. La cuota de mercado de los proveedores cloud europeos cayó del 29% en 2017 al 15% en 2022, aunque desde entonces se ha mantenido relativamente constante. Los principales beneficiarios del crecimiento del mercado han sido Amazon, Microsoft y Google, que ahora representan el 70% del mercado regional»
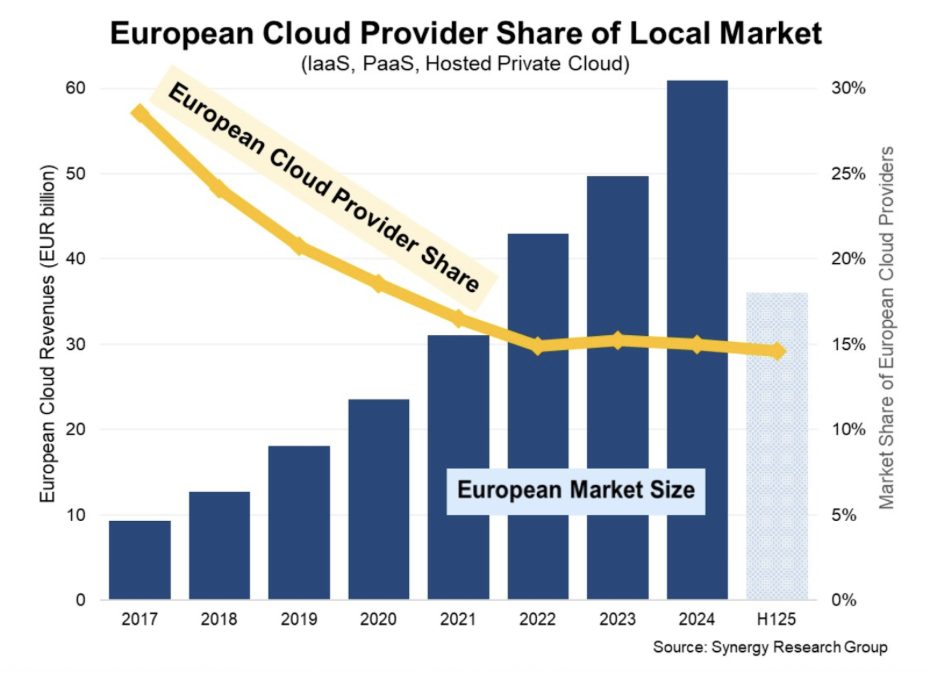
A pesar de que el CLOUD Act lleva ocho años en vigor, desde 2018, el 70% del mercado cloud europeo sigue dependiendo de proveedores estadounidenses. Dada la falta de transparencia y frases de marketing como “ni siquiera nosotros podemos acceder”, es importante reconocer que se trata de una narrativa cómoda, pero incompleta. Cabe suponer razonablemente que, si alguna vez se acusara públicamente a un hiperescalador de una filtración de datos, la respuesta oficial sería una negación cuidadosamente elaborada: «No podemos acceder a sus datos, así que no podemos confirmar ni desmentir nada. ¡Es técnicamente imposible!»
La soberanía cloud en nubes públicas, en última instancia, se reduce a confiar en una caja negra. Cuando un gran proveedor como AWS dice “ni siquiera nosotros podemos acceder a sus datos”, gracias al aislamiento, el cifrado y la arquitectura, se nos pide que lo aceptemos por fe. Los clientes no tienen medios técnicos para verificar cómo funcionan los mecanismos internos, cómo se gestionan los datos durante el procesamiento o cómo se aplican los controles de acceso. Pero no hace falta ser experto en informática para entender que los datos cifrados deben descifrarse en algún momento durante el procesamiento —en concreto, en memoria. Y los datos en memoria son, por definición, accesibles para el sistema que opera sobre ellos. Este hecho técnico, simple pero crítico, a menudo se omite en declaraciones públicas y materiales de marketing, y sin embargo está en el centro del debate sobre la soberanía.
Desde el punto de vista legal, la situación es aún más confusa. Los hiperescaladores cumplen el RGPD, obtienen certificaciones (p. ej., CISPE), se asocian con empresas locales y ofrecen residencia de datos. Pero siguen bajo jurisdicción estadounidense, no pueden ignorar el CLOUD Act y están obligados a atender las solicitudes de datos del Gobierno de EE. UU., incluso si los datos residen en Fráncfort o París. Por muchas garantías técnicas que ofrezcan los proveedores, la posibilidad legal de intervención permanece, dejando a los clientes elegir entre la confianza y una infraestructura plenamente regida por la jurisdicción europea.
Entonces, ¿cuál es la alternativa a la nube soberana?
Existen alternativas, aunque sean difíciles. Si Europa hubiera actuado hace una década, el panorama hoy podría ser muy distinto. La cuestión central es el control, y el control real solo se logra comprendiendo y gobernando cada etapa del procesamiento de datos y del cómputo.
Hoy, las organizaciones europeas tienen acceso a una serie de alternativas reales a los hiperescaladores estadounidenses, que les permiten conservar el control de los datos y cumplir los requisitos de soberanía. Entre los proveedores líderes se encuentran T-Systems, Orange Cloud y otros, que operan bajo jurisdicción de la UE, utilizan centros de datos locales y están cada vez más certificados conforme a estándares de nube de confianza como SecNumCloud de Francia o GAIA-X.
Este ecosistema se ve además respaldado por tecnologías de código abierto —principalmente OpenStack (para IaaS), Kubernetes (para orquestación), Ceph (para almacenamiento distribuido) y plataformas como FishOS. Muchos proveedores de nicho también ofrecen soluciones preintegradas, con soporte y alojadas, lo que hace más accesible el código abierto. El soporte experto es clave aquí, ya que permite un despliegue más rápido y un uso más eficaz de estas herramientas. En la práctica, una combinación de código abierto con soporte comercial suele resultar más rentable y sostenible que depender únicamente de hiperescaladores europeos.
Comprender lo que usted controla: dos vías hacia la soberanía
Control técnico total: la nube soberana como elección arquitectónica
El control técnico total representa el nivel más alto de soberanía cloud, en el que la organización gobierna directamente cada capa de infraestructura y software, sin intermediarios. Este modelo es especialmente relevante para gobiernos, defensa, sanidad e industrias críticas.
Componentes técnicos clave:
- Centro de datos: Ubicado en la UE, operado por la organización o por un proveedor local de confianza, no sometido a jurisdicción extranjera (p. ej., EE. UU., China).
- Hardware: Adquirido a proveedores con cadenas de suministro transparentes; mantenido internamente o por equipos locales.
- Redes: Control total sobre el enrutamiento, DNS e infraestructura de telecomunicaciones; sin inspección de tráfico por terceros ni servicios de cortafuegos basados en SaaS.
- Plataforma IaaS/contenedores: construida sobre OpenStack (virtualización), Kubernetes (orquestación), Ceph (almacenamiento) y Kata Containers (aislamiento).
- Cifrado: Aplicado en todos los niveles —en reposo y en tránsito—; claves gestionadas localmente mediante HSM o BYOK/HYOK, inaccesibles para el proveedor cloud.
- Control de acceso (IAM): Plataforma de identidad local, no vinculada a Azure AD, Okta o AWS IAM; control total sobre tokens, roles, registros y MFA.
- Plano de control: Desplegado internamente, independiente de SaaS; herramientas como CloudKitty (facturación), VictoriaMetrics/Prometheus/Grafana (monitorización) y ELK (registro) se utilizan localmente.
- CI/CD y DevOps: Canalizaciones autoalojadas (GitLab, Jenkins, ArgoCD); sin dependencia de API externas.
- Estructura legal: Nube operada y propiedad de una entidad registrada en la UE; sin capital ni control extranjeros.
Esto proporciona una soberanía real, en la que incluso el acceso teórico queda eliminado. La desventaja es un mayor coste, la necesidad de experiencia y la plena responsabilidad operativa.
Garantías legales: nube soberana delegada a través de proveedores de confianza de la UE
La segunda vía es el control delegado, utilizando un proveedor cloud europeo y apoyándose en garantías legales y técnicas para el cumplimiento del RGPD y de la soberanía. Es una ruta más pragmática y rentable para la mayoría de las organizaciones que no están preparadas para construir su propia nube. Elementos clave de la soberanía en este modelo:
- Jurisdicción de la UE: El proveedor es una entidad jurídica registrada en la UE, sin vínculos con jurisdicciones con leyes extraterritoriales.
- Infraestructura: Los centros de datos están ubicados dentro de la UE y son operados por empresas europeas.
- Certificación: Los proveedores están certificados conforme a SecNumCloud (Francia), CISPE y EUCS (en desarrollo), lo que garantiza el cumplimiento del RGPD y de las normativas nacionales.
- Tecnología: A menudo basada en OpenStack o pilas similares. Por ejemplo, OVHcloud, 3DS Outscale, GRASS-MERKUR y NumSpot operan íntegramente dentro de la UE utilizando tecnologías abiertas.
- Cifrado: Las opciones BYOK o HSM permiten a los clientes gestionar las claves de cifrado de forma independiente.
- Control de acceso: Reglas IAM estrictas, con soporte para sistemas de identidad federada.
- Contratos: Incluyen obligaciones de notificar a los clientes sobre solicitudes de acceso, definir el tratamiento de datos personales y cumplir el RGPD.
- Transparencia: Los proveedores ofrecen registros de acceso, informes de auditoría externa y divulgaciones de cumplimiento.
Este modelo ya se utiliza en proyectos nacionales de nube (Bundescloud en Alemania, NumSpot en Francia) y en sectores regulados. Aunque no es técnicamente absoluto, ofrece una soberanía delegada y gestionada legalmente: un compromiso práctico entre riesgo, coste y velocidad de despliegue.
¿Por qué seguimos siendo dependientes?
La razón principal es la madurez tecnológica y la profundidad del ecosistema de los hiperescaladores estadounidenses. AWS, Azure y Google Cloud ofrecen catálogos de servicios enormes —desde IA hasta DevOps— y soluciones “plug-and-play” que no requieren una gran experiencia interna.
También existe una brecha de competencias. El mercado laboral está dominado por certificaciones de hiperescaladores, mientras que escasean los ingenieros con experiencia en OpenStack, Ceph o pilas soberanas. A esto se suma el poder de marketing de los hiperescaladores (subvenciones generosas, programas de formación, apoyo a startups y alianzas agresivas). Las alternativas europeas suelen percibirse como más complejas, más caras y menos escalables, pero no tiene por qué ser así.
Por último, la falta de una presión regulatoria fuerte en la UE para exigir el uso exclusivo de nubes soberanas hace que muchas organizaciones sigan dependiendo de plataformas estadounidenses, priorizando la comodidad y la escala frente a la autonomía a largo plazo y la seguridad jurídica.