
Поскольку европейские страны продолжают ощущать экстерриториальное действие американского законодательства на глобальную цифровую инфраструктуру, вопрос суверенного облака больше не является теоретическим. Хотя новых прямых санкций или экспортных ограничений на технологии, направленных против европейских стран, нет, действующая правовая база — в частности, Закон о разъяснении законного использования данных за рубежом (CLOUD Act) — по-прежнему обязывает американских облачных провайдеров выполнять запросы на предоставление данных от американских властей, даже если эти данные хранятся и обрабатываются в ЕС. В сочетании с секретными положениями о доступе к данным и освобождением провайдеров от ответственности это создаёт структурную уязвимость в цифровом суверенитете Европы.
Американские гипермасштабируемые провайдеры — Amazon, Microsoft и Google — продолжают доминировать на европейском облачном рынке. В этой статье мы подробнее рассмотрим, как эти провайдеры соблюдают GDPR, оставаясь при этом полностью подчинёнными юрисдикции США. Мы также изучим возможные стратегии выхода для организаций, стремящихся построить по-настоящему суверенную облачную инфраструктуру.
Корни в 2018 году: CLOUD Act и ложное обещание суверенного облака
Текст CLOUD Act номинально допускает учёт иностранных законов и юридических возражений. Однако он явно освобождает провайдеров от любой юридической ответственности за выполнение запросов правительства США. Согласно разделу 2705 — «Отложенное уведомление», уведомление пользователей может быть не только отложено, но и полностью запрещено (приказ о неразглашении), что означает, что пользователи могут никогда не узнать об этом. В таких случаях сложно обратиться в суд или применить правовую защиту ЕС, если администрация США направляет запрос непосредственно американской компании, а пользователь никогда не информируется.
Более того, дополнительная оговорка к CLOUD Act гласит, что провайдер не несёт ответственности за сотрудничество с властями США, и в случае судебного разбирательства ни один из гипермасштабируемых провайдеров не понесёт последствий:
«(d) Отсутствие оснований для иска против провайдера, раскрывающего информацию в соответствии с настоящей главой. Ни в одном суде не может быть предъявлен иск против какого-либо провайдера… за предоставление информации, средств или помощи в соответствии с судебным постановлением по настоящей главе…»
Гипермасштабируемые провайдеры работают с огромными маркетинговыми бюджетами и очень эффективно формируют нарративы в нужный момент. Сегодня почти каждый крупный американский облачный провайдер предлагает какую-либо форму «суверенного» облачного продукта, адаптированного для европейского рынка. Один из наиболее часто цитируемых примеров: «Европейское суверенное облако AWS будет работать с независимой структурой управления, специализированным центром операций безопасности и под управлением вновь созданной материнской компании, которая будет локально контролироваться в ЕС, возглавляться гражданами ЕС и подчиняться местным законам.»
На первый взгляд это звучит как соблюдение европейских принципов суверенитета. Но при более внимательном рассмотрении выясняется, что эти элементы дизайна, такие как локально зарегистрированная компания, руководство из ЕС и соблюдение местных законов, в первую очередь разработаны для соответствия GDPR и требованиям защиты данных, а не для устранения юрисдикции США.
Фактически ни один гипермасштабируемый провайдер публично не обязался выйти из сферы действия правовых полномочий США и не разъяснил, как такие «суверенные» продукты защищены от обязательств по таким законам, как CLOUD Act. Правовая база США продолжает применяться экстерриториально и признаёт конфликты с законодательством ЕС только постфактум.
Учитывая, что в конечном счёте такие европейские суверенные предложения по-прежнему опираются на технологические стеки, принадлежащие США, включая облачные плоскости управления и инфраструктуру, доступ к данным остаётся возможным — хотя и более многоуровневым. Как уже упоминалось, запросы на доступ могут быть сделаны в секрете, а провайдеры юридически защищены от ответственности за сотрудничество с властями США.
Это создаёт тревожную асимметрию: европейское юридическое лицо может нести ответственность на местном уровне, но в случае нарушения или скрытого доступа бизнес, чьи данные были скомпрометированы, получает мало средств правовой защиты, а материнская компания в США не несёт никаких юридических последствий.
Как возникла зависимость Европы от суверенного облака?
На первый взгляд правовой ландшафт кажется ясным. Просто прекратите использовать облачных провайдеров из США. К 2026 году любому европейскому гражданину должно быть очевидно, что добрая воля больше не является основным двигателем американской политики. И всё же цифры рассказывают другую историю:
«Европейский облачный рынок в значительной степени контролируется американскими провайдерами, что создаёт структурные зависимости и представляет риски для конфиденциальности европейских данных. Доля европейских облачных провайдеров на рынке снизилась с 29 % в 2017 году до 15 % в 2022 году, хотя с тех пор она остаётся относительно постоянной. Основными бенефициарами роста рынка стали Amazon, Microsoft и Google, на долю которых сейчас приходится 70 % регионального рынка.»
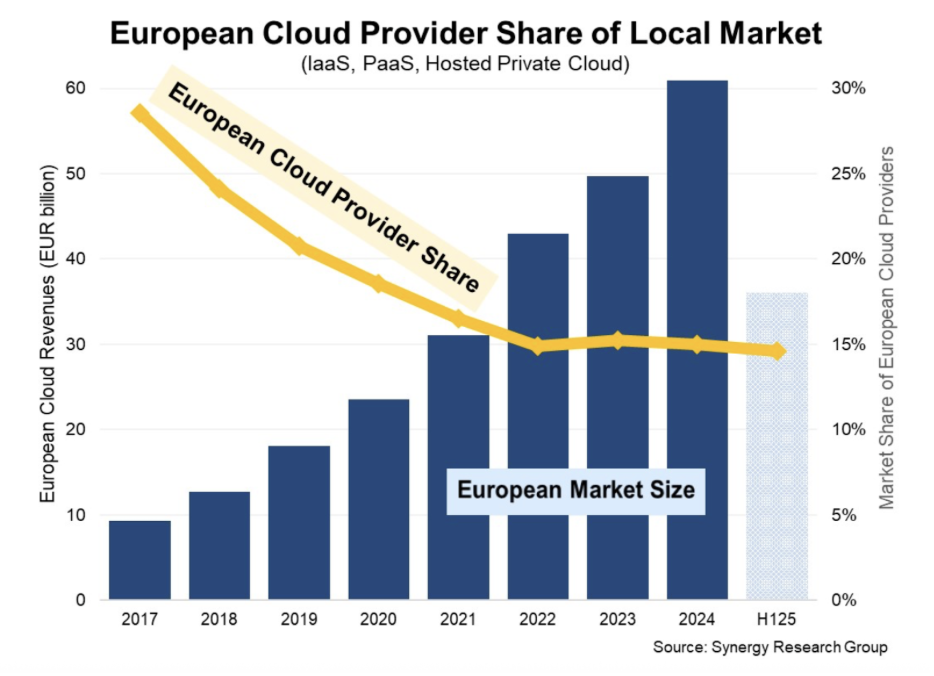
Несмотря на то что CLOUD Act действует уже восемь лет, с 2018 года, 70 % европейского облачного рынка по-прежнему зависит от американских провайдеров. Учитывая отсутствие прозрачности и маркетинговые фразы вроде «даже мы не можем получить к этому доступ», важно признать, что это удобный, но неполный нарратив. Можно обоснованно предположить, что если гипермасштабируемого провайдера когда-либо публично обвинят в утечке данных, официальным ответом будет тщательно сформулированное отрицание: «Мы не можем получить доступ к вашим данным, поэтому не можем ничего подтвердить или опровергнуть! Это технически невозможно!»
Суверенитет облака в публичных облаках в конечном счёте сводится к доверию к чёрному ящику. Когда крупный провайдер, такой как AWS, заявляет: «даже мы не можем получить доступ к вашим данным» благодаря изоляции, шифрованию и архитектуре, нас просят принять это на веру. Клиенты не имеют технических средств для проверки того, как работают внутренние механизмы, как обрабатываются данные во время обработки или как применяются средства контроля доступа. Но не нужно быть экспертом в области информатики, чтобы понять, что зашифрованные данные должны быть расшифрованы в какой-то момент во время обработки — а именно в памяти. А данные в памяти по определению доступны для системы, работающей с ними. Этот простой, но критически важный технический факт часто опускается в публичных заявлениях и маркетинговых материалах, но он находится в центре дебатов о суверенитете.
С юридической точки зрения ситуация ещё более туманна. Гипермасштабируемые провайдеры соблюдают GDPR, получают сертификаты (например, CISPE), сотрудничают с местными фирмами и предлагают резидентность данных. Но они остаются под юрисдикцией США, не могут игнорировать CLOUD Act и обязаны выполнять запросы правительства США на предоставление данных — даже если данные находятся во Франкфурте или Париже. Независимо от того, сколько технических гарантий дают провайдеры, юридическая возможность вмешательства остаётся, оставляя клиентам выбор между доверием и инфраструктурой, полностью управляемой под европейской юрисдикцией.
Так какова же альтернатива суверенному облаку?
Альтернативы существуют, хотя и сложны. Если бы Европа приняла меры десять лет назад, ландшафт мог бы выглядеть совершенно иначе сегодня. Основная проблема — это контроль, а истинный контроль приходит только через понимание и управление каждым этапом обработки и вычисления данных.
Сегодня европейские организации имеют доступ к ряду реальных альтернатив американским гипермасштабируемым провайдерам, которые позволяют им сохранять контроль над данными и соблюдать требования суверенитета. Ведущие провайдеры включают T-Systems, Orange Cloud и другие — работающие под юрисдикцией ЕС, использующие локальные центры обработки данных и всё чаще сертифицируемые по стандартам доверенного облака, таким как французский SecNumCloud или GAIA-X.
Эта экосистема дополнительно поддерживается технологиями с открытым исходным кодом — в первую очередь OpenStack (для IaaS), Kubernetes (для оркестрации), Ceph (для распределённого хранения) и платформами, такими как FishOS. Многие нишевые провайдеры также предлагают предварительно интегрированные, поддерживаемые и размещённые решения, делая открытый исходный код более доступным. Экспертная поддержка здесь является ключевой — обеспечивая более быстрое развёртывание и более эффективное использование этих инструментов. На практике сочетание открытого исходного кода с коммерческой поддержкой часто оказывается более экономически эффективным и устойчивым, чем полагаться исключительно на европейских гипермасштабируемых провайдеров.
Понимание того, что вы контролируете: два пути к суверенитету
Полный технический контроль: суверенное облако как архитектурный выбор
Полный технический контроль представляет собой высший уровень облачного суверенитета, при котором организация управляет каждым уровнем инфраструктуры и программного обеспечения напрямую — без посредников. Эта модель особенно актуальна для правительств, обороны, здравоохранения и критически важных отраслей.
Ключевые технические компоненты:
- Центр обработки данных: расположен в ЕС, управляется организацией или доверенным местным провайдером, не подчиняется иностранной юрисдикции (например, США, Китая).
- Оборудование: приобретается у поставщиков с прозрачными цепочками поставок; обслуживается собственными силами или местными командами.
- Сеть: полный контроль над маршрутизацией, DNS и телекоммуникационной инфраструктурой; отсутствие сторонней проверки трафика или услуг межсетевого экрана на основе SaaS.
- Платформа IaaS/контейнеров: построена на OpenStack (виртуализация), Kubernetes (оркестрация), Ceph (хранение) и Kata Containers (изоляция).
- Шифрование: применяется на всех уровнях — в состоянии покоя и при передаче; ключи управляются локально через HSM или BYOK/HYOK — недоступны для облачного провайдера.
- Контроль доступа (IAM): локальная платформа идентификации, не привязанная к Azure AD, Okta, AWS IAM; полный контроль над токенами, ролями, журналами и MFA.
- Плоскость управления: развёрнута собственными силами, независима от SaaS; такие инструменты, как CloudKitty (биллинг), VictoriaMetrics/Prometheus/Grafana (мониторинг) и ELK (логирование), используются локально.
- CI/CD и DevOps: самостоятельно размещённые конвейеры (GitLab, Jenkins, ArgoCD); отсутствие зависимости от внешних API.
- Правовая структура: облако управляется и принадлежит юридическому лицу, зарегистрированному в ЕС; отсутствие иностранного капитала или контроля.
Это обеспечивает истинный суверенитет, при котором даже теоретический доступ исключён. Недостатком является более высокая стоимость, требуемая экспертиза и полная операционная ответственность.
Юридические гарантии: делегированное суверенное облако через доверенных провайдеров ЕС
Второй путь — это делегированный контроль, использование европейского облачного провайдера с опорой на юридические и технические гарантии соблюдения GDPR и суверенитета. Это более прагматичный и экономически эффективный маршрут для большинства организаций, не готовых строить собственное облако. Ключевые элементы суверенитета в этой модели:
- Юрисдикция ЕС: провайдер является юридическим лицом, зарегистрированным в ЕС, без связей с юрисдикциями с экстерриториальными законами.
- Инфраструктура: центры обработки данных расположены в ЕС и управляются европейскими компаниями.
- Сертификация: провайдеры сертифицированы по SecNumCloud (Франция), CISPE и EUCS (в разработке) — обеспечивая соблюдение GDPR и национальных нормативных актов.
- Технология: часто основана на OpenStack или аналогичных стеках. Например, OVHcloud, 3DS Outscale, GRASS-MERKUR и NumSpot работают полностью в ЕС, используя открытые технологии.
- Шифрование: опции BYOK или HSM позволяют клиентам управлять ключами шифрования независимо.
- Контроль доступа: строгие правила IAM с поддержкой федеративных систем идентификации.
- Контракты: включают обязательства уведомлять клиентов о запросах на доступ, определяют обработку персональных данных и соблюдают GDPR.
- Прозрачность: провайдеры предоставляют журналы доступа, отчёты внешних аудитов и раскрытие информации о соответствии.
Эта модель уже используется в национальных облачных проектах (Bundescloud в Германии, NumSpot во Франции) и в регулируемых отраслях. Хотя технически не абсолютная, она предлагает юридически делегированный и управляемый суверенитет — практичный компромисс между риском, стоимостью и скоростью развёртывания.
Почему мы всё ещё зависимы?
Основная причина — технологическая зрелость и глубина экосистемы американских гипермасштабируемых провайдеров. AWS, Azure и Google Cloud предлагают обширные каталоги услуг — от ИИ до DevOps — и решения «подключи и работай», не требующие глубокой внутренней экспертизы.
Существует также дефицит навыков. Рынок труда доминируется сертификациями гипермасштабируемых провайдеров, в то время как инженеров с опытом работы с OpenStack, Ceph или суверенными стеками не хватает. Добавьте к этому маркетинговую мощь гипермасштабируемых провайдеров (щедрые гранты, программы обучения, поддержка стартапов и агрессивные партнёрства). Европейские альтернативы часто воспринимаются как более сложные, дорогие и менее масштабируемые — но так быть не должно.
Наконец, отсутствие сильного регуляторного давления в ЕС на обязательное использование только суверенного облака означает, что многие организации продолжают полагаться на платформы США, отдавая приоритет удобству и масштабу над долгосрочной автономией и правовой определённостью.