
Ketika negara-negara Eropa terus merasakan jangkauan ekstrateritorial hukum Amerika atas infrastruktur digital global, isu cloud berdaulat tidak lagi bersifat teoretis. Meskipun tidak ada sanksi langsung baru atau pembatasan ekspor teknologi yang menargetkan negara-negara Eropa, kerangka hukum yang berlaku — khususnya Clarifying Lawful Overseas Use of Data Act (CLOUD Act) — masih mewajibkan penyedia cloud AS untuk mematuhi permintaan data dari otoritas Amerika, bahkan ketika data tersebut disimpan dan diproses di UE. Dikombinasikan dengan ketentuan akses data rahasia dan pengabaian kewajiban bagi penyedia, hal ini menciptakan kerentanan struktural dalam kedaulatan digital Eropa.
Penyedia hyperscaler Amerika — Amazon, Microsoft, dan Google — terus mendominasi pasar cloud Eropa. Dalam artikel ini, kami akan membahas lebih dekat bagaimana penyedia ini mematuhi GDPR sambil tetap sepenuhnya tunduk pada yurisdiksi AS. Kami juga akan mengeksplorasi strategi keluar potensial bagi organisasi yang ingin membangun infrastruktur cloud yang benar-benar berdaulat.
Berakar pada 2018: CLOUD Act dan Janji Palsu Cloud Berdaulat
Teks CLOUD Act secara nominal memungkinkan pertimbangan hukum asing dan keberatan hukum. Namun, secara eksplisit melindungi penyedia dari tanggung jawab hukum apa pun karena mematuhi permintaan pemerintah AS. Berdasarkan Bagian 2705 — “Pemberitahuan Tertunda”, pemberitahuan kepada pengguna tidak hanya dapat ditunda tetapi juga sepenuhnya dilarang (perintah pembungkaman), yang berarti pengguna mungkin tidak pernah mengetahuinya. Dalam kasus seperti itu, sulit untuk mengajukan gugatan atau menerapkan perlindungan hukum UE jika administrasi AS membuat permintaan langsung ke perusahaan Amerika dan pengguna tidak pernah diberitahu.
Terlebih lagi, klausul tambahan pada CLOUD Act menyatakan bahwa penyedia tidak bertanggung jawab atas kerja sama dengan otoritas AS, dan jika terjadi proses hukum, tidak ada hyperscaler yang akan menanggung konsekuensi:
“(d) Tidak Ada Penyebab Tindakan Terhadap Penyedia yang Mengungkapkan Informasi Berdasarkan Bab Ini. Tidak ada penyebab tindakan yang akan diajukan di pengadilan mana pun terhadap penyedia mana pun… karena memberikan informasi, fasilitas, atau bantuan sesuai dengan perintah pengadilan berdasarkan bab ini…”
Hyperscaler beroperasi dengan anggaran pemasaran yang besar dan sangat efektif dalam membentuk narasi pada saat yang tepat. Saat ini, hampir setiap penyedia cloud besar AS menawarkan beberapa bentuk produk cloud “berdaulat” yang disesuaikan untuk pasar Eropa. Salah satu contoh yang paling sering dikutip adalah: “AWS European Sovereign Cloud akan beroperasi dengan struktur tata kelola independen, Pusat Operasi Keamanan khusus, dan di bawah perusahaan induk yang baru didirikan yang akan dikendalikan secara lokal di UE, dipimpin oleh warga negara UE, dan tunduk pada hukum setempat.”
Sekilas, ini terdengar seperti kepatuhan terhadap prinsip kedaulatan Eropa. Namun, pemeriksaan lebih dekat mengungkapkan bahwa elemen desain ini, seperti perusahaan yang terdaftar secara lokal, kepemimpinan berbasis UE, dan kepatuhan terhadap hukum setempat, terutama dirancang untuk memenuhi GDPR dan persyaratan perlindungan data, bukan untuk menghilangkan yurisdiksi AS.
Faktanya, tidak ada hyperscaler yang secara terbuka berkomitmen untuk keluar dari lingkup otoritas hukum AS, juga tidak menjelaskan bagaimana produk “berdaulat” tersebut dilindungi dari kewajiban berdasarkan undang-undang seperti CLOUD Act. Kerangka hukum AS terus berlaku secara ekstrateritorial dan hanya mengakui konflik dengan hukum UE setelah fakta.
Mengingat bahwa pada akhirnya penawaran kedaulatan Eropa tersebut masih bergantung pada tumpukan teknologi milik AS, termasuk bidang kontrol cloud dan infrastruktur, akses ke data tetap dimungkinkan — meskipun lebih berlapis. Seperti yang telah disebutkan, permintaan akses dapat dilakukan secara rahasia, dan penyedia dilindungi secara hukum dari tanggung jawab karena bekerja sama dengan otoritas AS.
Hal ini menciptakan asimetri yang meresahkan: entitas hukum Eropa mungkin dimintai pertanggungjawaban secara lokal, tetapi jika terjadi pelanggaran atau akses rahasia, bisnis yang datanya dikompromikan hanya memiliki sedikit jalan keluar, dan perusahaan induk AS tidak menghadapi konsekuensi hukum.
Bagaimana Ketergantungan Cloud Berdaulat Eropa Terjadi?
Sekilas, lanskap hukum tampak jelas. Cukup berhenti menggunakan penyedia cloud berbasis AS. Pada tahun 2026, seharusnya jelas bagi setiap warga negara Eropa bahwa niat baik bukan lagi pendorong utama kebijakan Amerika. Namun, angka-angka menceritakan kisah yang berbeda:
“Pasar cloud Eropa sebagian besar didominasi oleh penyedia AS, menciptakan ketergantungan struktural dan menimbulkan risiko terhadap kerahasiaan data Eropa. Pangsa pasar penyedia cloud Eropa turun dari 29% pada tahun 2017 menjadi 15% pada tahun 2022, meskipun tetap relatif konstan sejak saat itu. Penerima manfaat utama dari pertumbuhan pasar adalah Amazon, Microsoft, dan Google, yang kini menyumbang 70% dari pasar regional.”
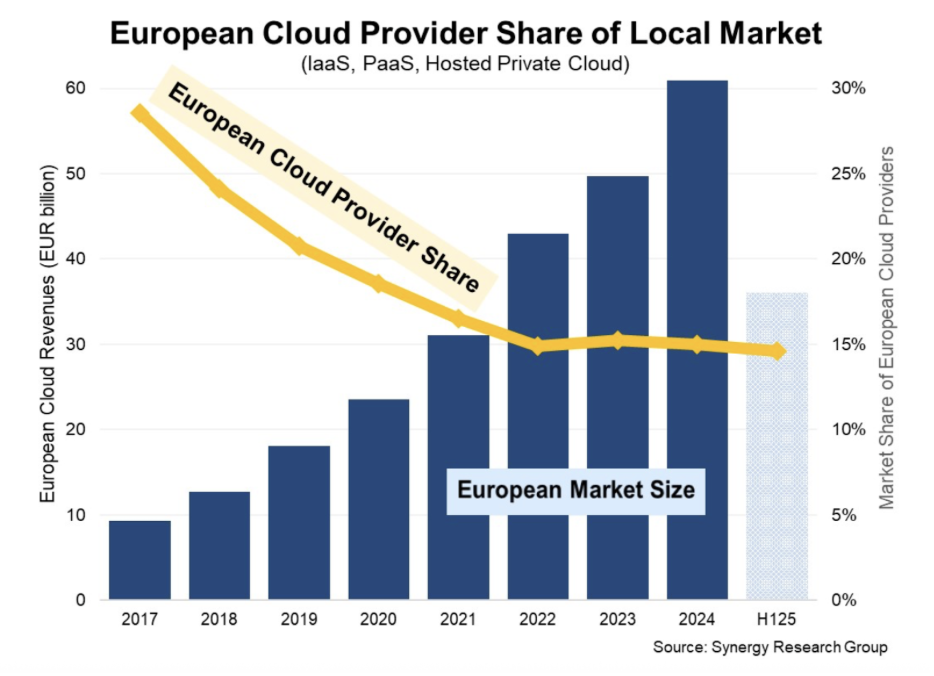
Meskipun CLOUD Act telah berlaku selama delapan tahun, sejak 2018, 70% pasar cloud Eropa masih bergantung pada penyedia Amerika. Mengingat kurangnya transparansi dan frasa pemasaran seperti “bahkan kami tidak dapat mengaksesnya,” penting untuk menyadari bahwa ini adalah narasi yang nyaman tetapi tidak lengkap. Orang dapat berasumsi bahwa jika seorang hyperscaler pernah dituduh secara publik melakukan kebocoran data, tanggapan resminya akan berupa penolakan yang dibuat dengan hati-hati: “Kami tidak dapat mengakses data Anda, jadi kami tidak dapat mengonfirmasi atau menyangkal apa pun! Secara teknis tidak mungkin!”
Kedaulatan cloud di cloud publik pada akhirnya bermuara pada kepercayaan pada kotak hitam. Ketika penyedia besar seperti AWS mengatakan, “bahkan kami tidak dapat mengakses data Anda,” berkat isolasi, enkripsi, dan arsitektur, kami diminta untuk mempercayainya. Pelanggan tidak memiliki sarana teknis untuk memverifikasi bagaimana mekanisme internal bekerja, bagaimana data ditangani selama pemrosesan, atau bagaimana kontrol akses diberlakukan. Tetapi Anda tidak perlu menjadi ahli ilmu komputer untuk memahami bahwa data terenkripsi harus didekripsi pada titik tertentu selama pemrosesan — khususnya, dalam memori. Dan data dalam memori, menurut definisi, dapat diakses oleh sistem yang mengoperasikannya. Fakta teknis yang sederhana namun krusial ini sering dihilangkan dalam pernyataan publik dan materi pemasaran, namun hal ini menjadi inti perdebatan kedaulatan.
Secara hukum, situasinya bahkan lebih tidak jelas. Hyperscaler mematuhi GDPR, memperoleh sertifikasi (misalnya, CISPE), bermitra dengan perusahaan lokal, dan menawarkan residensi data. Tetapi mereka tetap berada di bawah yurisdiksi AS, tidak dapat mengabaikan CLOUD Act, dan wajib memenuhi permintaan data pemerintah AS — bahkan jika data tersebut berada di Frankfurt atau Paris. Tidak peduli berapa banyak jaminan teknis yang diberikan penyedia, kemungkinan intervensi hukum tetap ada, meninggalkan pelanggan untuk memilih antara kepercayaan dan infrastruktur yang sepenuhnya diatur di bawah yurisdiksi Eropa.
Jadi, Apa Alternatif Cloud Berdaulat?
Alternatif memang ada, meskipun sulit. Jika Eropa telah mengambil tindakan satu dekade yang lalu, lanskapnya mungkin terlihat sangat berbeda hari ini. Isu intinya adalah kontrol, dan kontrol sejati hanya datang dengan memahami dan mengatur setiap tahap pemrosesan dan komputasi data.
Saat ini, organisasi Eropa memiliki akses ke berbagai alternatif nyata untuk hyperscaler AS, yang memungkinkan mereka mempertahankan kontrol data dan mematuhi persyaratan kedaulatan. Penyedia terkemuka termasuk T-Systems, Orange Cloud, dan lainnya — beroperasi di bawah yurisdiksi UE, menggunakan pusat data lokal, dan semakin banyak yang bersertifikat di bawah standar cloud tepercaya seperti SecNumCloud Prancis atau GAIA-X.
Ekosistem ini selanjutnya didukung oleh teknologi sumber terbuka — terutama OpenStack (untuk IaaS), Kubernetes (untuk orkestrasi), Ceph (untuk penyimpanan terdistribusi), dan platform seperti FishOS. Banyak penyedia khusus juga menawarkan solusi yang sudah terintegrasi, didukung, dan dihosting, membuat sumber terbuka lebih mudah diakses. Dukungan ahli adalah kunci di sini — memungkinkan penerapan yang lebih cepat dan penggunaan alat ini yang lebih efektif. Dalam praktiknya, perpaduan sumber terbuka dengan dukungan komersial seringkali terbukti lebih hemat biaya dan berkelanjutan daripada hanya mengandalkan hyperscaler Eropa.
Memahami Apa yang Anda Kendalikan: Dua Jalur Menuju Kedaulatan
Kontrol Teknis Penuh: Cloud Berdaulat sebagai Pilihan Arsitektur
Kontrol teknis penuh mewakili tingkat kedaulatan cloud tertinggi, di mana organisasi mengatur setiap lapisan infrastruktur dan perangkat lunak secara langsung — tanpa perantara. Model ini sangat relevan untuk pemerintah, pertahanan, perawatan kesehatan, dan industri kritis.
Komponen teknis utama:
- Pusat data: Berlokasi di UE, dioperasikan oleh organisasi atau penyedia lokal tepercaya, tidak di bawah yurisdiksi asing (misalnya, AS, Tiongkok).
- Perangkat keras: Bersumber dari vendor dengan rantai pasokan transparan; dikelola secara internal atau oleh tim lokal.
- Jaringan: Kontrol penuh atas perutean, DNS, dan infrastruktur telekomunikasi; tidak ada inspeksi lalu lintas pihak ketiga atau layanan firewall berbasis SaaS.
- Platform IaaS/kontainer: Dibangun di atas OpenStack (virtualisasi), Kubernetes (orkestrasi), Ceph (penyimpanan), dan Kata Containers (isolasi).
- Enkripsi: Diberlakukan di semua tingkatan — saat tidak aktif dan dalam transit; kunci dikelola secara lokal melalui HSM atau BYOK/HYOK — tidak dapat diakses oleh penyedia cloud.
- Kontrol akses (IAM): Platform identitas lokal, tidak terikat pada Azure AD, Okta, AWS IAM; kontrol penuh atas token, peran, log, dan MFA.
- Bidang kontrol: Diterapkan secara internal, independen dari SaaS; alat seperti CloudKitty (penagihan), VictoriaMetrics/Prometheus/Grafana (pemantauan), dan ELK (pencatatan) digunakan secara lokal.
- CI/CD dan DevOps: Pipeline yang di-host sendiri (GitLab, Jenkins, ArgoCD); tidak bergantung pada API eksternal.
- Struktur hukum: Cloud dioperasikan dan dimiliki oleh entitas yang terdaftar di UE; tidak ada modal atau kontrol asing.
Ini memberikan kedaulatan sejati, di mana bahkan akses teoretis pun dihilangkan. Kekurangannya adalah biaya yang lebih tinggi, keahlian yang dibutuhkan, dan tanggung jawab operasional penuh.
Jaminan Hukum: Cloud Berdaulat yang Didelegasikan melalui Penyedia UE Tepercaya
Jalur kedua adalah kontrol yang didelegasikan, menggunakan penyedia cloud Eropa sambil mengandalkan jaminan hukum dan teknis untuk kepatuhan GDPR dan kedaulatan. Ini adalah rute yang lebih pragmatis dan hemat biaya bagi sebagian besar organisasi yang belum siap membangun cloud mereka sendiri. Elemen kunci kedaulatan dalam model ini:
- Yurisdiksi UE: Penyedia adalah entitas hukum yang terdaftar di UE, tanpa ikatan dengan yurisdiksi dengan hukum ekstrateritorial.
- Infrastruktur: Pusat data berlokasi di dalam UE dan dioperasikan oleh perusahaan Eropa.
- Sertifikasi: Penyedia disertifikasi di bawah SecNumCloud (Prancis), CISPE, dan EUCS (dalam pengembangan) — memastikan kepatuhan terhadap GDPR dan peraturan nasional.
- Teknologi: Seringkali didasarkan pada OpenStack atau tumpukan serupa. Misalnya, OVHcloud, 3DS Outscale, GRASS-MERKUR, dan NumSpot berjalan sepenuhnya di dalam UE menggunakan teknologi terbuka.
- Enkripsi: Opsi BYOK atau HSM memungkinkan pelanggan mengelola kunci enkripsi secara independen.
- Kontrol akses: Aturan IAM yang ketat, dengan dukungan untuk sistem identitas terfederasi.
- Kontrak: Mencakup kewajiban untuk memberi tahu klien tentang permintaan akses, mendefinisikan pemrosesan data pribadi, dan mematuhi GDPR.
- Transparansi: Penyedia menawarkan log akses, laporan audit eksternal, dan pengungkapan kepatuhan.
Model ini sudah digunakan dalam proyek cloud nasional (Bundescloud di Jerman, NumSpot di Prancis), dan di industri yang diatur. Meskipun secara teknis tidak mutlak, ini menawarkan kedaulatan yang didelegasikan dan dikelola secara hukum — kompromi praktis antara risiko, biaya, dan kecepatan penerapan.
Mengapa Kita Masih Bergantung?
Alasan utamanya adalah kematangan teknologi dan kedalaman ekosistem hyperscaler Amerika. AWS, Azure, dan Google Cloud menawarkan katalog layanan yang luas — dari AI hingga DevOps — dan solusi “plug-and-play” yang tidak memerlukan keahlian internal yang mendalam.
Ada juga kesenjangan keterampilan. Pasar kerja didominasi oleh sertifikasi hyperscaler, sementara insinyur yang berpengalaman dengan OpenStack, Ceph, atau tumpukan berdaulat sangat langka. Ditambah lagi dengan kekuatan pemasaran hyperscaler (hibah besar, program pelatihan, dukungan startup, dan kemitraan agresif). Alternatif Eropa seringkali dianggap lebih kompleks, mahal, dan kurang skalabel — tetapi tidak harus demikian.
Akhirnya, kurangnya tekanan regulasi yang kuat di UE untuk mewajibkan penggunaan cloud yang hanya berdaulat berarti banyak organisasi terus mengandalkan platform AS, memprioritaskan kenyamanan dan skala daripada otonomi jangka panjang dan kepastian hukum.