
Alors que les pays européens continuent de ressentir la portée extraterritoriale du droit américain sur l’infrastructure numérique mondiale, la question du cloud souverain n’est plus théorique. Bien qu’il n’y ait pas de nouvelles sanctions directes ou de restrictions à l’exportation de technologies ciblant les pays européens, le cadre juridique actuel — en particulier le Clarifying Lawful Overseas Use of Data Act (CLOUD Act) — oblige toujours les fournisseurs de cloud américains à se conformer aux demandes de données des autorités américaines, même lorsque ces données sont stockées et traitées dans l’UE. Conjugué à des dispositions secrètes d’accès aux données et à des clauses de non-responsabilité pour les fournisseurs, cela crée une vulnérabilité structurelle dans la souveraineté numérique de l’Europe.
Les hyperscalers américains — Amazon, Microsoft et Google — continuent de dominer le marché européen du cloud. Dans cet article, nous examinons de plus près comment ces fournisseurs se conforment au RGPD tout en restant pleinement soumis à la juridiction américaine. Nous explorons également des stratégies de sortie potentielles pour les organisations cherchant à construire une infrastructure de cloud véritablement souveraine.
Aux racines de 2018 : le CLOUD Act et la fausse promesse du cloud souverain
Le texte du CLOUD Act permet nominalement la prise en compte des lois étrangères et des objections juridiques. Cependant, il protège explicitement les fournisseurs de toute responsabilité juridique en cas de conformité aux demandes du gouvernement américain. En vertu de la Section 2705 — « Notification différée », la notification aux utilisateurs peut non seulement être reportée, mais aussi totalement interdite (ordonnance de non-divulgation), ce qui signifie que les utilisateurs pourraient ne jamais en être informés. Dans de tels cas, il est difficile de saisir la justice ou d’appliquer les protections juridiques de l’UE si l’administration américaine adresse une demande directement à une entreprise américaine et que l’utilisateur n’en est jamais informé.
De plus, une clause additionnelle au CLOUD Act stipule que le fournisseur n’assume aucune responsabilité pour sa coopération avec les autorités américaines, et en cas de procédure judiciaire, aucun des hyperscalers n’en subira les conséquences :
« (d) Aucune cause d’action contre un fournisseur divulguant des informations en vertu du présent chapitre. Aucune cause d’action ne pourra être intentée devant un tribunal contre un fournisseur… pour avoir fourni des informations, des installations ou une assistance conformément à une ordonnance du tribunal en vertu du présent chapitre… »
Les hyperscalers opèrent avec des budgets marketing massifs et sont très efficaces pour façonner les récits au bon moment. Aujourd’hui, presque tous les grands fournisseurs de cloud américains proposent une forme de produit cloud « souverain » adapté au marché européen. L’un des exemples les plus fréquemment cités est le suivant : « L’AWS European Sovereign Cloud fonctionnera avec une structure de gouvernance indépendante, un centre d’opérations de sécurité dédié et sous une société mère nouvellement créée qui sera contrôlée localement dans l’UE, dirigée par des citoyens de l’UE et soumise aux lois locales. »
À première vue, cela ressemble à une conformité aux principes de souveraineté européenne. Mais un examen plus approfondi révèle que ces éléments de conception, tels qu’une société enregistrée localement, une direction basée dans l’UE et l’adhésion aux lois locales, sont principalement conçus pour répondre au RGPD et aux exigences de protection des données, et non pour éliminer la juridiction américaine.
En fait, aucun hyperscaler ne s’est engagé publiquement à sortir du champ d’application de l’autorité juridique américaine, et ils n’ont pas non plus précisé comment de tels produits « souverains » sont protégés des obligations découlant de lois comme le CLOUD Act. Le cadre juridique américain continue de s’appliquer de manière extraterritoriale et ne reconnaît les conflits avec le droit de l’UE qu’après coup.
Étant donné qu’en fin de compte, ces offres souveraines européennes reposent toujours sur des piles technologiques appartenant à des États-Unis, y compris les plans de contrôle et l’infrastructure cloud, l’accès aux données reste possible — bien que plus complexe. Comme déjà mentionné, les demandes d’accès peuvent être faites en secret, et les fournisseurs sont légalement protégés de toute responsabilité pour leur coopération avec les autorités américaines.
Cela crée une asymétrie troublante : une entité juridique européenne peut être tenue responsable localement, mais en cas de violation ou d’accès clandestin, l’entreprise dont les données ont été compromises n’a que peu de recours, et la société mère américaine ne fait face à aucune conséquence juridique.
Comment la dépendance de l’Europe au cloud souverain est-elle arrivée ?
À première vue, le paysage juridique semble clair. Il suffit de cesser d’utiliser des fournisseurs de cloud basés aux États-Unis. D’ici 2026, il devrait être évident pour tout citoyen européen que la bonne volonté n’est plus le moteur principal de la politique américaine. Et pourtant, les chiffres racontent une autre histoire :
« Le marché européen du cloud est largement dominé par des fournisseurs américains, ce qui crée des dépendances structurelles et pose des risques pour la confidentialité des données européennes. La part de marché des fournisseurs de cloud européens est passée de 29 % en 2017 à 15 % en 2022, bien qu’elle soit restée relativement constante depuis lors. Les principaux bénéficiaires de la croissance du marché ont été Amazon, Microsoft et Google, qui représentent désormais 70 % du marché régional. »
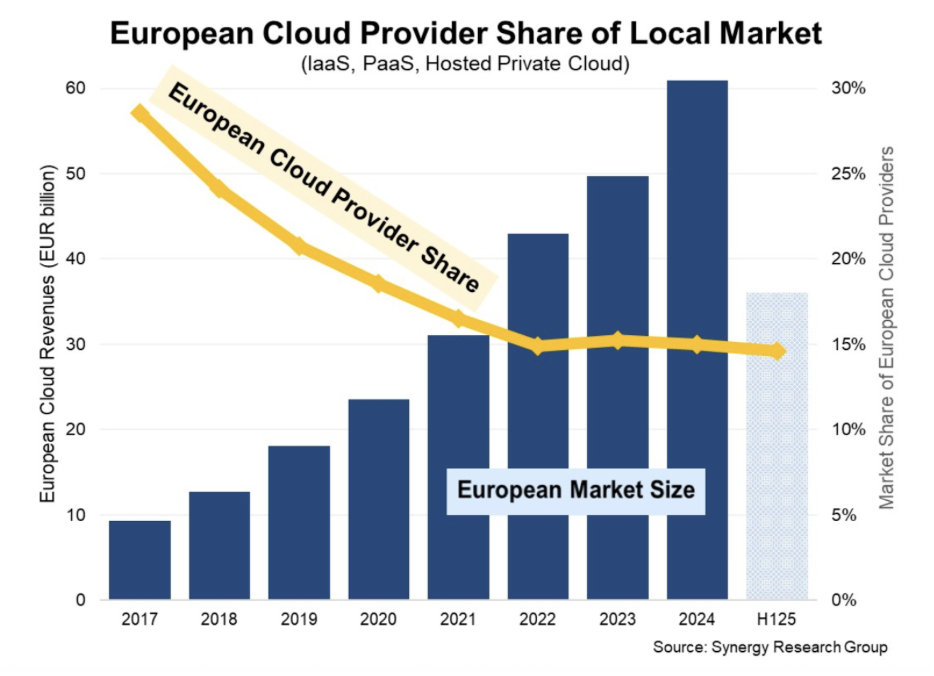
Bien que le CLOUD Act soit en vigueur depuis huit ans, depuis 2018, 70 % du marché européen du cloud repose toujours sur des fournisseurs américains. Compte tenu du manque de transparence et des phrases marketing telles que « même nous ne pouvons pas y accéder », il est important de reconnaître qu’il s’agit d’un récit pratique mais incomplet. On pourrait raisonnablement supposer que si un hyperscaler était un jour publiquement accusé d’une fuite de données, la réponse officielle serait un déni soigneusement formulé : « Nous ne pouvons pas accéder à vos données, nous ne pouvons donc ni confirmer ni infirmer quoi que ce soit ! C’est techniquement impossible ! »
La souveraineté du cloud dans les clouds publics revient finalement à faire confiance à une boîte noire. Lorsqu’un fournisseur majeur comme AWS déclare que « même nous ne pouvons pas accéder à vos données », grâce à l’isolation, au chiffrement et à l’architecture, on nous demande de le croire sur parole. Les clients n’ont aucun moyen technique de vérifier le fonctionnement des mécanismes internes, la manière dont les données sont traitées ou la façon dont les contrôles d’accès sont appliqués. Mais il n’est pas nécessaire d’être un expert en informatique pour comprendre que les données chiffrées doivent être déchiffrées à un moment donné du traitement — spécifiquement, en mémoire. Et les données en mémoire sont, par définition, accessibles au système qui les exploite. Ce fait technique simple mais critique est souvent omis dans les déclarations publiques et les supports marketing, pourtant il est au cœur du débat sur la souveraineté.
Sur le plan juridique, la situation est encore plus floue. Les hyperscalers se conforment au RGPD, obtiennent des certifications (par exemple, CISPE), s’associent à des entreprises locales et proposent la résidence des données. Mais ils restent sous juridiction américaine, ne peuvent ignorer le CLOUD Act et sont obligés de répondre aux demandes de données du gouvernement américain — même si les données résident à Francfort ou à Paris. Quelles que soient les assurances techniques données par les fournisseurs, la possibilité juridique d’une intervention demeure, laissant les clients choisir entre la confiance et une infrastructure entièrement régie par la juridiction européenne.
Alors, quelle est l’alternative au cloud souverain ?
Des alternatives existent, même si elles sont difficiles. Si l’Europe avait agi il y a dix ans, le paysage pourrait être très différent aujourd’hui. Le problème central est le contrôle, et le véritable contrôle ne vient qu’en comprenant et en gouvernant chaque étape du traitement des données et du calcul.
Aujourd’hui, les organisations européennes ont accès à une gamme de réelles alternatives aux hyperscalers américains, qui leur permettent de conserver le contrôle des données et de se conformer aux exigences de souveraineté. Les principaux fournisseurs incluent T-Systems, Orange Cloud et d’autres — opérant sous juridiction européenne, utilisant des centres de données locaux et de plus en plus certifiés selon des normes de cloud de confiance comme SecNumCloud en France ou GAIA-X.
Cet écosystème est en outre soutenu par des technologies open source — principalement OpenStack (pour l’IaaS), Kubernetes (pour l’orchestration), Ceph (pour le stockage distribué) et des plateformes comme FishOS. De nombreux fournisseurs de niche proposent également des solutions pré-intégrées, supportées et hébergées, rendant l’open source plus accessible. Le support d’experts est ici essentiel — permettant un déploiement plus rapide et une utilisation plus efficace de ces outils. En pratique, un mélange d’open source et de support commercial s’avère souvent plus rentable et durable que de s’appuyer uniquement sur des hyperscalers européens.
Comprendre ce que vous contrôlez : deux voies vers la souveraineté
Contrôle technique complet : le cloud souverain comme choix architectural
Le contrôle technique complet représente le plus haut niveau de souveraineté du cloud, où l’organisation gouverne directement chaque couche d’infrastructure et de logiciel — sans intermédiaires. Ce modèle est particulièrement pertinent pour les gouvernements, la défense, la santé et les industries critiques.
Composants techniques clés :
- Centre de données : situé dans l’UE, exploité par l’organisation ou un fournisseur local de confiance, non soumis à une juridiction étrangère (par exemple, États-Unis, Chine).
- Matériel : provenant de fournisseurs aux chaînes d’approvisionnement transparentes ; maintenu en interne ou par des équipes locales.
- Réseautage : contrôle total sur le routage, le DNS et l’infrastructure de télécommunications ; pas d’inspection du trafic par des tiers ni de services de pare-feu basés sur le SaaS.
- Plateforme IaaS/conteneurs : construite sur OpenStack (virtualisation), Kubernetes (orchestration), Ceph (stockage) et Kata Containers (isolation).
- Chiffrement : appliqué à tous les niveaux — au repos et en transit ; clés gérées localement via HSM ou BYOK/HYOK — inaccessibles au fournisseur de cloud.
- Contrôle d’accès (IAM) : plateforme d’identité locale, non liée à Azure AD, Okta ou AWS IAM ; contrôle total sur les jetons, les rôles, les journaux et le MFA.
- Plan de contrôle : déployé en interne, indépendant du SaaS ; des outils comme CloudKitty (facturation), VictoriaMetrics/Prometheus/Grafana (surveillance) et ELK (journalisation) sont utilisés localement.
- CI/CD et DevOps : pipelines auto-hébergés (GitLab, Jenkins, ArgoCD) ; aucune dépendance vis-à-vis d’API externes.
- Structure juridique : cloud exploité et détenu par une entité enregistrée dans l’UE ; aucun capital ou contrôle étranger.
Cela offre une véritable souveraineté, où même l’accès théorique est éliminé. L’inconvénient réside dans le coût plus élevé, l’expertise requise et la responsabilité opérationnelle totale.
Garanties juridiques : cloud souverain délégué via des fournisseurs de l’UE de confiance
La deuxième voie est le contrôle délégué, en utilisant un fournisseur de cloud européen tout en s’appuyant sur des assurances juridiques et techniques pour la conformité au RGPD et à la souveraineté. C’est une voie plus pragmatique et rentable pour la plupart des organisations qui ne sont pas prêtes à construire leur propre cloud. Éléments clés de la souveraineté dans ce modèle :
- Juridiction de l’UE : le fournisseur est une entité juridique enregistrée dans l’UE, sans lien avec des juridictions ayant des lois extraterritoriales.
- Infrastructure : les centres de données sont situés au sein de l’UE et exploités par des entreprises européennes.
- Certification : les fournisseurs sont certifiés SecNumCloud (France), CISPE et EUCS (en cours de développement) — garantissant la conformité au RGPD et aux réglementations nationales.
- Technologie : souvent basée sur OpenStack ou des piles similaires. Par exemple, OVHcloud, 3DS Outscale, GRASS-MERKUR et NumSpot fonctionnent entièrement au sein de l’UE en utilisant des technologies ouvertes.
- Chiffrement : les options BYOK ou HSM permettent aux clients de gérer les clés de chiffrement de manière indépendante.
- Contrôle d’accès : règles IAM strictes, avec prise en charge des systèmes d’identité fédérés.
- Contrats : incluent des obligations de notifier les clients des demandes d’accès, définissent le traitement des données à caractère personnel et respectent le RGPD.
- Transparence : les fournisseurs proposent des journaux d’accès, des rapports d’audit externe et des divulgations de conformité.
Ce modèle est déjà utilisé dans des projets de cloud nationaux (Bundescloud en Allemagne, NumSpot en France) et dans des industries réglementées. Bien qu’il ne soit pas techniquement absolu, il offre une souveraineté déléguée et gérée juridiquement — un compromis pratique entre risque, coût et rapidité de déploiement.
Pourquoi sommes-nous toujours dépendants ?
La raison principale est la maturité technologique et la profondeur de l’écosystème des hyperscalers américains. AWS, Azure et Google Cloud proposent de vastes catalogues de services — de l’IA au DevOps — et des solutions « prêtes à l’emploi » qui ne nécessitent pas une expertise interne approfondie.
Il existe également un manque de compétences. Le marché de l’emploi est dominé par les certifications des hyperscalers, tandis que les ingénieurs expérimentés sur OpenStack, Ceph ou les piles souveraines sont rares. Ajoutez à cela la puissance marketing des hyperscalers (subventions généreuses, programmes de formation, soutien aux startups et partenariats agressifs). Les alternatives européennes sont souvent perçues comme plus complexes, coûteuses et moins évolutives — mais il n’est pas obligatoire qu’il en soit ainsi.
Enfin, l’absence de forte pression réglementaire dans l’UE pour imposer l’utilisation exclusive de clouds souverains signifie que de nombreuses organisations continuent de s’appuyer sur des plateformes américaines, privilégiant la commodité et l’échelle au détriment de l’autonomie à long terme et de la sécurité juridique.