
À medida que os países europeus continuam a sentir o alcance extraterritorial da lei americana sobre a infraestrutura digital global, a questão da cloud soberana já não é teórica. Embora não existam novas sanções diretas ou restrições de exportação de tecnologia dirigidas aos países europeus, o quadro jurídico em vigor — particularmente a Clarifying Lawful Overseas Use of Data Act (CLOUD Act) — continua a obrigar os fornecedores de cloud norte-americanos a cumprir os pedidos de dados das autoridades americanas, mesmo quando esses dados são armazenados e processados na UE. Combinado com disposições secretas de acesso a dados e isenções de responsabilidade para os fornecedores, isto cria uma vulnerabilidade estrutural na soberania digital da Europa.
Os hiperescaladores americanos — Amazon, Microsoft e Google — continuam a dominar o mercado europeu de cloud. Neste artigo, analisamos mais detalhadamente como estes fornecedores cumprem o RGPD mantendo-se totalmente sujeitos à jurisdição dos EUA. Exploramos também potenciais estratégias de saída para organizações que procuram construir uma infraestrutura cloud verdadeiramente soberana.
Enraizada em 2018: A CLOUD Act e a Falsa Promessa da Cloud Soberana
O texto da CLOUD Act permite nominalmente a consideração de leis estrangeiras e objeções legais. No entanto, protege explicitamente os fornecedores de qualquer responsabilidade legal por cumprirem pedidos do governo dos EUA. Ao abrigo da Secção 2705 — “Notificação Diferida”, a notificação aos utilizadores pode não só ser adiada como também completamente proibida (ordem de silêncio), o que significa que os utilizadores podem nunca vir a saber. Nestes casos, é difícil recorrer aos tribunais ou aplicar proteções jurídicas da UE se a administração dos EUA fizer um pedido diretamente a uma empresa americana e o utilizador nunca for informado.
Além disso, uma cláusula adicional à CLOUD Act estabelece que o fornecedor não tem qualquer responsabilidade por cooperar com as autoridades dos EUA, e, em caso de processos judiciais, nenhum dos hiperescaladores sofrerá consequências:
“(d) Nenhuma Ação Judicial Contra um Fornecedor que Divulgue Informações ao Abrigo deste Capítulo. Nenhuma ação judicial poderá ser intentada em qualquer tribunal contra qualquer fornecedor… por fornecer informações, instalações ou assistência em conformidade com uma ordem judicial ao abrigo deste capítulo…”
Os hiperescaladores operam com orçamentos de marketing massivos e são altamente eficazes na construção de narrativas no momento certo. Atualmente, quase todos os principais fornecedores de cloud dos EUA oferecem alguma forma de produto cloud “soberano” adaptado ao mercado europeu. Um dos exemplos mais frequentemente citados é: “A AWS European Sovereign Cloud funcionará com uma estrutura de governação independente, um Centro de Operações de Segurança dedicado e sob uma empresa-mãe recém-criada que será controlada localmente na UE, liderada por cidadãos da UE e sujeita às leis locais.”
À primeira vista, isto parece estar em conformidade com os princípios de soberania europeus. Mas uma análise mais atenta revela que estes elementos de design, como uma empresa registada localmente, liderança sediada na UE e adesão às leis locais, são principalmente concebidos para cumprir o RGPD e os requisitos de proteção de dados, não para eliminar a jurisdição dos EUA.
De facto, nenhum hiperescalador se comprometeu publicamente a sair do âmbito da autoridade legal dos EUA, nem esclareceu como esses produtos “soberanos” estão protegidos de obrigações ao abrigo de leis como a CLOUD Act. O quadro jurídico dos EUA continua a aplicar-se extraterritorialmente e só reconhece conflitos com a lei da UE após o facto.
Dado que, em última análise, estas ofertas soberanas europeias ainda dependem de pilhas tecnológicas de propriedade dos EUA, incluindo planos de controlo de cloud e infraestrutura, o acesso aos dados continua a ser possível — embora mais estratificado. Como já foi mencionado, os pedidos de acesso podem ser feitos em segredo, e os fornecedores estão legalmente protegidos de responsabilidade por cooperarem com as autoridades dos EUA.
Isto cria uma assimetria preocupante: uma entidade jurídica europeia pode ser responsabilizada localmente, mas, em caso de violação ou acesso encoberto, a empresa cujos dados foram comprometidos tem pouco recurso, e a empresa-mãe dos EUA não enfrenta quaisquer consequências legais.
Como Aconteceu a Dependência da Cloud Soberana da Europa?
À primeira vista, o panorama jurídico parece claro. Basta deixar de utilizar fornecedores de cloud sediados nos EUA. Até 2026, deveria ser óbvio para qualquer cidadão europeu que a boa vontade já não é o principal motor da política americana. E, no entanto, os números contam uma história diferente:
“O mercado europeu de cloud é largamente dominado por fornecedores dos EUA, criando dependências estruturais e representando riscos para a confidencialidade dos dados europeus. A quota de mercado dos fornecedores europeus de cloud caiu de 29 % em 2017 para 15 % em 2022, embora se tenha mantido relativamente constante desde então. Os principais beneficiários do crescimento do mercado foram a Amazon, a Microsoft e a Google, que agora representam 70 % do mercado regional.”
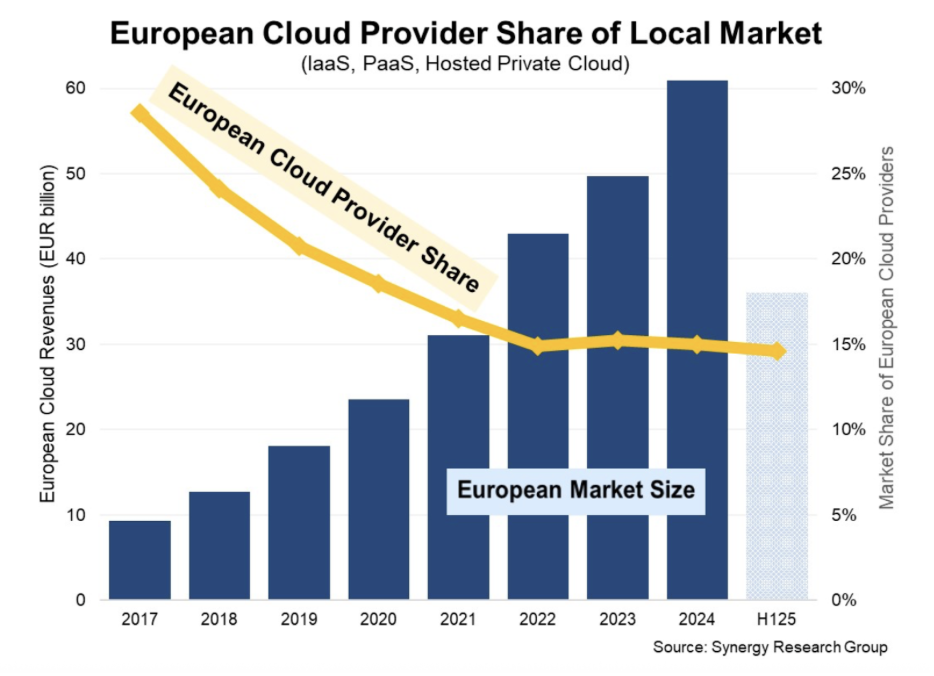
Apesar de a CLOUD Act estar em vigor há oito anos, desde 2018, 70 % do mercado europeu de cloud ainda depende de fornecedores americanos. Dada a falta de transparência e frases de marketing como “nem nós conseguimos aceder”, é importante reconhecer que esta é uma narrativa conveniente mas incompleta. Poder-se-ia razoavelmente presumir que, se um hiperescalador fosse alguma vez publicamente acusado de uma fuga de dados, a resposta oficial seria uma negação cuidadosamente elaborada: “Não conseguimos aceder aos seus dados, por isso não podemos confirmar nem negar nada! É tecnicamente impossível!”
A soberania da cloud em clouds públicas resume-se, em última análise, à confiança numa caixa preta. Quando um grande fornecedor como a AWS diz “nem nós conseguimos aceder aos seus dados”, graças ao isolamento, encriptação e arquitetura, é-nos pedido que aceitemos pela fé. Os clientes não têm meios técnicos para verificar como funcionam os mecanismos internos, como os dados são tratados durante o processamento ou como os controlos de acesso são aplicados. Mas não é preciso ser especialista em ciência da computação para compreender que os dados encriptados têm de ser desencriptados em algum momento durante o processamento — especificamente, na memória. E os dados em memória são, por definição, acessíveis ao sistema que opera sobre eles. Este facto técnico simples mas crítico é frequentemente omitido em declarações públicas e materiais de marketing, mas está no cerne do debate sobre a soberania.
Juridicamente, a situação é ainda mais obscura. Os hiperescaladores cumprem o RGPD, obtêm certificações (por exemplo, CISPE), estabelecem parcerias com empresas locais e oferecem residência de dados. Mas permanecem sob jurisdição dos EUA, não podem ignorar a CLOUD Act e são obrigados a cumprir pedidos de dados do governo dos EUA — mesmo que os dados residam em Frankfurt ou Paris. Independentemente de quantas garantias técnicas os fornecedores deem, a possibilidade legal de intervenção permanece, deixando os clientes a escolher entre confiança e infraestrutura totalmente governada sob jurisdição europeia.
Então, Qual É a Alternativa de Cloud Soberana?
Existem alternativas, ainda que difíceis. Se a Europa tivesse agido há uma década, o panorama poderia ser muito diferente hoje. A questão central é o controlo, e o verdadeiro controlo só vem através da compreensão e governação de cada etapa do processamento e computação de dados.
Atualmente, as organizações europeias têm acesso a uma gama de alternativas reais aos hiperescaladores dos EUA, que lhes permitem reter o controlo dos dados e cumprir os requisitos de soberania. Os principais fornecedores incluem a T-Systems, a Orange Cloud e outros — operando sob jurisdição da UE, utilizando centros de dados locais e cada vez mais certificados ao abrigo de normas de cloud confiáveis como a SecNumCloud de França ou a GAIA-X.
Este ecossistema é ainda apoiado por tecnologias de código aberto — principalmente OpenStack (para IaaS), Kubernetes (para orquestração), Ceph (para armazenamento distribuído) e plataformas como o FishOS. Muitos fornecedores de nicho também oferecem soluções pré-integradas, suportadas e alojadas, tornando o código aberto mais acessível. O apoio especializado é fundamental aqui — permitindo uma implementação mais rápida e uma utilização mais eficaz destas ferramentas. Na prática, uma combinação de código aberto com suporte comercial revela-se frequentemente mais rentável e sustentável do que depender exclusivamente de hiperescaladores europeus.
Compreender o Que Controla: Dois Caminhos para a Soberania
Controlo Técnico Total: Cloud Soberana como Escolha Arquitetónica
O controlo técnico total representa o nível mais elevado de soberania da cloud, em que a organização governa diretamente todas as camadas de infraestrutura e software — sem intermediários. Este modelo é particularmente relevante para governos, defesa, saúde e indústrias críticas.
Componentes técnicos principais:
- Centro de dados: Localizado na UE, operado pela organização ou por um fornecedor local de confiança, não sob jurisdição estrangeira (por exemplo, EUA, China).
- Hardware: Adquirido a fornecedores com cadeias de abastecimento transparentes; mantido internamente ou por equipas locais.
- Redes: Controlo total sobre encaminhamento, DNS e infraestrutura de telecomunicações; sem inspeção de tráfego por terceiros ou serviços de firewall baseados em SaaS.
- Plataforma IaaS/contentores: Construída sobre OpenStack (virtualização), Kubernetes (orquestração), Ceph (armazenamento) e Kata Containers (isolamento).
- Encriptação: Aplicada a todos os níveis — em repouso e em trânsito; chaves geridas localmente através de HSM ou BYOK/HYOK — inacessíveis ao fornecedor de cloud.
- Controlo de acesso (IAM): Plataforma de identidade local, não vinculada ao Azure AD, Okta, AWS IAM; controlo total sobre tokens, funções, registos e MFA.
- Plano de controlo: Implementado internamente, independente de SaaS; ferramentas como CloudKitty (faturação), VictoriaMetrics/Prometheus/Grafana (monitorização) e ELK (registo) são utilizadas localmente.
- CI/CD e DevOps: Pipelines auto-alojados (GitLab, Jenkins, ArgoCD); sem dependência de APIs externas.
- Estrutura jurídica: Cloud operada e detida por uma entidade registada na UE; sem capital ou controlo estrangeiro.
Isto proporciona verdadeira soberania, em que até o acesso teórico é eliminado. A desvantagem é o custo mais elevado, a necessidade de conhecimentos especializados e a responsabilidade operacional total.
Garantias Jurídicas: Cloud Soberana Delegada através de Fornecedores de Confiança da UE
O segundo caminho é o controlo delegado, utilizando um fornecedor de cloud europeu enquanto se confia em garantias jurídicas e técnicas para a conformidade com o RGPD e a soberania. Esta é uma via mais pragmática e rentável para a maioria das organizações que não estão prontas para construir a sua própria cloud. Elementos-chave da soberania neste modelo:
- Jurisdição da UE: O fornecedor é uma entidade jurídica registada na UE, sem ligações a jurisdições com leis extraterritoriais.
- Infraestrutura: Os centros de dados estão localizados na UE e são operados por empresas europeias.
- Certificação: Os fornecedores são certificados ao abrigo da SecNumCloud (França), CISPE e EUCS (em desenvolvimento) — garantindo a conformidade com o RGPD e regulamentos nacionais.
- Tecnologia: Frequentemente baseada em OpenStack ou pilhas semelhantes. Por exemplo, a OVHcloud, a 3DS Outscale, a GRASS-MERKUR e a NumSpot operam inteiramente na UE utilizando tecnologias abertas.
- Encriptação: As opções BYOK ou HSM permitem aos clientes gerir chaves de encriptação de forma independente.
- Controlo de acesso: Regras IAM rigorosas, com suporte para sistemas de identidade federados.
- Contratos: Incluem obrigações de notificar os clientes sobre pedidos de acesso, definir o processamento de dados pessoais e cumprir o RGPD.
- Transparência: Os fornecedores oferecem registos de acesso, relatórios de auditoria externa e divulgações de conformidade.
Este modelo já está em uso em projetos de cloud nacionais (Bundescloud na Alemanha, NumSpot em França) e em indústrias regulamentadas. Embora não seja tecnicamente absoluto, oferece soberania juridicamente delegada e gerida — um compromisso prático entre risco, custo e velocidade de implementação.
Por Que Continuamos Dependentes?
A principal razão é a maturidade tecnológica e a profundidade do ecossistema dos hiperescaladores americanos. A AWS, o Azure e a Google Cloud oferecem vastos catálogos de serviços — desde IA a DevOps — e soluções “plug-and-play” que não exigem conhecimentos internos profundos.
Existe também uma lacuna de competências. O mercado de trabalho é dominado por certificações de hiperescaladores, enquanto os engenheiros com experiência em OpenStack, Ceph ou pilhas soberanas são escassos. A isto acresce o poder de marketing dos hiperescaladores (subsídios generosos, programas de formação, apoio a startups e parcerias agressivas). As alternativas europeias são frequentemente vistas como mais complexas, dispendiosas e menos escaláveis — mas não tem de ser assim.
Por fim, a falta de pressão regulamentar forte na UE para impor o uso exclusivo de cloud soberana significa que muitas organizações continuam a depender de plataformas dos EUA, priorizando a conveniência e a escala em detrimento da autonomia a longo prazo e da certeza jurídica.