


Dalam ekonomi digital saat ini, organisasi mengandalkan pusat data tidak hanya untuk kapasitas dan waktu aktif, tetapi juga untuk kepatuhan dan kepercayaan. Sertifikasi mungkin tidak selalu wajib, tetapi bagi banyak pelanggan, sertifikasi tersebut tidak dapat ditawar. Sertifikasi memvalidasi bahwa infrastruktur Anda memenuhi standar ketat untuk keamanan, ketersediaan, ketahanan operasional, dan kepatuhan regulasi.
Jika infrastruktur cloud Anda berjalan di FishOS oleh Sardina Systems, mencapai kepatuhan menjadi jauh lebih mudah dikelola. Dalam artikel ini, kami menjelajahi sertifikasi pusat data yang paling dikenal luas, menjelaskan relevansinya, dan menyoroti bagaimana FishOS mendukung jalur Anda menuju sertifikasi.
Sertifikasi utama untuk Pusat Data dan penyedia cloud
Sertifikasi dasar:
- Uptime Institute Tier Certifications: Mengukur redundansi dan keandalan infrastruktur pusat data.
- SOC 1 / SOC 2 / SOC 3 (System and Organization Controls): Menilai kontrol terkait pelaporan keuangan (SOC 1) dan prinsip layanan kepercayaan seperti keamanan, ketersediaan, dan kerahasiaan (SOC 2 dan 3).
- ISO/IEC 27001: Standar terkemuka untuk sistem manajemen keamanan informasi (ISMS), diperlukan untuk banyak perusahaan dan industri yang sangat diatur.
- ISO 50001: Berfokus pada manajemen energi, membimbing pusat data menuju peningkatan efisiensi energi dan pengurangan dampak lingkungan.
Sertifikasi khusus kasus penggunaan atau regional:
- PCI-DSS (Standar Keamanan Data Industri Kartu Pembayaran): Diperlukan untuk lingkungan yang menangani data kartu pembayaran.
- HIPAA (Undang-Undang Portabilitas dan Akuntabilitas Asuransi Kesehatan): Berlaku untuk pusat data yang memproses data kesehatan di AS.
- FedRAMP / FISMA / ITAR: Diwajibkan untuk layanan cloud yang digunakan oleh lembaga federal AS.
- LEED (Leadership in Energy and Environmental Design): Mengakui keberlanjutan dan efisiensi energi.
Setiap sertifikasi ini menargetkan prioritas yang berbeda, mulai dari keamanan dan privasi hingga energi dan keberlanjutan. Namun, semuanya memiliki fokus inti pada tata kelola, manajemen risiko, dan keunggulan operasional.
Kesamaan sertifikasi ini dan bagaimana FishOS membantu
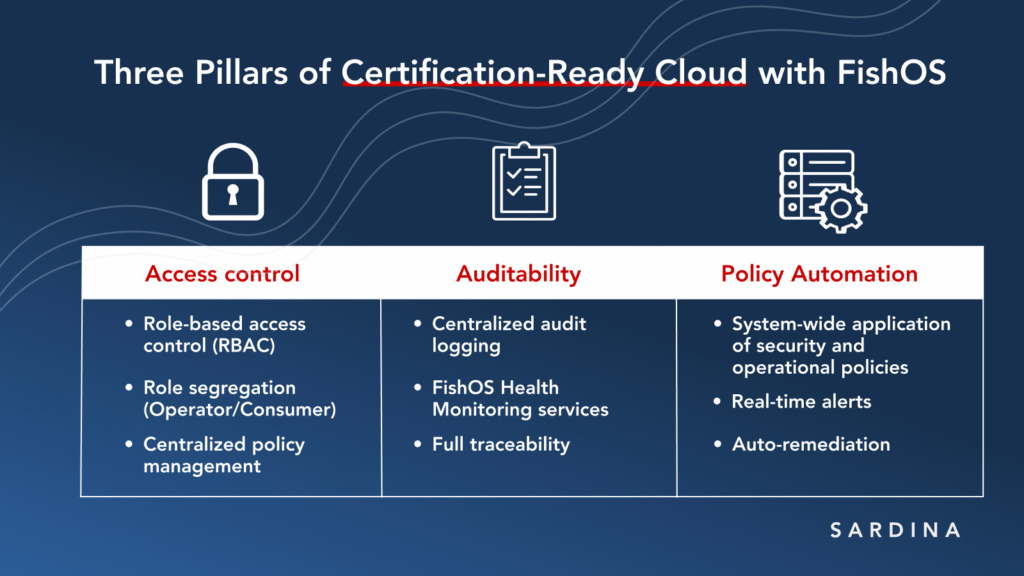
Sistem manajemen cloud FishOS, dibangun di atas OpenStack dan ditingkatkan dengan fitur tingkat perusahaan, menyediakan alat yang diperlukan untuk mendukung ketiga pilar kepatuhan.
Dirancang untuk lingkungan cloud skala besar, tingkat produksi, FishOS menyederhanakan dan menstandardisasi banyak tugas operasional dan keamanan yang diperlukan untuk sertifikasi regulasi.
- Mari kita lihat lebih dekat: Otomatisasi dan Penegakan Kebijakan: Mendeteksi dan menanggapi perilaku yang tidak patuh secara real time melalui kontrol dan peringatan otomatis.
FishOS menawarkan:
- Kontrol Akses: Menentukan dan menegakkan siapa yang diizinkan untuk melakukan tindakan apa, baik itu operator atau pengguna akhir. Pemisahan peran yang jelas dengan Operator Layanan bertanggung jawab atas penyediaan lingkungan komputasi virtual, dan infrastruktur dasar yang diperlukan untuk layanan, sementara Konsumen Layanan hanya peduli dan bertanggung jawab atas lingkungan komputasi virtual.
- Kontrol akses berbasis peran (RBAC) dan manajemen kebijakan terpusat memastikan tata kelola akses yang konsisten di semua layanan cloud.
2. Auditabilitas: Menjaga catatan lengkap atas tindakan yang dilakukan di seluruh sistem untuk pelacakan dan pertanggungjawaban.
FishOS menawarkan:
- Pencatatan dan pemantauan audit terpusat, menangkap setiap tindakan pengguna dan tingkat sistem di seluruh infrastruktur.
- Visibilitas real-time terhadap kinerja sistem dan insiden dengan layanan Pemantauan Kesehatan FishOS berbasis data.
3. Otomatisasi dan Penegakan Kebijakan: Mendeteksi dan menanggapi perilaku yang tidak patuh secara real time melalui kontrol dan peringatan otomatis.
FishOS menawarkan:
- Perkakas yang memungkinkan operator layanan untuk mendapatkan kerangka kerja yang kuat untuk menerapkan kebijakan keamanan dan operasional mereka sendiri di seluruh infrastruktur.
- Dengan memberikan operator alat untuk mengonfigurasi kebijakan sesuai dengan persyaratan unik mereka, FishOS memastikan kepatuhan dan konsistensi operasional sambil menjaga kepemilikan kebijakan tetap berada di tangan mereka yang paling memahami lingkungan mereka.
Bagaimana komponen FishOS mendukung tujuan sertifikasi yang lebih luas
- FishOS menyertakan Ketersediaan Tinggi (HA) bawaan yang membantu infrastruktur cloud tetap tangguh bahkan di bawah beban. Ini juga mengintegrasikan berbagai komponen canggih yang selanjutnya mendukung perjalanan Anda menuju sertifikasi dan kematangan operasional.
- FishOS Workload Manager secara dinamis menyeimbangkan beban kerja untuk mengurangi konsumsi energi dan meningkatkan pemanfaatan sistem. Mendukung target keberlanjutan dan selaras dengan standar seperti ISO 50001 dan LEED.
- FishOS Upgrader memungkinkan pembaruan OpenStack tanpa gangguan dengan nol waktu henti untuk operasi, memastikan sistem Anda tetap aman, stabil, dan terkini tanpa memengaruhi layanan.
- FishOS Health Monitoring secara proaktif melacak dan menganalisis kesehatan sistem dan memprediksi masalah sebelum memengaruhi kinerja.
FishOS juga menyertakan Ceph, solusi penyimpanan yang sangat skalabel dan Andal. Arsitektur terdistribusinya memastikan ketahanan dan ketersediaan data, penting untuk memenuhi persyaratan sertifikasi terkait pencadangan, pemulihan bencana, dan ketersediaan tinggi.
Contoh dunia nyata: memenuhi persyaratan ISO/IEC 27001 dengan FishOS
The Keluarga ISO/IEC 27000 menawarkan kerangka kerja untuk manajemen keamanan informasi dan merupakan salah satu yang paling relevan untuk pusat data dan penyedia infrastruktur cloud.
ISO/IEC 27001 menentukan persyaratan untuk membangun, mengimplementasikan, dan memelihara ISMS. FishOS mendukung standar ini dengan memberikan operator alat yang diperlukan untuk menegakkan kontrol keamanan, mengelola identitas, dan memantau aktivitas sistem.
Beberapa pelanggan Sardina Systems di seluruh Eropa, Asia, dan Amerika Serikat telah memperoleh sertifikasi ISO 27001 menggunakan FishOS

Salah satu contoh adalah situs Cloud de.NBI di Tübingen, bagian dari Jaringan Jerman untuk Infrastruktur Bioinformatika, yang berhasil mencapai sertifikasi ISO/IEC 27001:2022 menggunakan FishOS. Tim mereka secara independen mengonfigurasi platform untuk memenuhi persyaratan yang diperbarui, mengimplementasikan sistem autentikasi yang aman, kontrol akses fisik, dan lainnya.
Situs bersertifikat penting lainnya di wilayah ini adalah GRASS-MERKUR, penyedia layanan pusat data terkemuka Jerman dengan fasilitas di Hanover, memegang berbagai sertifikasi ISO.
Standar utama lainnya dalam keluarga ISO/IEC 27000 meliputi:
- ISO/IEC 27017 berfokus pada kontrol keamanan informasi khusus cloud untuk lingkungan multi-penyewa.
- ISO/IEC 27031 memberikan panduan untuk kelangsungan bisnis dan perencanaan pemulihan bencana, penting untuk meminimalkan waktu henti dan kehilangan data.
Mengapa FishOS adalah pilihan strategis untuk DC yang didorong sertifikasi
Mencapai sertifikasi lebih dari sekadar tugas kepatuhan, tetapi merupakan sinyal kematangan operasional, kepercayaan pelanggan, dan keunggulan kompetitif.
Baik Anda mendukung klien perusahaan, meluncurkan cloud pribadi yang diatur, atau mengoptimalkan efisiensi energi, FishOS melengkapi pusat data Anda dengan otomatisasi, visibilitas, dan kontrol yang diperlukan untuk memenuhi standar sertifikasi.