


Di era di mana data ditulis ulang, ditimpa, dan terkadang dihapus secara diam-diam, penyimpanan imutabel menarik batas yang tegas: setelah data ditulis, data tetap tidak tersentuh.
Ini bukan hanya fitur teknis—ini adalah jaminan struktural. Penyimpanan imutabel memastikan bahwa berkas, log, cadangan, atau catatan penting tidak dapat diubah atau dihapus, baik oleh malware, kesalahan manusia, atau niat jahat. Ini bukan tentang mencegah akses; ini tentang melindungi kebenaran, memastikan bahwa data tertentu menceritakan kisah yang sama besok seperti hari ini.
Meskipun pasar sering menyoroti solusi seperti Amazon S3 Object Lock untuk imutabilitas tingkat blok, penawaran semacam itu datang dengan biaya tinggi dan potensi keterikatan vendor.
Sebagai alternatif, kami menyajikan solusi sumber terbuka yang hemat biaya yang menyediakan imutabilitas tingkat perusahaan tanpa mengorbankan fleksibilitas.
Pendekatan ini memberdayakan organisasi untuk menerapkan perlindungan data yang aman, patuh, dan hemat anggaran tanpa terikat pada ekosistem berpemilik.
Mengapa penyimpanan imutabel menjadi tidak dapat dinegosiasikan
Dulunya dianggap sebagai fitur khusus untuk bank dan arsiparis, penyimpanan imutabel telah masuk ke arus utama perencanaan infrastruktur. Alasannya sederhana: sifat ancaman digital telah berubah.
Ransomware tidak lagi tentang enkripsi cepat dan serampangan. Penyerang kini bertujuan untuk membongkar sistem pemulihan itu sendiri—mencari cadangan, snapshot, dan arsip untuk memastikan tidak ada yang tersisa untuk dipulihkan. Jika data tidak terkunci, data rentan.
Imutabilitas menggeser keseimbangan. Dengan memberlakukan aturan “tulis sekali, baca berkali-kali”, itu membekukan data penting untuk jangka waktu tertentu, membuatnya kebal terhadap perusakan atau penghapusan, tidak peduli siapa yang masuk. Bahkan dengan hak istimewa yang ditingkatkan, data yang terkunci berada di luar jangkauan penyerang.
Ini bukan teori. Dalam analisis pasca-insiden profil tinggi, penyelidik sering menemukan pola yang sama: cadangan tidak benar-benar imutabel, dan penyerang mengeksploitasi itu untuk mengubah krisis TI menjadi ancaman eksistensial. Tanpa pengamanan ini, cadangan hanyalah berkas lain untuk dienkripsi.
Dalam FishOS Ceph, Object Lock menanamkan imutabilitas ke dalam struktur penyimpanan itu sendiri. Dikombinasikan dengan kontrol operasional yang disiplin, itu membentuk penghalang yang tidak mudah ditembus oleh kampanye ransomware, memastikan bahwa ketika semuanya salah, masih ada salinan yang bersih dan tidak tersentuh untuk dibangun kembali.
Ceph dan penyimpanan imutabel: kontrol sumber terbuka dengan keamanan tingkat perusahaan
Ceph adalah sistem penyimpanan yang dapat diskalakan, sumber terbuka, dan ditentukan perangkat lunak yang dibangun untuk menangani beban kerja data modern di seluruh objek, blok, dan berkas. Melalui RADOS Gateway (RGW) yang kompatibel dengan S3-nya, Ceph membawa dukungan asli untuk Object Lock, memungkinkan organisasi untuk menerapkan perlindungan WORM (Write Once, Read Many) pada tingkat objek.
Fungsionalitas ini sangat penting untuk lingkungan yang sangat patuh seperti keuangan, pemerintahan, layanan hukum, dan perawatan kesehatan. Dikombinasikan dengan pembuatan versi bucket, Object Lock memungkinkan kontrol yang tepat atas retensi objek, menjaga terhadap ransomware, ancaman orang dalam, atau penghapusan yang tidak disengaja.
Kontrol terperinci: mode tata kelola dan kepatuhan
Object Lock Ceph menawarkan dua mode retensi untuk memenuhi kebutuhan regulasi dan operasional yang berbeda.
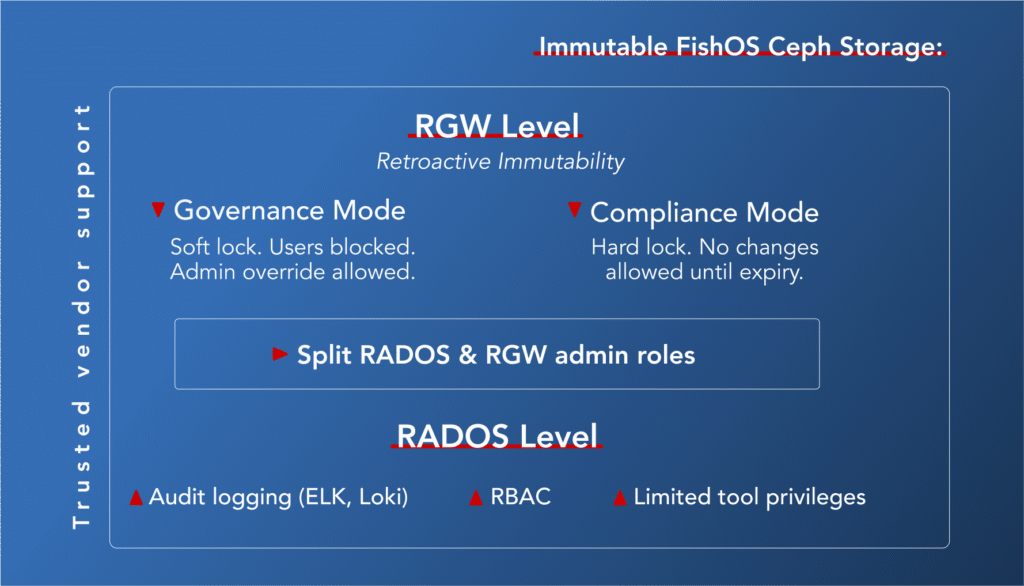
Mode Tata Kelola bertindak sebagai kunci lunak: pengguna standar tidak dapat menghapus atau mengubah data yang dilindungi selama jendela retensi, meskipun administrator dengan izin yang tepat dapat mengesampingkannya. Ini ideal untuk kebijakan internal, data operasional, atau cadangan.
Mode Kepatuhan adalah kunci keras: tidak ada pengguna yang dapat memodifikasi atau menghapus objek sebelum periode retensi yang ditentukan berakhir. Ini adalah mode pilihan untuk pengarsipan hukum dan mandat kepatuhan yang ketat seperti SEC 17a‑4, HIPAA, atau FINRA.
Mode-mode ini ditingkatkan oleh dua lapisan kontrol:
- Periode Retensi: Menetapkan jangka waktu tertentu di mana objek tetap imutabel. Dalam Mode Kepatuhan, itu tidak dapat dipersingkat atau dilewati.
- Penahanan Hukum: Sebuah tanda manual yang mengesampingkan kedaluwarsa dan mempertahankan data tanpa batas waktu, terlepas dari pengaturan retensi. Digunakan selama investigasi hukum atau audit.
Pengembangan Berkelanjutan: Evolusi Object Lock di Ceph
Fitur Object Lock Ceph terus berkembang. Salah satu peningkatan penting adalah dukungan untuk PutObjectLockConfigurationAPI, memungkinkan organisasi untuk mengaktifkan Object Lock pada bucket versi yang sudah ada, bahkan jika awalnya tidak dibuat dengan dukungan kunci.
Apa artinya ini dalam praktik?
- Tidak perlu migrasi bucket – imutabilitas dapat diterapkan secara retroaktif ke bucket yang aktif tanpa gangguan.
- Kesiapan kepatuhan yang ditingkatkan – bisnis dapat dengan cepat beradaptasi dengan persyaratan regulasi baru tanpa perlu merancang ulang infrastruktur.
- Pertahanan ransomware yang lebih kuat – data historis kini dapat dikunci setelah kejadian.
- Dukungan otomatisasi yang lebih baik – kontrol berbasis API mempermudah integrasi penyimpanan imutabel ke dalam pipeline CI/CD dan cadangan.
Melangkah lebih jauh: FishOS Ceph memperkuat imutabilitas
Mengaktifkan Object Lock adalah awal yang kuat, tetapi imutabilitas sejati membutuhkan lebih dari sekadar penegakan tingkat API. Ini menuntut disiplin operasional, kontrol tingkat infrastruktur, dan vendor tepercaya yang mampu menyediakan arsitektur yang aman secara default.
Untuk sepenuhnya melindungi data dari penghapusan, perusakan, atau penyalahgunaan hak istimewa, organisasi harus melampaui antarmuka dan menutup setiap potensi pintu belakang.
Mengunci konsol admin
Ceph sangat kuat, tetapi dengan kekuatan itu datanglah risiko. Admin dapat, jika tidak diawasi, melewati perlindungan menggunakan alat tingkat rendah seperti radosgw-admin atau bahkan langsung memanipulasi kumpulan objek.
Mitigasi dimulai dengan:
- Kontrol akses berbasis peran (RBAC) yang ketat
- Membatasi hak istimewa sudo pada alat dan perintah sensitif
- Memisahkan tanggung jawab admin di seluruh lapisan Ceph yang berbeda (misalnya, CephFS vs. RGW)
- Mengaktifkan pencatatan audit terperinci melalui alat audit bawaan Ceph atau platform eksternal seperti ELK atau Loki
Menjaga Akses RADOS Terbatas
Perlindungan Object Lock hanya berlaku pada lapisan RGW. Dengan akses RADOS langsung, bahkan objek imutabel dapat dihapus secara diam-diam. Inilah mengapa penerapan tingkat produksi harus:
- Batasi akses CLI ke kumpulan RADOS hanya untuk layanan internal yang penting
- Terapkan profil SELinux atau AppArmor untuk membatasi akses tingkat sistem
- Secara fisik dan logis mengisolasi zona RGW—misalnya, memisahkan arsip imutabel dari bucket tujuan umum menggunakan Ceph Multisite atau pemisahan zona
Pilih vendor yang menganggap serius keamanan
Imutabilitas tidak berakhir dengan perangkat lunak — itu tergantung pada siapa di balik penerapan. Bahkan dengan mesin yang kuat seperti Ceph, cara vendor mengemas, memelihara, dan mendukung lingkungan Anda membuat perbedaan yang nyata.
Cari mitra dengan:
- Sebuah rekam jejak yang terbukti dalam penyimpanan perusahaan
- Praktik keamanan yang transparan dan terdokumentasi dengan baik
- Minimal atau tidak ada riwayat insiden ransomware
- Komitmen terhadap default yang aman dan jalur peningkatan yang diaudit
Ketika cadangan Anda, data keuangan, atau catatan hukum dipertaruhkan, memilih vendor tepercaya bukan hanya keputusan teknis — itu adalah keputusan strategis.