


In einer Ära, in der Daten neu geschrieben, überschrieben und manchmal stillschweigend gelöscht werden, zieht unveränderlicher Speicher eine klare Grenze: Sobald Daten geschrieben sind, bleiben sie unberührt.
Dies ist nicht nur eine technische Funktion – es ist eine strukturelle Garantie. Unveränderlicher Speicher stellt sicher, dass Dateien, Protokolle, Backups oder kritische Aufzeichnungen nicht verändert oder gelöscht werden können, sei es durch Malware, menschliches Versagen oder böswillige Absicht. Es geht nicht darum, den Zugriff zu verhindern; es geht darum, die Wahrheit zu schützen und sicherzustellen, dass bestimmte Daten morgen dieselbe Geschichte erzählen wie heute.
Während der Markt oft Lösungen wie Amazon S3 Object Lock für Block-Level-Unveränderlichkeit hervorhebt, sind solche Angebote mit hohen Kosten und potenzieller Herstellerbindung verbunden.
Als Alternative präsentieren wir eine Open-Source- und kosteneffiziente Lösung, die Unveränderlichkeit auf Unternehmensniveau bietet, ohne die Flexibilität zu beeinträchtigen.
Dieser Ansatz ermöglicht es Organisationen, sicheren, konformen und budgetfreundlichen Datenschutz zu implementieren, ohne an proprietäre Ökosysteme gebunden zu sein.
Warum unveränderlicher Speicher unverzichtbar wird
Einst als Spezialfunktion für Banken und Archivare angesehen, ist unveränderlicher Speicher in den Mainstream der Infrastrukturplanung vorgedrungen. Der Grund ist einfach: Die Natur digitaler Bedrohungen hat sich geändert.
Bei Ransomware geht es nicht mehr nur um schnelle Verschlüsselung und Entwendung. Angreifer zielen nun darauf ab, Wiederherstellungssysteme selbst zu demontieren – sie suchen nach Backups, Snapshots und Archiven, um sicherzustellen, dass nichts mehr wiederhergestellt werden kann. Wenn die Daten nicht gesperrt sind, sind sie anfällig.
Unveränderlichkeit verschiebt das Gleichgewicht. Indem es „einmal schreiben, oft lesen“-Regeln durchsetzt, friert es kritische Daten für einen festgelegten Zeitraum ein und macht sie immun gegen Manipulation oder Löschung, egal wer Zugriff erhält. Selbst mit erhöhten Berechtigungen bleiben die gesperrten Daten außerhalb der Reichweite eines Angreifers.
Das ist keine Theorie. Bei Post-Mortem-Analysen hochkarätiger Vorfälle finden Ermittler oft dasselbe Muster: Backups waren nicht wirklich unveränderlich, und Angreifer nutzten dies aus, um eine IT-Krise in eine existenzielle Bedrohung zu verwandeln. Ohne diese Schutzmaßnahme ist ein Backup nur eine weitere zu verschlüssende Datei.
In FishOS Ceph integriert Object Lock die Unveränderlichkeit direkt in die Speicherinfrastruktur. In Kombination mit disziplinierten Betriebskontrollen bildet es eine Barriere, die Ransomware-Kampagnen nicht leicht durchbrechen können, und stellt sicher, dass, wenn alles andere schiefgeht, immer noch eine saubere, unantastbare Kopie zum Wiederaufbau vorhanden ist.
Ceph und unveränderlicher Speicher: Open-Source-Kontrolle mit Sicherheit auf Unternehmensniveau
Ceph ist ein skalierbares, quelloffenes, softwaredefiniertes Speichersystem, das für die Bewältigung moderner Datenlasten über Objekt-, Block- und Dateispeicher hinweg entwickelt wurde. Über sein S3-kompatibles RADOS Gateway (RGW) bietet Ceph native Unterstützung für Object Lock, wodurch Organisationen WORM (Write Once, Read Many)-Schutz auf Objektebene implementieren können.
Diese Funktionalität ist besonders kritisch für compliance-intensive Umgebungen wie Finanzen, Regierung, Rechtsdienstleistungen und Gesundheitswesen. In Kombination mit Bucket-Versionierung ermöglicht Object Lock eine präzise Kontrolle über die Objekt-Aufbewahrung und schützt vor Ransomware, Insider-Bedrohungen oder versehentlichem Löschen.
Feingranulare Kontrolle: Governance- und Compliance-Modi
Ceph Object Lock bietet zwei Aufbewahrungsmodi, um unterschiedlichen regulatorischen und operativen Anforderungen gerecht zu werden.
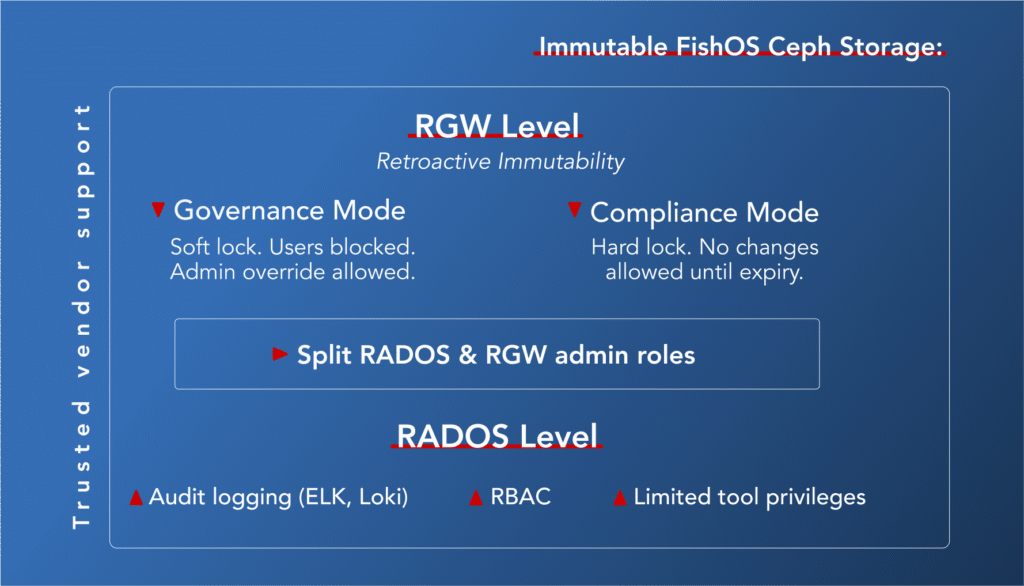
Governance-Modus fungiert als Soft-Lock: Standardbenutzer können geschützte Daten während des Aufbewahrungszeitraums nicht löschen oder ändern, Administratoren mit den entsprechenden Berechtigungen können dies jedoch außer Kraft setzen. Er ist ideal für interne Richtlinien, Betriebsdaten oder Backups.
Compliance-Modus ist ein Hard-Lock: Kein Benutzer kann das Objekt ändern oder löschen, bevor der definierte Aufbewahrungszeitraum abläuft. Er ist der bevorzugte Modus für die rechtliche Archivierung und strenge Compliance-Vorschriften wie SEC 17a‑4, HIPAA oder FINRA.
Diese Modi werden durch zwei Steuerungsebenen erweitert:
- Aufbewahrungszeitraum: Legt einen bestimmten Zeitraum fest, in dem ein Objekt unveränderlich bleibt. Im Compliance-Modus kann er nicht verkürzt oder umgangen werden.
- Rechtliche Sperre (Legal Hold): Ein manuelles Flag, das das Ablaufen außer Kraft setzt und Daten auf unbestimmte Zeit beibehält, unabhängig von den Aufbewahrungseinstellungen. Wird bei rechtlichen Ermittlungen oder Audits verwendet.
Kontinuierliche Entwicklung: Weiterentwicklung von Object Lock in Ceph
Die Object Lock-Funktionen von Ceph entwickeln sich ständig weiter. Eine bemerkenswerte Verbesserung ist die Unterstützung der PutObjectLockConfigurationAPI, die es Organisationen ermöglicht, Object Lock für bestehende versionierte Buckets zu aktivieren, selbst wenn diese ursprünglich nicht mit Lock-Unterstützung erstellt wurden.
Was bedeutet das in der Praxis?
- Keine Bucket-Migration erforderlich – Unveränderlichkeit kann rückwirkend auf aktive Buckets angewendet werden, ohne Unterbrechung.
- Verbesserte Compliance-Bereitschaft – Unternehmen können sich schnell an neue regulatorische Anforderungen anpassen, ohne die Infrastruktur neu gestalten zu müssen.
- Stärkere Ransomware-Abwehr – historische Daten können nun nachträglich gesperrt werden.
- Bessere Automatisierungsunterstützung – API-gesteuerte Kontrolle erleichtert die Integration von unveränderlichem Speicher in CI/CD- und Backup-Pipelines.
Darüber hinaus: FishOS Ceph verstärkt die Unveränderlichkeit
Das Aktivieren von Object Lock ist ein guter Anfang, aber echte Unveränderlichkeit erfordert mehr als nur API-Level-Durchsetzung. Es erfordert operative Disziplin, Kontrollen auf Infrastrukturebene und einen vertrauenswürdigen Anbieter, der in der Lage ist, „Secure-by-Default“-Architekturen zu liefern.
Um Daten vollständig vor Löschung, Manipulation oder Missbrauch von Berechtigungen zu schützen, müssen Organisationen über die Schnittstelle hinausgehen und jede potenzielle Hintertür schließen.
Absicherung der Admin-Konsole
Ceph ist unglaublich leistungsfähig, aber mit dieser Leistung geht auch ein Risiko einher. Administratoren können, wenn sie unbeaufsichtigt bleiben, Schutzmaßnahmen mit Low-Level-Tools wie radosgw-admin umgehen oder sogar Objekt-Pools direkt manipulieren.
Die Minderung beginnt mit:
- Strenge rollenbasierte Zugriffskontrolle (RBAC)
- Einschränkung der Sudo-Berechtigungen für sensible Tools und Befehle
- Trennung der Administrator-Verantwortlichkeiten über verschiedene Ceph-Ebenen hinweg (z. B. CephFS vs. RGW)
- Aktivierung detaillierter Audit-Protokollierung über die integrierten Audit-Tools von Ceph oder externe Plattformen wie ELK oder Loki
RADOS-Zugriff unzugänglich halten
Object Lock-Schutzmaßnahmen gelten nur auf der RGW-Ebene. Bei direktem RADOS-Zugriff können selbst unveränderliche Objekte stillschweigend gelöscht werden. Deshalb müssen produktionsreife Bereitstellungen:
- CLI-Zugriff auf RADOS-Pools auf wesentliche interne Dienste beschränken
- SELinux- oder AppArmor-Profile anwenden, um den Systemzugriff zu begrenzen
- Physisch und logisch RGW-Zonen isolieren – zum Beispiel durch Trennung unveränderlicher Archive von Allzweck-Buckets mittels Ceph Multisite oder Zonentrennung
Wählen Sie Anbieter, die Sicherheit ernst nehmen
Unveränderlichkeit endet nicht mit der Software – sie hängt davon ab, wer hinter der Bereitstellung steht. Selbst mit einer robusten Engine wie Ceph macht die Art und Weise, wie ein Anbieter Ihre Umgebung verpackt, wartet und unterstützt, einen echten Unterschied.
Suchen Sie nach Partnern mit:
- Einer nachweislichen Erfolgsbilanz im Bereich Unternehmensspeicher
- Transparente, gut dokumentierte Sicherheitspraktiken
- Minimale oder keine Historie von Ransomware-Vorfällen
- Engagement für sichere Standardeinstellungen und geprüfte Upgrade-Pfade
Wenn Ihre Backups, Finanzdaten oder rechtlichen Aufzeichnungen auf dem Spiel stehen, ist die Wahl eines vertrauenswürdigen Anbieters nicht nur eine technische, sondern eine strategische Entscheidung.