


En una era en la que los datos se reescriben, se sobrescriben y, a veces, se borran silenciosamente, el almacenamiento inmutable establece un límite estricto: una vez que se escriben los datos, permanecen intactos.
No se trata solo de una característica técnica, sino de una garantía estructural. El almacenamiento inmutable garantiza que los archivos, registros, copias de seguridad o registros críticos no puedan ser alterados o eliminados, ya sea por malware, error humano o intención maliciosa. No se trata de impedir el acceso, sino de proteger la verdad, garantizando que determinados datos cuenten la misma historia mañana que hoy.
Si bien el mercado a menudo destaca soluciones como Amazon S3 Object Lock para la inmutabilidad a nivel de bloque, tales ofertas conllevan altos costes y una posible dependencia del proveedor.
Como alternativa, presentamos una solución de código abierto y rentable que ofrece inmutabilidad de nivel empresarial sin comprometer la flexibilidad.
Este enfoque permite a las organizaciones implementar una protección de datos segura, compatible y económica sin estar vinculadas a ecosistemas propietarios.
¿Por qué el almacenamiento inmutable se está volviendo imprescindible?
Considerado en su día como una característica especializada para bancos y archiveros, el almacenamiento inmutable ha pasado a formar parte de la planificación de infraestructuras. La razón es sencilla: la naturaleza de las amenazas digitales ha cambiado.
El ransomware ya no se trata de un cifrado rápido de robar y huir. Los atacantes ahora pretenden desmantelar los propios sistemas de recuperación, buscando copias de seguridad, instantáneas y archivos para asegurarse de que no quede nada que restaurar. Si los datos no están bloqueados, son vulnerables.
La inmutabilidad cambia el equilibrio. Al aplicar las reglas de “escritura única, lectura múltiple”, congela los datos críticos durante un período determinado, haciéndolos inmunes a la manipulación o eliminación, sin importar quién entre. Incluso con privilegios elevados, los datos bloqueados quedan fuera del alcance de un atacante.
Esto no es teoría. En los análisis post mortem de incidentes de alto perfil, los investigadores a menudo encuentran el mismo patrón: las copias de seguridad no eran realmente inmutables, y los atacantes lo aprovecharon para convertir una crisis de TI en una amenaza existencial. Sin esta salvaguarda, una copia de seguridad es solo otro archivo para cifrar.
En FishOS Ceph, Object Lock integra la inmutabilidad en la propia estructura de almacenamiento. Combinado con controles operativos disciplinados, forma una barrera que las campañas de ransomware no pueden traspasar fácilmente, lo que garantiza que, cuando todo lo demás falla, todavía haya una copia limpia e intocable desde la que reconstruir.
Ceph y almacenamiento inmutable: control de código abierto con seguridad de nivel empresarial
Ceph es un sistema de almacenamiento escalable, de código abierto y definido por software, creado para gestionar las cargas de trabajo de datos modernas en objetos, bloques y archivos. A través de su RADOS Gateway (RGW) compatible con S3, Ceph ofrece soporte nativo para Object Lock, lo que permite a las organizaciones implementar la protección WORM (Write Once, Read Many) a nivel de objeto.
Esta funcionalidad es especialmente crítica para entornos con gran carga de cumplimiento normativo, como las finanzas, la administración pública, los servicios jurídicos y la atención sanitaria. Combinado con el versionado de buckets, Object Lock permite un control preciso sobre la retención de objetos, protegiendo contra el ransomware, las amenazas internas o la eliminación accidental.
Control granular: modos de gobernanza y cumplimiento
Object Lock de Ceph ofrece dos modos de retención para adaptarse a diferentes necesidades operativas y normativas.
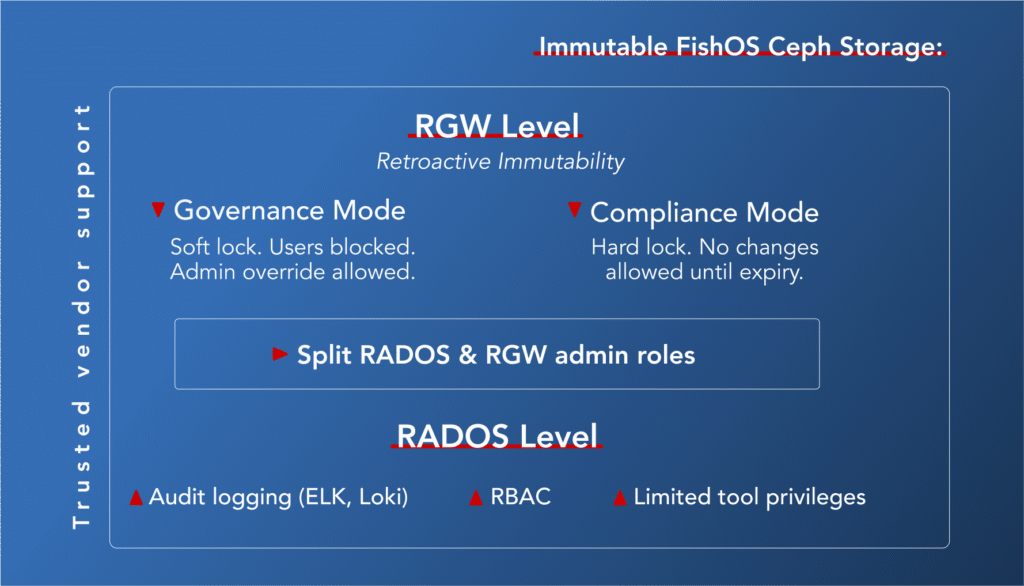
El modo de gobernanza actúa como un bloqueo suave: los usuarios estándar no pueden eliminar ni alterar los datos protegidos durante el período de retención, aunque los administradores con los permisos adecuados pueden anularlo. Es ideal para políticas internas, datos operativos o copias de seguridad.
El modo de cumplimiento es un bloqueo duro: ningún usuario puede modificar o eliminar el objeto antes de que expire el período de retención definido. Es el modo elegido para el archivo legal y los mandatos de cumplimiento estrictos, como SEC 17a-4, HIPAA o FINRA.
Estos modos se mejoran con dos capas de control:
- Período de retención: establece un período de tiempo específico durante el cual un objeto permanece inmutable. En el modo de cumplimiento, no se puede acortar ni omitir.
- Retención legal: una marca manual que anula la caducidad y conserva los datos indefinidamente, independientemente de la configuración de retención. Se utiliza durante investigaciones legales o auditorías.
Desarrollo continuo: evolución de Object Lock en Ceph
Las características de Object Lock de Ceph siguen madurando. Una mejora notable es la compatibilidad con la PutObjectLockConfigurationAPI, que permite a las organizaciones habilitar Object Lock en buckets versionados existentes, incluso si no se crearon originalmente con soporte de bloqueo.
¿Qué significa esto en la práctica?
- No es necesario migrar el bucket: la inmutabilidad se puede aplicar retroactivamente a los buckets activos sin interrupción.
- Mejora de la preparación para el cumplimiento: las empresas pueden adaptarse rápidamente a los nuevos requisitos normativos sin reestructurar la infraestructura.
- Mayor defensa contra el ransomware: los datos históricos ahora se pueden bloquear a posteriori.
- Mejor soporte de automatización: el control basado en API facilita la integración del almacenamiento inmutable en las canalizaciones de CI/CD y copia de seguridad.
Yendo más allá: FishOS Ceph refuerza la inmutabilidad
Activar Object Lock es un buen comienzo, pero la verdadera inmutabilidad requiere algo más que la aplicación a nivel de API. Exige disciplina operativa, controles a nivel de infraestructura y un proveedor de confianza capaz de ofrecer arquitecturas seguras por defecto.
Para proteger completamente los datos de la eliminación, la manipulación o el uso indebido de privilegios, las organizaciones deben ir más allá de la interfaz y cerrar todas las posibles puertas traseras.
Bloquear la consola de administración
Ceph es increíblemente potente, pero con ese poder viene el riesgo. Los administradores pueden, si no se controlan, eludir las protecciones utilizando herramientas de bajo nivel como radosgw-admin o incluso manipular directamente los grupos de objetos.
La mitigación comienza con:
- Control de acceso estricto basado en roles (RBAC)
- Limitar los privilegios sudo en herramientas y comandos confidenciales
- Separar las responsabilidades de administración en diferentes capas de Ceph (por ejemplo, CephFS vs. RGW)
- Habilitar el registro de auditoría detallado a través de las herramientas de auditoría integradas de Ceph o plataformas externas como ELK o Loki
Mantener el acceso a RADOS fuera de los límites
Las protecciones de Object Lock solo se aplican en la capa RGW. Con el acceso directo a RADOS, incluso los objetos inmutables se pueden eliminar silenciosamente. Esta es la razón por la que las implementaciones de nivel de producción deben:
- Restringir el acceso CLI a los grupos RADOS solo a los servicios internos esenciales
- Aplicar perfiles SELinux o AppArmor para limitar el acceso a nivel de sistema
- Aislar física y lógicamente las zonas RGW, por ejemplo, separando los archivos inmutables de los buckets de uso general utilizando Ceph Multisite o la separación de zonas
Elija proveedores que se tomen en serio la seguridad
La inmutabilidad no termina con el software, sino que depende de quién está detrás de la implementación. Incluso con un motor robusto como Ceph, la forma en que un proveedor empaqueta, mantiene y da soporte a su entorno marca una gran diferencia.
Busque socios con:
- Un historial probado en almacenamiento empresarial
- Prácticas de seguridad transparentes y bien documentadas
- Mínimo o ningún historial de incidentes de ransomware
- Compromiso con los valores predeterminados seguros y las rutas de actualización auditadas
Cuando sus copias de seguridad, datos financieros o registros legales están en juego, elegir un proveedor de confianza no es solo una decisión técnica, sino estratégica.