


Numa era em que os dados são reescritos, sobrescritos e, por vezes, silenciosamente apagados, o armazenamento imutável traça uma linha rígida: uma vez que os dados são escritos, permanecem intocados.
Isto não é apenas uma funcionalidade técnica—é uma garantia estrutural. O armazenamento imutável assegura que ficheiros, registos, cópias de segurança ou registos críticos não podem ser alterados ou apagados, seja por malware, erro humano ou intenção maliciosa. Não se trata de impedir o acesso; trata-se de proteger a verdade, garantindo que certos dados contam a mesma história amanhã como hoje.
Embora o mercado frequentemente destaque soluções como o Amazon S3 Object Lock para imutabilidade a nível de bloco, tais ofertas vêm com custos elevados e potencial dependência de fornecedor.
Como alternativa, apresentamos uma solução de código aberto, económica, que oferece imutabilidade de nível empresarial sem comprometer a flexibilidade.
Esta abordagem capacita as organizações a implementar proteção de dados segura, em conformidade e consciente do orçamento sem estarem presas a ecossistemas proprietários.
Por que o armazenamento imutável está a tornar-se inegociável
Antes visto como uma funcionalidade especializada para bancos e arquivistas, o armazenamento imutável entrou no mainstream do planeamento de infraestruturas. A razão é simples: a natureza das ameaças digitais mudou.
O ransomware já não se trata de uma rápida encriptação de ataque e fuga. Os atacantes agora visam desmantelar os próprios sistemas de recuperação—procurando cópias de segurança, instantâneos e arquivos para garantir que não resta nada para restaurar. Se os dados não estiverem bloqueados, estão vulneráveis.
A imutabilidade altera o equilíbrio. Ao impor regras de “escrever uma vez, ler muitas”, congela dados críticos por um período definido, tornando-os imunes a adulterações ou eliminação, independentemente de quem aceda. Mesmo com privilégios elevados, os dados bloqueados ficam fora do alcance de um atacante.
Isto não é teoria. Em análises pós-incidente de casos de alto perfil, os investigadores frequentemente encontram o mesmo padrão: as cópias de segurança não eram verdadeiramente imutáveis, e os atacantes exploraram isso para transformar uma crise de TI numa ameaça existencial. Sem esta salvaguarda, uma cópia de segurança é apenas mais um ficheiro para encriptar.
No FishOS Ceph, o Object Lock incorpora a imutabilidade no próprio tecido de armazenamento. Combinado com controlos operacionais disciplinados, forma uma barreira que as campanhas de ransomware não conseguem facilmente ultrapassar, garantindo que, quando tudo o resto falha, ainda há uma cópia limpa e intocável para reconstruir.
Ceph e armazenamento imutável: controlo de código aberto com segurança de nível empresarial
O Ceph é um sistema de armazenamento definido por software, escalável e de código aberto, construído para lidar com cargas de trabalho de dados modernas em objetos, blocos e ficheiros. Através do seu RADOS Gateway (RGW) compatível com S3, o Ceph oferece suporte nativo para Object Lock, permitindo que as organizações implementem proteção WORM (Write Once, Read Many) a nível de objeto.
Esta funcionalidade é especialmente crítica para ambientes com forte regulamentação, como finanças, governo, serviços jurídicos e saúde. Combinado com versionamento de baldes, o Object Lock permite controlo preciso sobre a retenção de objetos, protegendo contra ransomware, ameaças internas ou eliminação acidental.
Controlo detalhado: modos de governação e conformidade
O Object Lock do Ceph oferece dois modos de retenção para corresponder a diferentes necessidades regulamentares e operacionais.
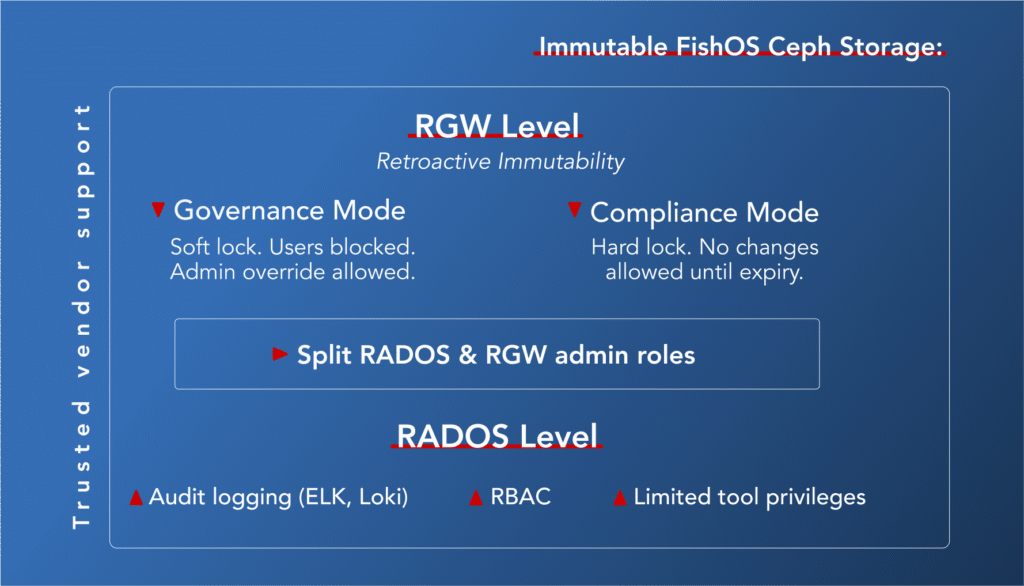
Modo de Governação atua como um bloqueio suave: os utilizadores padrão não podem eliminar ou alterar dados protegidos durante a janela de retenção, embora os administradores com as permissões corretas possam anulá-lo. É ideal para políticas internas, dados operacionais ou cópias de segurança.
Modo de Conformidade é um bloqueio rígido: nenhum utilizador pode modificar ou eliminar o objeto antes que o período de retenção definido expire. É o modo de escolha para arquivamento legal e mandatos de conformidade rigorosos, como SEC 17a‑4, HIPAA ou FINRA.
Estes modos são melhorados por duas camadas de controlo:
- Período de Retenção: Define um período específico durante o qual um objeto permanece imutável. No Modo de Conformidade, não pode ser encurtado ou contornado.
- Retenção Legal: Uma marca manual que anula a expiração e retém dados indefinidamente, independentemente das definições de retenção. Usado durante investigações legais ou auditorias.
Desenvolvimento Contínuo: Evolução do Object Lock no Ceph
As funcionalidades do Object Lock do Ceph continuam a amadurecer. Uma melhoria notável é o suporte para a PutObjectLockConfigurationAPI, permitindo que as organizações ativem o Object Lock em baldes versionados existentes, mesmo que não tenham sido originalmente criados com suporte de bloqueio.
O que isso significa na prática?
- Não há necessidade de migração de baldes – a imutabilidade pode ser aplicada retroativamente a baldes ativos sem interrupção.
- Melhor prontidão para conformidade – as empresas podem rapidamente adaptar-se a novos requisitos regulamentares sem reestruturar a infraestrutura.
- Defesa mais forte contra ransomware – dados históricos podem agora ser bloqueados após o facto.
- Melhor suporte à automação – o controlo orientado por API facilita a integração do armazenamento imutável em pipelines de CI/CD e cópias de segurança.
Avançando: o FishOS Ceph reforça a imutabilidade
Ativar o Object Lock é um bom começo, mas a verdadeira imutabilidade requer mais do que apenas aplicação a nível de API. Exige disciplina operacional, controlos a nível de infraestrutura e um fornecedor de confiança capaz de fornecer arquiteturas seguras por padrão.
Para proteger totalmente os dados de eliminação, adulteração ou uso indevido de privilégios, as organizações devem ir além da interface e fechar todas as possíveis portas traseiras.
Bloqueando o console de administração
O Ceph é incrivelmente poderoso, mas com esse poder vem o risco. Os administradores podem, se não forem controlados, contornar as proteções usando ferramentas de baixo nível como radosgw-admin ou até mesmo manipular diretamente os pools de objetos.
A mitigação começa com:
- Controlo de acesso rigoroso baseado em funções (RBAC)
- Limitar privilégios de sudo em ferramentas e comandos sensíveis
- Separar responsabilidades de administração em diferentes camadas do Ceph (por exemplo, CephFS vs. RGW)
- Ativar registo de auditoria detalhado através das ferramentas de auditoria integradas do Ceph ou plataformas externas como ELK ou Loki
Manter o Acesso RADOS Fora dos Limites
As proteções do Object Lock aplicam-se apenas na camada RGW. Com acesso direto ao RADOS, mesmo objetos imutáveis podem ser silenciosamente eliminados. É por isso que implantações de nível de produção devem:
- Restringir o acesso CLI aos pools RADOS apenas aos serviços internos essenciais
- Aplicar perfis SELinux ou AppArmor para limitar o acesso a nível de sistema
- Isolar fisicamente e logicamente as zonas RGW—por exemplo, separando arquivos imutáveis de baldes de uso geral usando Ceph Multisite ou separação de zonas
Escolha fornecedores que levem a segurança a sério
A imutabilidade não termina com o software — depende de quem está por trás da implementação. Mesmo com um motor robusto como o Ceph, a forma como um fornecedor embala, mantém e suporta o seu ambiente faz uma diferença real.
Procure parceiros com:
- Um histórico comprovado em armazenamento empresarial
- Práticas de segurança transparentes e bem documentadas
- Histórico mínimo ou sem incidentes de ransomware
- Compromisso com padrões seguros e caminhos de atualização auditados
Quando as suas cópias de segurança, dados financeiros ou registos legais estão em jogo, escolher um fornecedor de confiança não é apenas uma decisão técnica — é uma decisão estratégica.