


在数据不断被重写、覆盖,有时甚至被悄悄删除的时代,不可变存储划定了一条严格的界限:一旦数据写入,就保持不变。
这不仅仅是一个技术特性—这是一个结构性保证。不可变存储确保文件、日志、备份或关键记录不会被恶意软件、人为错误或恶意意图所更改或删除。这不是关于阻止访问,而是关于保护真实性,确保某些数据今天讲述的故事与明天完全一致。
虽然市场经常强调像Amazon S3对象锁这样的块级不可变性解决方案,但这些产品往往成本高昂且可能导致供应商锁定。
作为替代方案,我们提供一个开源、成本效益高的解决方案,可提供企业级不可变性,同时不影响灵活性。
这种方法使组织能够实施安全、合规且符合预算的数据保护,而无需受限于专有生态系统。
为什么不可变存储变得不可或缺
不可变存储曾经被视为银行和档案管理员的专业功能,现在已成为基础设施规划的主流。原因很简单:数字威胁的性质已经改变。
勒索软件不再只是快速的加密攻击。攻击者现在的目标是瓦解恢复系统本身—寻找备份、快照和存档,确保没有任何可恢复的内容。如果数据没有锁定,就容易受到攻击。
不可变性改变了这种平衡。通过执行 “一次写入,多次读取” 规则,它在设定的时期内冻结关键数据,使其免受篡改或删除,无论谁获得了访问权限。即使拥有提升的权限,锁定的数据也在攻击者的触及范围之外。
这不是理论。在高调事件的事后分析中,调查人员经常发现相同的模式:备份并非真正不可变,攻击者利用这一点将IT危机转变为生存威胁。没有这种保护,备份只是另一个待加密的文件。
在FishOS Ceph中,对象锁将不可变性融入存储结构本身。结合严格的操作控制,它形成了勒索软件攻击难以突破的屏障,确保即使其他一切出错,仍有一个干净、不可触及的副本可用于重建。
Ceph和不可变存储:具有企业级安全性的开源控制
Ceph是一个可扩展的、开源的、软件定义的存储系统,旨在处理对象、块和文件的现代数据工作负载。通过其S3兼容的RADOS网关(RGW),Ceph为对象锁提供原生支持,允许组织在对象级别实施WORM(一次写入,多次读取)保护。
这一功能对于金融、政府、法律服务和医疗保健等合规要求严格的环境尤为重要。结合存储桶版本控制,对象锁允许精确控制对象保留,防止勒索软件、内部威胁或意外删除。
精细控制:治理和合规模式
Ceph的对象锁提供两种保留模式,以满足不同的监管和操作需求。
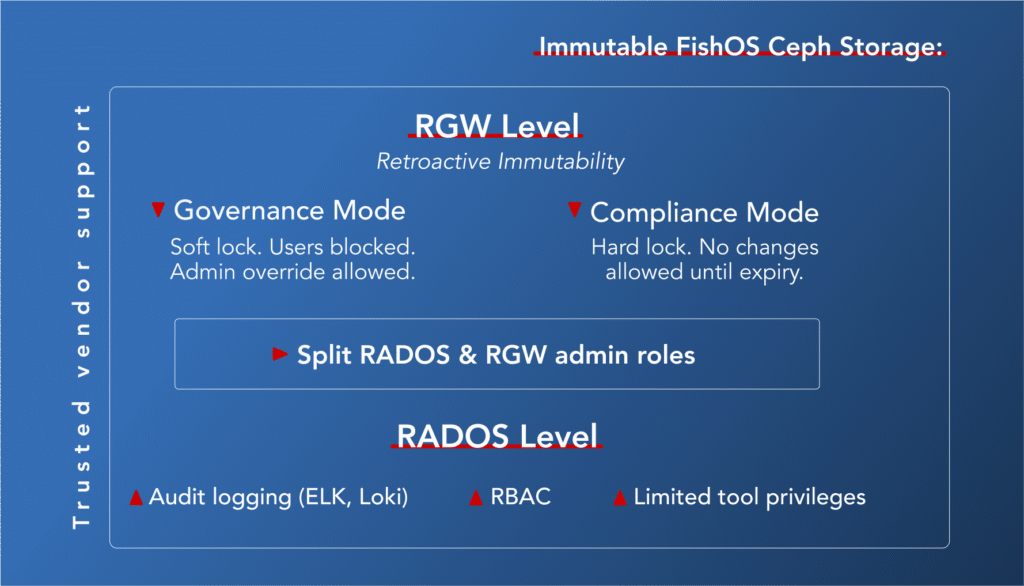
治理模式作为软锁定:标准用户在保留期内无法删除或更改受保护的数据,但具有适当权限的管理员可以覆盖它。这适用于内部政策、操作数据或备份。
合规模式是硬锁定:在定义的保留期到期之前,任何用户都无法修改或删除对象。这是法律存档和严格合规要求(如SEC 17a-4、HIPAA或FINRA)的首选模式。
这些模式通过两个控制层得到增强:
- 保留期:设置对象保持不可变的特定时间段。在合规模式下,不能缩短或绕过。
- 法律保留:一个手动标志,可覆盖到期时间并无限期保留数据,无论保留设置如何。用于法律调查或审计。
持续发展:Ceph中对象锁的演进
Ceph的对象锁功能持续成熟。一个显著的增强是对PutObjectLockConfigurationAPI的支持,允许组织在现有版本控制存储桶上启用对象锁,即使它们最初创建时没有锁定支持。
这在实践中意味着什么?
- 无需存储桶迁移 – 可以在不中断的情况下对活动存储桶追溯应用不可变性。
- 提高合规准备 – 企业可以快速适应新的监管要求,无需重新设计基础设施。
- 更强的勒索软件防御 – 现在可以事后锁定历史数据。
- 更好的自动化支持 – API驱动的控制使得将不可变存储集成到CI/CD和备份流程中更容易。
更进一步:FishOS Ceph强化不可变性
启用对象锁是一个很好的开始,但真正的不可变性需要的不仅仅是API级别的执行。它需要操作纪律、基础设施级别的控制,以及能够提供安全默认架构的可信供应商。
为了完全保护数据免受删除、篡改或权限滥用,组织必须超越接口并关闭每个潜在的后门。
锁定管理控制台
Ceph功能非常强大,但这种力量也带来风险。如果不加以控制,管理员可以使用低级工具如radosgw-admin绕过保护,甚至直接操作对象池。
缓解措施从以下开始:
- 严格的基于角色的访问控制(RBAC)
- 限制敏感工具和命令的sudo权限
- 在不同Ceph层之间分离管理职责(例如,CephFS与RGW)
- 通过Ceph的内置审计工具或外部平台如ELK或Loki启用详细审计日志
保持RADOS访问受限
对象锁保护仅适用于RGW层。通过直接RADOS访问,即使是不可变对象也可以被悄悄删除。这就是为什么生产级部署必须:
- 将RADOS池的CLI访问权限仅限于必要的内部服务
- 应用SELinux或AppArmor配置文件以限制系统级访问
- 物理和逻辑上隔离RGW区域—例如,使用Ceph多站点或区域分离将不可变存档与通用存储桶分开
选择认真对待安全的供应商
不可变性不仅仅在于软件 — 它取决于部署背后的团队。即使使用像Ceph这样强大的引擎,供应商如何打包、维护和支持您的环境也会产生实质性的差异。
寻找具备以下特点的合作伙伴:
- 在企业存储领域有良好的记录
- 透明、文档完善的安全实践
- 没有或极少勒索软件事件历史
- 致力于安全默认设置和经过审核的升级路径
当您的备份、财务数据或法律记录处于风险之中时,选择可信赖的供应商不仅是技术决策—更是战略决策。