


في عصر تُعاد فيه كتابة البيانات وتُكتب فوقها وأحيانًا تُمحى بهدوء، يضع التخزين غير القابل للتغيير حدًا صارمًا: بمجرد كتابة البيانات، تبقى دون تغيير.
هذا ليس مجرد ميزة تقنية – إنه ضمان هيكلي. يضمن التخزين غير القابل للتغيير أن الملفات أو السجلات أو النسخ الاحتياطية أو السجلات الحرجة لا يمكن تغييرها أو حذفها، سواء كان ذلك بسبب البرامج الضارة أو الخطأ البشري أو النية الخبيثة. الأمر لا يتعلق بمنع الوصول؛ بل يتعلق بحماية الحقيقة، وضمان أن البيانات المعينة تروي نفس القصة غدًا كما تفعل اليوم.
بينما يبرز السوق غالبًا حلولًا مثل Amazon S3 Object Lock للثبات على مستوى الكتل، تأتي هذه العروض بتكاليف عالية واحتكار محتمل للبائع.
كبديل، نقدم حلاً مفتوح المصدر وفعال من حيث التكلفة يوفر ثباتًا بمستوى مؤسسي دون المساس بالمرونة.
يُمكّن هذا النهج المؤسسات من تنفيذ حماية بيانات آمنة ومتوافقة وواعية بالميزانية دون أن تكون مرتبطة بأنظمة بيئية ملكية.
لماذا أصبح التخزين غير القابل للتغيير أمرًا لا غنى عنه
كان يُنظر إلى التخزين غير القابل للتغيير في السابق كميزة متخصصة للبنوك والأرشيفيين، لكنه انتقل إلى التيار الرئيسي لتخطيط البنية التحتية. السبب بسيط: طبيعة التهديدات الرقمية قد تغيرت.
لم تعد برامج الفدية تتعلق بالتشفير السريع والنهب. يهدف المهاجمون الآن إلى تفكيك أنظمة الاسترداد نفسها – بحثًا عن النسخ الاحتياطية واللقطات والأرشيفات لضمان عدم بقاء شيء لاستعادته. إذا لم تكن البيانات مؤمنة، فهي عرضة للخطر.
يغير الثبات التوازن. من خلال فرض قواعد ”الكتابة مرة واحدة، القراءة عدة مرات“، يجمد البيانات الحرجة لفترة محددة، مما يجعلها محصنة ضد العبث أو الحذف، بغض النظر عمن يدخل. حتى مع الامتيازات المرتفعة، تبقى البيانات المؤمنة خارج متناول المهاجم.
هذا ليس مجرد نظرية. في تقارير ما بعد الحوادث البارزة، غالبًا ما يجد المحققون نفس النمط: لم تكن النسخ الاحتياطية غير قابلة للتغيير حقًا، واستغل المهاجمون ذلك لتحويل أزمة تكنولوجيا المعلومات إلى تهديد وجودي. بدون هذا الضمان، تصبح النسخة الاحتياطية مجرد ملف آخر للتشفير.
في FishOS Ceph، يدمج Object Lock الثبات في نسيج التخزين نفسه. مع الضوابط التشغيلية المنضبطة، يشكل حاجزًا لا يمكن لحملات برامج الفدية اختراقه بسهولة، مما يضمن أنه عندما تسوء الأمور، لا يزال هناك نسخة نظيفة وغير قابلة للمس لإعادة البناء منها.
Ceph والتخزين غير القابل للتغيير: التحكم مفتوح المصدر مع أمان بمستوى مؤسسي
Ceph هو نظام تخزين قابل للتوسع ومفتوح المصدر ومحدد بالبرمجيات مصمم للتعامل مع أعباء العمل الحديثة عبر الكائنات والكتل والملفات. من خلال بوابة RADOS (RGW) المتوافقة مع S3، يوفر Ceph دعمًا أصليًا لـObject Lock، مما يسمح للمؤسسات بتنفيذ حماية WORM (الكتابة مرة واحدة، القراءة عدة مرات) على مستوى الكائن.
تعتبر هذه الوظيفة حاسمة بشكل خاص للبيئات الثقيلة الامتثال مثل المالية والحكومة والخدمات القانونية والرعاية الصحية. مع إصدار الدلو، يسمح Object Lock بالتحكم الدقيق في الاحتفاظ بالكائنات، مما يحمي من برامج الفدية والتهديدات الداخلية أو الحذف العرضي.
التحكم الدقيق: أوضاع الحوكمة والامتثال
يوفر Object Lock في Ceph وضعين للاحتفاظ لتلبية الاحتياجات التنظيمية والتشغيلية المختلفة.
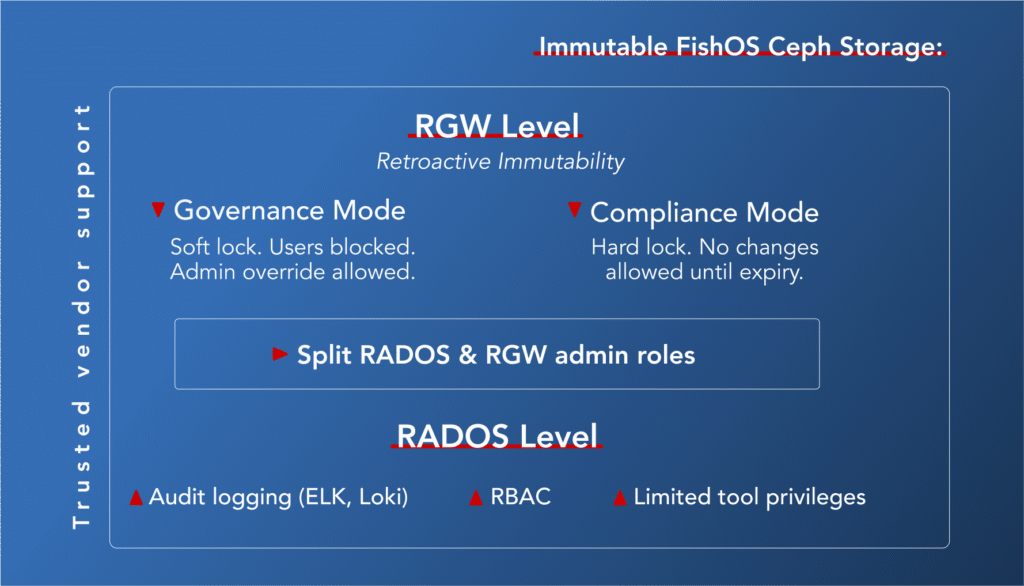
وضع الحوكمة يعمل كقفل ناعم: لا يمكن للمستخدمين العاديين حذف أو تغيير البيانات المحمية خلال نافذة الاحتفاظ، على الرغم من أن المسؤولين الذين لديهم الأذونات الصحيحة يمكنهم تجاوزها. إنه مثالي للسياسات الداخلية أو البيانات التشغيلية أو النسخ الاحتياطية.
وضع الامتثال هو قفل صارم: لا يمكن لأي مستخدم تعديل أو حذف الكائن قبل انتهاء فترة الاحتفاظ المحددة. إنه الوضع المفضل للأرشفة القانونية والامتثال الصارم مثل SEC 17a-4 أو HIPAA أو FINRA.
تعزز هذه الأوضاع من خلال طبقتين من التحكم:
- فترة الاحتفاظ: تحدد إطارًا زمنيًا محددًا يبقى خلاله الكائن غير قابل للتغيير. في وضع الامتثال، لا يمكن تقصيرها أو تجاوزها.
- الحجز القانوني: علم يدوي يتجاوز انتهاء الصلاحية ويحتفظ بالبيانات إلى أجل غير مسمى، بغض النظر عن إعدادات الاحتفاظ. يُستخدم أثناء التحقيقات القانونية أو التدقيقات.
التطوير المستمر: تطور Object Lock في Ceph
تستمر ميزات Object Lock في Ceph في النضج. أحد التحسينات البارزة هو دعم PutObjectLockConfigurationAPI، مما يسمح للمؤسسات بتمكين Object Lock على الدلاء ذات الإصدارات الحالية، حتى لو لم يتم إنشاؤها في الأصل بدعم القفل.
ماذا يعني هذا في الممارسة؟
- لا حاجة لترحيل الدلاء – يمكن تطبيق الثبات بأثر رجعي على الدلاء الحية دون انقطاع.
- تحسين الجاهزية للامتثال – يمكن للشركات التكيف بسرعة مع المتطلبات التنظيمية الجديدة دون إعادة هيكلة البنية التحتية.
- دفاع أقوى ضد برامج الفدية – يمكن الآن تأمين البيانات التاريخية بعد وقوعها.
- دعم أفضل للأتمتة – يجعل التحكم عبر API من السهل دمج التخزين غير القابل للتغيير في خطوط CI/CD والنسخ الاحتياطي.
المضي قدمًا: FishOS Ceph يعزز الثبات
تشغيل Object Lock هو بداية قوية، ولكن الثبات الحقيقي يتطلب أكثر من مجرد فرض على مستوى API. يتطلب الانضباط التشغيلي، والضوابط على مستوى البنية التحتية، وبائع موثوق قادر على تقديم هياكل آمنة افتراضيًا.
لحماية البيانات تمامًا من الحذف أو العبث أو إساءة استخدام الامتيازات، يجب على المؤسسات أن تتجاوز الواجهة وتغلق كل باب خلفي محتمل.
تأمين وحدة التحكم الإدارية
Ceph قوي للغاية، ولكن مع هذه القوة تأتي المخاطر. يمكن للمسؤولين، إذا تُركوا دون رقابة، تجاوز الحمايات باستخدام أدوات منخفضة المستوى مثل radosgw-admin أو حتى التلاعب مباشرة بمجموعات الكائنات.
تبدأ التخفيفات بـ:
- التحكم الصارم في الوصول المستند إلى الأدوار (RBAC)
- تقييد امتيازات sudo على الأدوات والأوامر الحساسة
- فصل مسؤوليات الإدارة عبر طبقات Ceph المختلفة (مثل CephFS مقابل RGW)
- تمكين تسجيل التدقيق التفصيلي عبر أدوات التدقيق المدمجة في Ceph أو المنصات الخارجية مثل ELK أو Loki
إبقاء الوصول إلى RADOS محظورًا
تنطبق حماية Object Lock فقط على طبقة RGW. مع الوصول المباشر إلى RADOS، يمكن حتى حذف الكائنات غير القابلة للتغيير بصمت. لهذا السبب يجب على عمليات النشر بمستوى الإنتاج:
- تقييد الوصول إلى CLI إلى مجموعات RADOS للخدمات الداخلية الأساسية فقط
- تطبيق ملفات تعريف SELinux أو AppArmor لتقييد الوصول على مستوى النظام
- عزل مناطق RGW بشكل مادي ومنطقي – على سبيل المثال، فصل الأرشيفات غير القابلة للتغيير عن الدلاء العامة باستخدام Ceph Multisite أو فصل المناطق
اختر البائعين الذين يأخذون الأمان على محمل الجد
لا ينتهي الثبات بالبرمجيات فقط – بل يعتمد على من يقف وراء النشر. حتى مع محرك قوي مثل Ceph، فإن الطريقة التي يقوم بها البائع بتعبئة وصيانة ودعم بيئتك تحدث فرقًا حقيقيًا.
ابحث عن شركاء لديهم:
- سجل حافل مثبت في تخزين المؤسسات
- ممارسات أمان شفافة وموثقة جيدًا
- تاريخ قليل أو معدوم من حوادث برامج الفدية
- التزام بـالإعدادات الآمنة ومسارات الترقية المدققة
عندما تكون النسخ الاحتياطية أو البيانات المالية أو السجلات القانونية على المحك، فإن اختيار بائع موثوق ليس مجرد قرار تقني – إنه قرار استراتيجي.